


BEIRUT / TEL AVIV / LONDON (IT BOLTWISE) – Trotz diplomatischer Gespräche verschärft sich die Lage im Libanon: Bei israelischen Luftangriffen im Raum Nabatija wurden Berichten zufolge mindestens vier Menschen getötet. Auch Raketen- und Gegenangriffe werden weiterhin gemeldet, während beide Seiten jeweils Abfang- und Zielangaben machen. Für Unternehmen bedeutet diese Entwicklung vor allem mehr Risiko bei IT-Betrieb, Kommunikationsketten und Lieferfähigkeit. Experten erwarten, dass sich Cyber-Gefahren und Ausfallrisiken in der Region schneller in globale Systeme übertragen können.
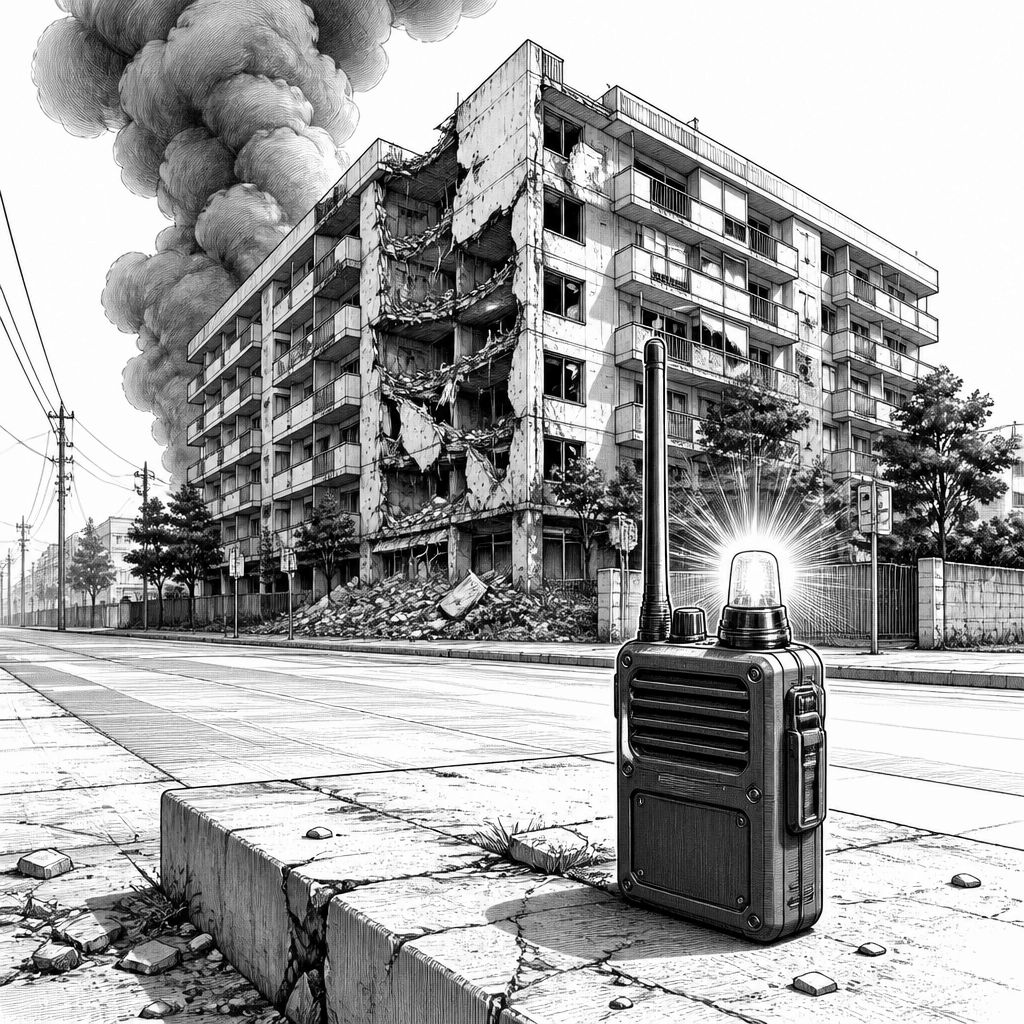
Die jüngsten Berichte über israelische Luftangriffe im Raum Nabatija und die fortgesetzten Raketenmeldungen zwischen Israel und der Hisbollah zeigen erneut, wie schnell sich lokale Konflikte in globale Risiko- und Sicherheitslagen übersetzen können. Auch wenn die Meldungen keine unmittelbare Verbindung zu IT-Systemen herstellen, steigt aus Sicht von Informationssicherheit und Resilienzplanung der Druck auf Unternehmen: Wer in der Region Geschäftspartner hat, Service-Dependancen betreibt oder nur indirekt in Lieferketten eingebunden ist, muss Betriebsunterbrechungen, Kommunikationsausfälle und potenzielle Cyber-Impulse konsequent einpreisen.
Technisch betrachtet wirkt so eine Eskalation selten als „ein“ Ereignis, sondern als Kaskade: Erst verschiebt sich die Erreichbarkeit in operativen Bereichen, dann geraten B2B-Kommunikationskanäle unter Last oder fallen temporär aus. Je nach Reifegrad der eigenen Architektur entscheidet sich, ob Teams in Minuten über alternative Routen arbeiten können, etwa über Multi-Region-Deployments, getrennte Identitäts- und Kommunikationspfade sowie offline-fähige Incident-Workflows. Gerade in verteilten Setups mit Cloud-Backends und zentralen Ticket-/Knowledge-Bases wird sichtbar, ob Monitoring, Authentifizierung und Netzwerkrouting auch bei erhöhter Latenz zuverlässig funktionieren.
Im Markt zeigt sich häufig eine Parallele zu früheren Krisen: Incident-Response- und Security-Plattformen werden in kurzer Zeit stärker ausgelastet, während die Teams gleichzeitig mit mehr „Noise“ in Logdaten kämpfen. Anbieter wie Microsoft (für Security Operations und Cloud-Detections), CrowdStrike (für Endpoint-Sichtbarkeit) oder Palo Alto Networks (für Netzwerk- und Threat-Analysen) konkurrieren zwar um unterschiedliche Schwerpunkte, aber das Grundmuster ist ähnlich: Unternehmen brauchen einen durchgängigen Telemetrie-Stack, der keine einzige Kommunikationsstrecke voraussetzt. Wie aus der Branche zu erfahren ist, steigt zudem die Nachfrage nach Managed Services, wenn interne Fachkräfte in der akuten Lage nicht verfügbar sind.
Historisch erinnern solche Phasen an frühere Zeiten, in denen geopolitische Spannungen mit gezielten Kampagnen verknüpft wurden—nicht zwingend durch „neue“ Schadsoftware, sondern durch opportunistische Nutzung von Unsicherheit. Typisch sind Phishing-Varianten, die sich auf aktuelle Ereignisse stützen, sowie kompromittierte Login-Daten, die dann in Cloud-Umgebungen oder VPN-Zugängen auffallen. Experten betonen deshalb den Unterschied zwischen reiner Erkennung und belastbarer Reaktion: Ohne klare Runbooks, bevorzugte Kontaktketten und segmentierte Berechtigungen bleibt „Security Visibility“ wirkungslos, wenn es darauf ankommt, Systeme schnell in einen sicheren Betriebszustand zu versetzen.
Besonders relevant wird die regulatorische Dimension. In der EU erhöhen Anforderungen wie NIS2 die Erwartungen an dokumentierte Risiken, Meldewege und organisatorische Maßnahmen, während der Datenschutz mit der DSGVO besonders bei grenzüberschreitenden Datenflüssen und personenbezogenen Incident-Informationen wirkt. Für Unternehmen heißt das: Incident-Triage muss datenschutzfreundlich erfolgen, etwa durch Zugriffsbeschränkungen auf das „Need-to-know“-Prinzip, sichere Aufbewahrung der Evidenz und definierte Lösch- oder Anonymisierungsfristen. Gleichzeitig sollten Verträge mit Dienstleistern (inklusive Log- und SOC-Providern) die Frage klären, wer im Ernstfall welche Daten verarbeitet und wie schnell Informationen bereitgestellt werden.
Auch die Lieferfähigkeit wird in derartigen Lagen zum IT-Thema. Wenn Transport- oder Abstimmungswege sich verzögern, geraten Wartungsfenster, Hardware-Replacements und sogar Software-Patching-Pipelines unter Druck. Das kann wiederum Sicherheitsupdates indirekt bremsen, obwohl gerade in unsicheren Phasen schnelle Patches entscheidend sind. Unternehmen sollten daher frühzeitig prüfen, ob sie kritische Komponenten redundant halten, ob das Software-Lieferkonzept (z. B. für Agents und Konfigurationsdaten) unabhängig von einzelnen Regionen funktioniert und ob Störfälle in der Lieferkette als Trigger für strengere Zugriffs- und Freigabeprozesse dienen.
Blickt man auf die nächsten Wochen, dann dürfte die Lage im Libanon für Unternehmen weniger durch „Ticker-Ereignisse“ als durch messbare Betriebskennzahlen relevant werden: Incident-Rate, Reaktionszeit, Erfolgsquote bei Wiederanläufen sowie die Stabilität von Identitäts- und Kommunikationsdiensten. In der Zukunft ist zu erwarten, dass Security-Teams noch stärker auf automatisierte Entscheidungsunterstützung setzen—zum Beispiel auf KI-gestützte Anomalie-Erkennung, die im Hintergrund Telemetrie priorisiert und Runbook-Schritte vorschlägt. Entscheidend bleibt aber die Kombination aus Technik und Prozess: Wenn Eskalationen weiter zunehmen, gewinnt Resilienz die gleiche Priorität wie die reine Absicherung.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Angriffe in Libanon eskalieren: IT-Sicherheit und Resilienz rücken für Unternehmen in den Fokus" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Angriffe in Libanon eskalieren: IT-Sicherheit und Resilienz rücken für Unternehmen in den Fokus" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Angriffe in Libanon eskalieren: IT-Sicherheit und Resilienz rücken für Unternehmen in den Fokus« bei Google Deutschland suchen, bei Bing oder Google News!