

KI-Agenten missbrauchen MONAI-Label-Serverfehler: Fix existiert, Release aber fehlt
LONDON (IT BOLTWISE) – Amazon berichtet, dass KI-Agenten einen MONAI-Label-Serverfehler offenbar in rund 11 Minuten von der Erkundung zur Dateischreibung ausgenutzt haben. Die Schwachstelle ist ein Path-Traversal in der Upload-Funktion, bei der Authentifizierung in der Standardkonfiguration aus ist. Betroffen waren laut Bericht Zielsysteme an Universitäten außerhalb des chinesischen Festlands – ein öffentlich belegter Zugriff auf […]

USDA und FBI angeblich von Hackern angegriffen – neue Sorgen nach IT-Ausfällen
WASHINGTON / LONDON (IT BOLTWISE) – Medienberichte sprechen davon, dass sowohl das Landwirtschaftsministerium der USA als auch das FBI Ziel mutmaßlicher Cyberangriffe waren. Die Meldungen kommen in einer Phase, in der bereits zuvor mehrere größere IT-Störungen an zentralen US-Institutionen aufgetreten sind. Unklar bleibt zunächst, ob die Vorfälle zusammenhängen und wer die Angriffe verantwortet. Präsident Donald […]

Cyberleek droht mit GTA-VI-Xbox-Leak und stellt PC-Port in Aussicht
LONDON (IT BOLTWISE) – Die Hackergruppe Cyberleek behauptet, eine 209-GB-Xbox-Version von „GTA VI“ zu besitzen und den Download per Torrent zu verteilen. Laut den Angaben enthält das Material zwar keine ausführbare Datei, doch Cyberleek droht mit einer Veröffentlichung am 23. November. Zusätzlich knüpft die Gruppe ihre Forderungen an einen Token-Mechanismus. Für Rockstar und Take-Two verschiebt […]

Trump kommentiert angeblichen FBI-Hack: mögliche „Erkenntnisse“ trotz Risiko
LONDON (IT BOLTWISE) – Donald Trump hat den Medienberichten zu einem möglichen Hackerangriff auf eine zentrale FBI-Datenbank kommentiert und dabei auch einen „positiven“ Lerneffekt ins Spiel gebracht. Hintergrund sind Berichte über eine mögliche Beeinträchtigung des National Crime Information Center, das Informationen zwischen lokalen und nationalen Stellen verbindet. Parallel zeigt sich in der letzten Woche ein […]

OpenRouter entfernt drei KI-Provider nach Prompt-Diebstahl und Zero-Data-Retention-Aushebelung
LONDON (IT BOLTWISE) – OpenRouter hat drei Drittanbieter-Provider von seiner KI-Gateway-Plattform entfernt, nachdem Forscher über Monate Prompt-Diebstahl bei mehreren Inferenzdiensten nachgewiesen haben. Obwohl betroffene Anfragen als „Zero Data Retention“ markiert waren, wurden Inhalte offenbar weitergegeben und teilweise sogar über versteckte Weiterleitungen in Reseller-Marktplätze eingespeist. Laut den Ergebnissen gelang Angreifern das Kopieren der Nutzlasten bereits beim […]
Ghostscript-Sandbox entkam: RCE über präparierte Dateien (CVE-2026-125396)
LONDON / LONDON (IT BOLTWISE) – Ein jetzt behobener Ghostscript-Fehler (CVE-2026-125396) ermöglicht das Entkommen aus der Sandbox und das Ausführen von Befehlen auf dem Server. Die Lücke ist eine Use-after-free-Störung im Font-Loading und kann die Schutzoption -dSAFER unwirksam machen. Betroffen sind nicht nur Apps, die Ghostscript direkt aufrufen: Schon Thumbnailing, Cropping oder Print-Workflows können auslösende […]

FBI-Hack trifft NCIC: Welche Daten von Ermittlungen und Vermissten betroffen sein könnten
LONDON (IT BOLTWISE) – Das FBI steht nach eigenen Ermittlungen vor seinem zweiten Cybervorfall binnen kurzer Zeit. Im Zentrum steht ein mutmaßlicher Angriff auf das National Crime Information Center (NCIC), das Informationen zwischen lokaler und nationaler Strafverfolgung bündelt. Betroffen sein könnten auch Personen, die verhaftet wurden oder als vermisst gemeldet sind. Unklar bleibt, in welchem […]

FBI-Datenbank gehackt: Trump hofft auf „positive“ Erkenntnisse aus dem Angriff
LONDON (IT BOLTWISE) – Der FBI-Datenhack betrifft offenbar das „National Criminal Information Center“ mit Fingerabdruck- und Personeninformationen. Präsident Donald Trump reagiert darauf mit der Aussage, er hoffe auf positive Erkenntnisse – trotz klarer Kritik am Ereignis. Der Zugriff soll bereits der zweite große Sicherheitsvorfall innerhalb weniger Monate sein. Unklar bleibt, wie viele Daten tatsächlich entnommen […]

GTA-6-Leak: Hacker Arion Kurtaj gesteht Rockstar-Angriff in London
LONDON / LONDON (IT BOLTWISE) – Ein Hacker hinter einem der größten GTA-6-Leaks hat in London ein Schuldbekenntnis im Zusammenhang mit einem Angriff auf Rockstar Games abgegeben. Arion Kurtaj (21) soll dafür unter anderem einen Amazon Fire Stick an einem Hotel-TV genutzt haben, um trotz eingezogener Rechnerzugriffe in interne Systeme zu gelangen. Nach Angaben aus […]

FBI prüft angeblichen Hack des NCIC-Datenbanksystems
LONDON (IT BOLTWISE) – Das FBI soll nach Medienberichten einen möglichen Zugriff auf die NCIC-Datenbank untersuchen. Das System wird von Bundes- und lokalen Behörden genutzt, um Informationen zu Haftbefehlen und Hintergrundchecks auszutauschen. Die Meldung reiht sich zeitlich in eine Serie von IT-Störungen ein, die zuletzt auch Finanz- und Verkehrsbereiche betrafen. Ob es dabei zu Datenabflüssen […]
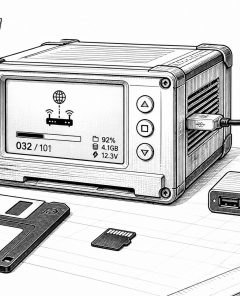
floppy3.5: Open-Source-WLAN-NAS für 3,5-Zoll-Disketten im Retro-PC-Format
LONDON (IT BOLTWISE) – Ein Hardware-Hacker hat mit floppy3.5 ein portables WLAN-NAS entwickelt, das 3,5-Zoll-Disketten drahtlos ausliest und als Dateien bereitstellt. Das Open-Source-Design setzt auf eine schlanke Mechanik, einen ESP32-S3-Bridge und einen RP2354A als Steuerung. Über ein Web-Interface lassen sich die Inhalte verwalten, während ein optionaler microSD-Slot das Offline-Archivieren unterwegs ermöglicht. Für die Abbildung der […]

USDA und FBI: Hackerangriffe im Umfeld massiver IT-Ausfälle
LONDON (IT BOLTWISE) – Hackerangriffe sollen das USDA und das FBI getroffen haben, während in den USA gleichzeitig zahlreiche IT-Ausfälle für Störungen sorgten. Beim USDA geht es dem Bericht zufolge um ein System, das Zahlungen an Landwirte ermöglicht. Für das FBI wird separat ein zweiter Einbruch seit September beschrieben, der auch den Zugriff auf den […]
Maliziöse Web-Seite kompromittiert Meta Muse: Zugriff auf Chats und Erinnerungen möglich
LONDON (IT BOLTWISE) – Forschende zeigen, wie eine einzelne bösartige Web-Seite die KI-Assistenz Meta Muse dazu bringen kann, private Chats und gespeicherte Erinnerungen auszuleiten, ohne dass eine Freigabeaufforderung erscheint. Der Angriff lässt sich im Labor außerdem so verketten, dass eine Linux-Schwäche die Kontrolle über den Cloud-Computer des Nutzers ermöglicht. Laut der veröffentlichten Analyse bleiben die […]
KI-Agenten finden MONAI-Label-Zero-Day und erlangen Root per Path Traversal
LONDON (IT BOLTWISE) – Ermittler berichten, dass mit KI-Agenten ein Zero-Day in MONAI Label ausgenutzt wurde, um ohne Login Dateien außerhalb des vorgesehenen Speicherkontexts zu schreiben und Root-Zugriff zu erlangen. Die Lücke betrifft MONAI Label 0.8.5 und frühere Default-Installationen, die ohne Authentifizierung erreichbar sind. Zwar haben die Maintainer einen Fix in den Quellcodes zusammengeführt, aber […]

GnuPG: Kritische GPGME-Schwachstelle CVE-2026-129975 ermöglicht Datenabfluss
LONDON (IT BOLTWISE) – GnuPG warnt vor einer kritischen Schwachstelle in der GPGME-Bibliothek, die über manipulierte OpenPGP-Schlüssel Nutzerdaten gefährden kann. Betroffen sind alle Programme, die GPGME vor Version 2.3.0 einsetzen, unabhängig davon, ob die Bibliothek als Shared Library, Windows-DLL oder statisch eingebunden ist. Das Fix-Release ist GPGME 2.3.1; bei Windows wird es über Gpg4win 5.1.2 […]

Signal begrenzt Screenshots: KI-Agenten sollen private Chats sonst auslesen können
LONDON (IT BOLTWISE) – Signal reagiert auf KI-Agenten, die über Bildschirmzugriff private Chats auslesen könnten. Der Messenger schränkt Screenshots auf Android und iOS standardmäßig ein, weist aber darauf hin, dass der Schutz unvollständig bleibt. Möglich bleibt laut Signal unter anderem, dass KI-Integrationen über Dateisystem- oder Berechtigungswege an App-Daten gelangen. Zusätzlich fordert Signal bessere Opt-out-Mechanismen und […]
CISA nimmt vier High-Risk-Schwachstellen in KEV auf – Patch bis 23.11.2026
LONDON (IT BOLTWISE) – Die US-Sicherheitsbehörde CISA hat vier kritische Schwachstellen in den KEV-Katalog (Known Exploited Vulnerabilities) aufgenommen, weil Hinweise auf aktives Ausnutzen vorliegen. Betroffen sind unter anderem Apache Roller, Cisco Expressway und VMware vCenter, deren Risiken von Remote-Code-Ausführung bis zu Authentifizierungsumgehung reichen. Für Bundesbehörden gilt ein verbindlicher Patch-Termin bis zum 23. November 2026. Damit […]
Zweiter Hackerangriff auf FBI-Datenbank NCIC: was bei der Ermittlungsarbeit jetzt zählt
LONDON (IT BOLTWISE) – Hacker sollen erneut in eine zentrale FBI-Datenbank eingedrungen sein: betroffen ist das National Crime Information Center (NCIC). Behördenvertreter wurden den Angaben zufolge bereits Anfang der Woche über den Eindringversuch informiert. Der Vorfall gilt als zweiter gemeldeter Cyberangriff auf das FBI binnen weniger Monate und knüpft an die Phase erhöhter Ausfälle bei […]
Bell Canada meldet „agentic“-Angriff: Kundendaten aus Maximo entwendet
CANADA / LONDON (IT BOLTWISE) – Bell Canada meldet einen Cyberangriff am 17. November 2026. Laut Unternehmen gelangte ein „agentic threat actor“ in eine Vorproduktionsumgebung des Maximo-Systems und exfiltrierte Unternehmensdaten. Betroffen sind unter anderem Kontaktinformationen, Ticket-Titel und bestimmte IP-Adressen, jedoch keine Passwörter oder stark schützenswerte personenbezogene Daten. Bell hat den Vorfall eingedämmt und will Indikatoren […]
Binance-Hack: 600 Mio. USD in ETH wandern über THORChain und Chainflip
LONDON / LONDON (IT BOLTWISE) – Aus einer Blockchain-Analyse geht hervor, dass mit dem Binance-Hack verbundene Wallets binnen zwei Tagen nahezu $600 Millionen in Ether (ETH) auf neue Adressen transferiert haben. Ein Teil der Gelder wurde dabei über Cross-Chain-Swap-Protokolle wie THORChain und Chainflip geleitet. Für THORChain stieg das 24-Stunden-Swap-Volumen am Freitag deutlich an, während die […]

WhatsApp schließt mehrere Sicherheitslücken: Android-IP-Leak und weitere CVEs
LONDON (IT BOLTWISE) – WhatsApp hat Sicherheitslücken in den Apps für Android und iOS sowie in der Meta-AI-Umgebung behoben. Besonders kritisch ist eine Android-Schwachstelle (CVE-2026-23871), bei der unvollständige Prüfungen externer Ad-Reply-URLs theoretisch IP-Daten offenlegen konnten. Zudem stopft der Messenger eine SQL-Injection (CVE-2026-102769) sowie eine trust-bezogene Validierungslücke (CVE-2026-44908), die das Certificate-Handling im Kontext vertraulicher Verarbeitung betrifft. […]
Bazuka und ArcticRAT: LLM-gestützte Android-Trojaner mit Overlay-Täuschung
LONDON (IT BOLTWISE) – Zwei Android-Schadprogramme zeigen, wie schnell KI-Funktionalität in die Praxis von Cyberkriminellen wandert. Beim Bazuka-Framework steuern Operatoren per KI-gestütztem Control-Panel die Auswahl von Opfern, während eine neuartige Overlay-Technik Screenshots von Sperr- und Startbildschirm als Tarnschicht nutzt. ArcticRAT kombiniert ebenfalls LLM-APIs mit Remote-Access-Funktionen und verarbeitet gestohlene SMS-Daten, um gezielt Finanz- und Zahlungsinformationen herauszufiltern. […]
Hackergruppe „Vortex“ fordert Lösegeld nach angeblichem Ochsner-Datendiebstahl
LAFAYETTE, LA. (IT BOLTWISE) – Eine Hackergruppe namens Vortex versucht offenbar, Geld von Ochsner Health zu erpressen. Sie behauptet, Dateien aus dem Microsoft-365-Umfeld gestohlen zu haben und gegen eine Zahlung zurückzugeben. Ochsner hat nach Angaben aus dem Umfeld der Berichterstattung bislang keinen bestätigten Sicherheitsvorfall kommuniziert. Parallel sollen zivilrechtliche Ermittlungen begonnen haben, um mögliche Betroffene zu […]
AI-Agenten im SOC: Autonomie richtig dosieren statt „Alles oder nichts“
LONDON (IT BOLTWISE) – CISOs planen den Sprung von teilweiser Autonomie hin zu weitgehend selbstständigen Aktionen in Security-Workflows. In einer Umfrage fühlen sich 36% heute für autonome „low-risk“-Schritte bereit, nach 12 Monaten erwarten 60% diese Sicherheit. Entscheidend ist dabei nicht die reine Leistungsfähigkeit der KI, sondern ein Stufenmodell aus Evidence Collection, Analyse, Empfehlung und Ausführung. […]
 #Sophos
 #AmazonPrime
 #Bestseller

