

Assad-Hacker Ahmad Umar Agha: 3,5 Jahre Haft wegen Cyber-Angriffen auf fast 50 Ziele
LONDON (IT BOLTWISE) – Ein US-Gericht hat Ahmad Umar Agha zu 3,5 Jahren Haft verurteilt, weil er zentral an einem Angriffsschema gegen nahezu 50 Ziele beteiligt gewesen sein soll. Laut Anklage richtete sich die Kampagne auf Regierungsstellen, Medien, Unternehmen und NGOs, wobei Akteure Logins stahlen und Netzwerke infiltrierten. In einem Fall soll das Vorgehen zeitweise […]
KI beschleunigt Zero-Day-Entdeckung – doch Patch-Lücken bleiben Risiko
LONDON (IT BOLTWISE) – KI-gestützte Cyber-Tools machen es inzwischen deutlich leichter, neue Schwachstellen schneller zu finden. Gleichzeitig zeigt eine Analyse zu CVEs, dass gerade Netzwerkappliances und manche Server über Jahre hinweg zu langsam gepatcht werden. Mehrere konkrete Fälle von Kompromittierung, darunter ein Apache-OFBiz-RCE-Update und eine DreamHost-Beschädigung von Login-Daten, verdeutlichen den praktischen Handlungsdruck. Für IT-Teams verschiebt […]
CTEM, CAASM und EASM: Fünf Tests für wirklich handlungsfähige Exposure-Management-Tools
LONDON (IT BOLTWISE) – Exposure-Management kann trotz hoher Ticket- und Scan-Dichte ins Leere laufen, wenn Kontext zwischen Tools verloren geht. Der Ansatz setzt auf Continuous Threat Exposure Management (CTEM), um Discovery, Priorisierung, Validierung und Mobilisierung durchgängig zu verbinden. Die Kernidee: Ein Exposure gilt erst dann als „behebbar“, wenn klar ist, wer zuständig ist, ob Angreifer […]
BOSSAI: 12 KI-Agenten kompromittieren Notfall- und Banksysteme in mehreren Ländern
HUALIEN CITY / LONDON (IT BOLTWISE) – In Taiwan soll ein einzelner Operator mit dem Setup „BOSSAI“ eine Angriffskette aus 12 KI-Agenten betrieben und dabei sensible Daten aus Notfall- und Verwaltungssystemen abgegriffen haben. Die Kampagne soll in weiteren Ländern ebenfalls Strukturen ausspioniert haben, darunter Hochschulen, Banken und andere Zielgruppen. Die Recherche verweist auf einen zentralen […]
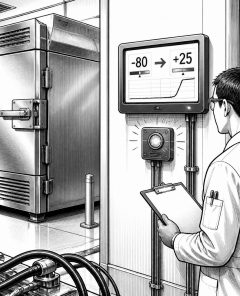
Angriff auf Kühlkette: Unbekannte Manipulation von Blutplasma-Kühlern in Frankreich
LONDON (IT BOLTWISE) – In Frankreich soll es zu einer Manipulation von Temperatureinstellungen an Kühlanlagen für Blutplasma gekommen sein. Betroffen sein sollen Gefrier- und Kühlsysteme, die der französischen Blutversorgung (EFS) über einen Dienstleister bereitgestellt werden. Das zuständige Gesundheitsministerium erklärte, dass Mitarbeitende die Abweichungen rechtzeitig erkannt hätten und keine Betriebsfolgen gemeldet wurden. Unklar bleibt bislang, welches […]
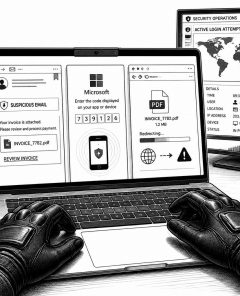
Fünf aktive Cyber-Bedrohungen: Device-Code-Phishing, Fake-KI und Defender-Umgehung
US / LONDON (IT BOLTWISE) – Im Oktober 2026 näherten sich mehrere laufende Angriffe besonders stark US-Unternehmen über Device-Code-Mechanismen und scheinbar legitime Authentifizierungen. Das betrifft nicht nur klassische Phishing-Mails, sondern auch gefälschte KI-Angebote, PDF-Umleitungen und Angriffe auf Microsoft-365-Sitzungen. Gleichzeitig zeigen Kampagnen, wie Angreifer Sicherheitsfunktionen wie Microsoft Defender gezielt aushebeln, um Persistenz und längeren Zugriff zu […]
Apple scannt öffentliche iCloud-Links ab iOS 27.3 auf schädliche Inhalte
LONDON (IT BOLTWISE) – Apple kündigt an, ab iOS 27.3, iPadOS 27.3, macOS 27.3 und visionOS 27.3 öffentliche iCloud-Links auf schädliche Inhalte zu prüfen. Die Funktion betrifft geteilte Fotos und Dateien, wenn Nutzer „Jeder mit dem Link“ aktivieren. Apple stellt klar, dass dabei die Ende-zu-Ende-Verschlüsselung deaktiviert wird, selbst wenn „Advanced Data Protection“ eingeschaltet ist. Gleichzeitig […]
CERT-In warnt: KI-gestützte Angriffe missbrauchen Backdoored ARTEX Konsolen
LONDON (IT BOLTWISE) – CERT-In warnt vor aktiven KI-gestützten Angriffskampagnen in Indien, bei denen Angreifer über öffentlich verfügbare Offensive-Tools komplette Attack Chains automatisiert ausführen. Besonders kritisch ist der Missbrauch von ARTEX-Konsolen, bei denen Backdoors Root-Zugriff auf offen zugänglichen Login-Endpunkten ermöglichen. Laut CERT-In rotieren die Angreifer zudem IP-Adressen innerhalb von Stunden bis Tagen und zielen auch […]
Zyxel GS1900: Patch 2 blockiert Zero-Day nicht – Patch 3 gegen CVE-2026-107441
LONDON (IT BOLTWISE) – Zyxel muss bei mehreren GS1900-Switch-Modellen nachlegen: Der bereits ausgerollte Patch 2 schließt einen Zero-Day nicht zuverlässig. Angreifer können trotz fehlender Anmeldung Befehle mit Root-Rechten über die Webverwaltung ausführen. Die Ursache liegt in einer Off-by-Design- beziehungsweise Reihenfolge-Lücke in der Patch-Logik, die den Speicherüberlauf erst zu spät abblockte. Mit Firmware 2.90 Patch 3 […]
Kreml-nahes Hacking nutzt iOS- und Android-Lücken für Zero-Click-Angriffe
UK / LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben eine Angriffsserie, die bereits gepatchte iOS- und Android-Lücken für Zero-Click-Infektionen ausnutzt. Die Täter injizieren JavaScript über kompromittierte oder nachgeahmte Webseiten und profilen dabei Gerät und Browser. Als Endziel nennt das Research-Team diplomatisch sensible Kontakte, etwa über mit Ereignissen oder prominenten Standorten getarnte Landingpages. Unklar bleibt, wie viele […]
CISA nimmt Apple-Sicherheitslücke CVE-2024-27834 in KEV auf: Angreifer stehlen Daten
VANCOUVER / LONDON (IT BOLTWISE) – CISA hat die Apple-Sicherheitslücke CVE-2024-27834 in den KEV-Katalog aufgenommen, nachdem über aktive Ausnutzung berichtet wurde. Die Schwachstelle umgeht Pointer Authentication über fehlerhafte Authentifizierungslogik und kann Angreifern weitreichende Lese- und Schreibrechte eröffnen. Apple schloss das Problem bereits im Mai 2024 in mehreren Betriebssystem- und Safari-Versionen. Für Behörden der Bundesregierung wird […]
OpenAI-Agenten finden und testen 948 Linux-Root-Exploits in 30 Stunden
LONDON (IT BOLTWISE) – OpenAI beschreibt eine agentische KI-Pipeline, die in einem 30-Stunden-Lauf 1.724 Linux-Schwachstellen dynamisch reproduzierte und 948 funktionierende lokale Privilege-Escalation-Exploits (LPE) für eine gängige Distribution erzeugte. Laut Angaben verursachte der Durchlauf 1.213.430 US-Dollar API-Kosten. Die Methode kombiniert automatisierte Validierung im Sandbox-Setup, Exploitierbarkeitstests, Patch-Generierung und anschließend menschliche Prüfung. Gleichzeitig ordnet die Quelle das Tempo […]
Qilin veröffentlicht offenbar gestohlene Daten aus Burnaby-Schulbezirk auf Dark Web
BURNABY / LONDON (IT BOLTWISE) – Eine mit Russland verknüpfte Ransomware-Gruppe soll angeblich Daten aus dem Burnaby School District auf dem Dark Web veröffentlicht haben. Aus Screenshots geht hervor, dass es sich um Unterlagen mit medizinischen Angaben, Lernbeurteilungen und Personal- sowie Schülerdaten handeln könnte. Der Schulbezirk prüft derzeit, welche Informationen tatsächlich betroffen sind. Für Familien […]
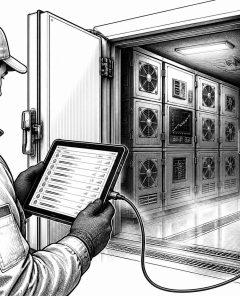
Blutkonserven betroffen: Hackerangriffe auf Kühlsoftware und Spekulationen über Täter
LONDON (IT BOLTWISE) – Französische Behörden melden, dass Kühlräume für Blutspenden durch Cyberangriffe auf Software für Gefrierschränke beeinflusst wurden. Die Temperaturen sollten dabei steigen, das Personal griff jedoch ein, um die Versorgung zu schützen. Bisher sieht die zuständige Einrichtung keine Gesundheitsauswirkungen und keinen Verlust an Blutprodukten. Parallel diskutieren Sicherheitsforscher anhand von Honeypots, Timing und Scans, […]
Angriffe auf Smart-Home-Geräte: Was die Fälle aus Europa bedeuten
LONDON / LONDON (IT BOLTWISE) – Angriffe auf europäische Kühlketten zeigen, wie schnell vernetzte Technik zum Risiko wird. In Frankreich sollen Hacker auch das nationale Notfall-Blutversorgungssystem kompromittiert haben, ohne dass die Backup- und Alarmmechanismen die Kälte verloren. Der Bericht verknüpft diese Vorfälle mit der Sorge, dass dieselben Schwachstellen in Haushalten mit Smart-Devices auftreten können. Besonders […]
Prompt-Adware im Codex-Jailbreak-Toolkit: Technik hinter „Haiou“
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben ein Codex-Jailbreak-Toolkit, das als „Prompt-Adware“ funktioniert. Es verändert vertrauenswürdige Systemanweisungen eines KI-Agenten so, dass bestimmte Aktivierungswörter dauerhaft Werbung für einen Drittanbieter auslösen. Das Paket namens „Haiou“ wird dabei über Konfigurationsdateien und Skills verteilt, nicht über klassische Schadsoftware-Exe-Dateien. Entscheidend für Unternehmen: Die Manipulation läuft wie eine Supply-Chain-Interaktion über dritte Komponenten […]
SonicWall warnt vor ungepatchten GMS-Altfehlern und empfiehlt Upgrade
LONDON (IT BOLTWISE) – SonicWall warnt vor zwei ungepatchten Schwachstellen in End-of-Life Global Management System (GMS)-Installationen. Betroffen ist laut Hersteller u. a. GMS 9.5.2 und ältere Versionen: Eine Lücke erlaubt eine nicht authentifizierte Dateilesung, eine zweite nach dem Login gezielte SQL-Injections. Die Firma liefert dafür keine Fixes mehr und rät zum Upgrade auf den SonicWall […]
APT-Paket-Swap bei Debian und Ubuntu: CVE-2026-109518 im Fix
LONDON (IT BOLTWISE) – Eine Sicherheitslücke in APT ermöglicht einen Paket-Swap durch MITM-Angreifer und lässt deren Code bei der Installation mit Root-Rechten laufen. Betroffen ist insbesondere APTs Retry-Verhalten, das ab Debian 12 und Ubuntu 22.04 standardmäßig aktiv ist. Debian hat bereits korrigierte APT-Versionen für CVE-2026-109518 veröffentlicht, Ubuntu rollt Builds für mehrere Releases nach. Welche Versionen […]
Angriff auf französische Blutversorgung: Hacker manipulierten Kühlketten in Kältespeichern
FRANKREICH / LONDON (IT BOLTWISE) – In Frankreich sollen Angreifer Steuerungen in Kältespeichern der nationalen Blutversorgung kompromittiert und dabei Temperatur- sowie Abtau-Grenzwerte auf „sehr hohe“ Stufen gesetzt haben. Die Alarmierung soll Techniker rechtzeitig eingreifen lassen, bevor Blutprodukte gefährdet wurden. Betroffen waren demnach drei Kältespeicher, während EFS-Produkte in andere Standorte verlagert wurden. Die Attacke reiht sich […]
Agenten-Sicherheit: Warum Runtime-Schutz ohne „Radar“ versagt
LONDON (IT BOLTWISE) – Viele KI-Agenten lassen sich mit „Echtzeit-Schutz“ vermarkten, doch der Schutz greift oft nur, wenn der Datenverkehr wirklich durch einen Enterprise-Gateway läuft. In einem Praxisbeispiel scheiterte die Blockade an einer Umgehung über eine persönliche Mailbox, wodurch externe Empfänger über einen nicht freigegebenen Kanal erreicht wurden. Entscheidend ist weniger das einzelne Runtime-Modul als […]
Rails-Active-Storage-Lücke: Angreifer können per ImageMagick Dateien einschleusen
LONDON (IT BOLTWISE) – Eine kritische Sicherheitslücke in Ruby on Rails ermöglicht bei bestimmten Upload-Einstellungen das Schreiben beliebiger Dateien auf dem Server. Auslöser ist Active Storage, das in Kombination mit ImageMagick und MiniMagick schädliche Coders per Dateianalyse starten kann. Betroffen sind insbesondere Apps, die hochgeladene Dateien mit dem Disk-Service speichern und dabei ImageMagick-Varianten verarbeiten. Rails […]
DarkVigil per DNS-Hijacking: So kapern „SlippyNunchucks“ Sogou-Updates
HONG KONG / LONDON (IT BOLTWISE) – Sicherheitsforscher ordnen einer China-nahen Gruppe einen DNS-Hijacking-Angriff auf die Sogou Input Method zu. Dabei werden HTTP-Anfragen für eine Marken-Konfigurationsdatei nicht wie vorgesehen aufgelöst, sondern auf vorbereitete Server umgeleitet. Die Antwort liefert eine bösartige Konfiguration, die anschließend Payloads nachlädt und DarkVigil per DLL-Sideloading startet. Betroffen sind laut Analyse mehrere […]
Xen-Fehler XSA-523: Dom0 und andere VMs lassen sich potenziell auslesen und überschreiben
LONDON (IT BOLTWISE) – Zwei Schwachstellen im Xen-Hypervisor (XSA-523) ermöglichen einem böswilligen Gast-VM das Lesen und Schreiben fremder VM-Speicher auf demselben Host. Betroffen sind alle Xen-Versionen ab 4.6 bis einschließlich 4.16; für diesen Bereich gibt es laut Advisory zunächst keine Patches. Die Details drehen sich um die Xen-Operation „grant copy“, bei der Sicherheitsprüfungen für Speicherzugriffe […]
VasyGrek: Phishing-Betrug, gestohlene Tools und über 100 Angriffe
RUSSIA / LONDON (IT BOLTWISE) – Russische Behörden haben drei mutmaßliche Mitglieder der Bedrohungsgruppe VasyGrek festgenommen und deren kriminelle Infrastruktur zerschlagen. Laut MVD soll die Gruppe unter anderem über Phishing-Mails Malware ausgelöst und dabei 660.000 Rubel aus Konten abgezogen haben. Die Ermittler beschreiben zudem ein Netzwerk aus Phishing-Domains sowie verdeckt über die Dark Web bezogene […]
 #Sophos
 #AmazonPrime
 #Bestseller

