


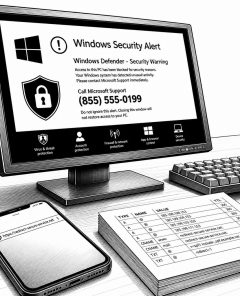
Help TDS, Hotejka & ROI777: 20.000+ Cloudflare-Pages für Tech-Support-Scams
LONDON (IT BOLTWISE) – Ein Traffic Distribution System namens Help TDS verknüpft nach Erkenntnissen von Infoblox Affiliate-Kampagnen wie Hotejka und eine frühere Plattform namens ROI777. Seit April 2026 nutzt die Gruppe dafür nach Angaben der Ermittler tausende kostenlose Cloudflare-Pages-Domains; über 20.000 Varianten wurden inzwischen beobachtet. Ziel sind Tech-Support-Scams mit Browser-Manipulation, Sperrbildschirmen und Telefon-Hotlines, bei denen […]
Next.js schließt zwei RCE-Lücken per Out-of-Band-Patch
LONDON (IT BOLTWISE) – Next.js liefert am 14. Oktober einen Out-of-Band-Sicherheitsupdate, der zwei kritische RCE-Schwachstellen schließt und eine weitere Lücke gegen Denial-of-Service adressiert. Betroffen sind unter anderem App-Router-Setups mit Cache Components hinter „use cache“ sowie Umgebungen, die SVGs über sharp bzw. librsvg rendern. Vercel stuft beide Code-Execution-Probleme jeweils mit CVSS 9,5 ein. Für die Aktualisierung […]
NGINX schließt fünf Sicherheitslücken – auch mögliches RCE und TLS-Risiko
LONDON (IT BOLTWISE) – NGINX hat mit den Versionen 1.30.6 und 1.31.7 fünf Sicherheitslücken geschlossen, darunter drei Speicherfehler mit Absturz- oder Code-Ausführungsrisiko. Zusätzlich beschreibt F5 eine TLS-Sitzungs-Fälschung, die clientseitige Zertifikatsprüfungen offenbar umgehen könnte, wenn auch nur nicht-deterministisch. Kritisch ist außerdem ein HTTP/3-Parsing-Fehler, der im Zusammenspiel mit aktivem Request Buffering zusätzliche Bytes in eine Anfrageeinspeisen kann. […]
Fake-KI-Angriffe auf US-Firmen: So reduzieren MSSPs Incident-Last früh
LONDON (IT BOLTWISE) – Angreifer tarnen KI-Services mit täuschend echten Installations- und Auth-Seiten und pushen damit Malware sowie Session-Diebstahl in Unternehmensumgebungen. Laut Auswertung von 1.258 Sandbox-Analysen entstanden Fake-KI-Kampagnen zwischen April und Oktober 2026 und trafen in den Daten besonders US-Targets. Für MSSPs steigt der operative Druck, weil ähnliche Angriffe bei verschiedenen Kunden wiederkehrende Untersuchungen auslösen. […]
Drupal Field UI: Security-Team schließt kritischen RCE-Pfad (CVE-2026-108097)
LONDON (IT BOLTWISE) – Drupal schließt eine kritische Schwachstelle im Field-UI-Modul, die einen Angreifer zur Ausführung von Code auf dem Server nutzen könnte. Die Fixes wurden am 14. Oktober in mehreren Drupal-Versionen ausgeliefert, darunter 11.4.10, 11.3.19 und 10.6.19. Laut Drupal Security Team führt der Angriff nicht über den Core-Module-Mechanismus allein, aber mehrere Wege über zugeschnittene […]
KI-Vertrauen ersetzt keine Validierung: DFIR-Frameworks für belegbare Befunde
LONDON (IT BOLTWISE) – KI-Ergebnisse in der Digital Forensics und beim Incident Response werden oft schneller „plausibel“ als Teams prüfen können, ob sie wirklich stimmen. Eine zentrale Botschaft ist deshalb: Konfidenzwerte ersetzen keine Validierung. Stattdessen schlagen zwei DFIR-Frameworks vor, KI-Ausgaben an überprüfbare Quellen und dokumentierte Prüfpfade zu koppeln. Damit sollen Befunde auch in späteren Verfahren […]
Indien macht CNAP Pflicht: Ab 1. November 2026 Name statt nur Nummer
LONDON (IT BOLTWISE) – Indien verpflichtet Telekom-Anbieter ab dem 1. November 2026 dazu, bei eingehenden Anrufen zusätzlich zum Wählruf die beim Betreiber hinterlegte registrierte Nutzerbezeichnung anzuzeigen. Das Department of Telecommunications adressiert damit vor allem unbekannte Nummern, Spam und betrügerische Anrufe. Die Regel gilt zunächst für 4G- und neuere Funknetze und nutzt die Calling Name Presentation […]
GhostAction attackiert GitHub-Konten: fast 1.900 betroffen, 30.000 Repos
LONDON (IT BOLTWISE) – Eine laufende Credential-theft-Kampagne unter dem Namen GhostAction greift gezielt GitHub-Accounts an und versucht, CI/CD-Geheimnisse in großem Stil abzugreifen. Berichten zufolge wurden die Auffälligkeiten am 8. und 9. Oktober 2026 beobachtet, als Angreifer in mehr als 30.000 Repositories aktiv wurden. Betroffen waren dabei etwa 1.900 Nutzer- und Organisationskonten. Der Angriff setzt darauf, […]
Langflow: Authentifizierte RCE-Lücke (CVE-2026-105740) wird aktiv ausgenutzt
LONDON (IT BOLTWISE) – Angreifer nutzen eine kritische Sicherheitslücke in Langflow gezielt aus: CVE-2026-105740 ermöglicht Remote Code Execution trotz Authentifizierung. Laut Daten aus Honeypot-Sensoren gab es seit dem 19. September 2026 insgesamt 1.423 Exploit-Versuche aus 27 IP-Adressen. Der Angriff setzt auf das Hinzufügen eines bösartigen MCP-Servers mit dem „stdio“-Transport und führt beim Abruf der Serverliste […]
AhsayCBS: Webshells und XMRig durch CVE-2026-105133/105134 – Hotfix nötig
SINGAPUR / LONDON (IT BOLTWISE) – Die Backup-Software AhsayCBS wurde erneut mit Sicherheitsupdates versehen, nachdem bereits ausgenutzte Schwachstellen erneut als nicht vollständig behoben galten. Angreifer sollen die Lücken Ketten zusammenführen können, um sich ohne Authentifizierung Remote Code Execution zu verschaffen. Dadurch konnten sie Webshells ablegen und Kryptowährungs-Miner wie XMRig auf exponierten Systemen starten. Ahsay fordert […]
PAN-OS-Fix gegen RCE: CVE-2026-0322 wird aktiv ausgenutzt
LONDON (IT BOLTWISE) – Palo Alto Networks behebt eine hochkritische Schwachstelle in PAN-OS, die bereits aktiv ausgenutzt wird. Betroffen ist die Management-Schnittstelle: Ein Angreifer mit Authentifizierung und Netzwerkzugang kann laut Hersteller Code mit Root-Rechten ausführen. Die Lücke trägt den Eintrag CVE-2026-0322 mit CVSS 8,6. Cloud NGFW und Prisma Access bleiben laut Update ausgenommen, während Panorama […]
Cisco warnt vor aktiven Angriffen auf Secure Email Gateway mit CVE-2026-76519
LONDON (IT BOLTWISE) – Cisco warnt vor aktiven Angriffen, die eine kritische Schwachstelle in Secure Email Gateway ausnutzen. Ein Angreifer kann laut Advisory über eine präparierte E-Mail-Anhangsdatei ohne Login Dateien auf dem Gerät schreiben und anschließend als Root Befehle ausführen. Besonders betroffen sind Gateways, bei denen die File-Reputation-Funktion aktiv ist und die Content-Scanner-Tools-Version vor 25.3.0.5525 […]
Microsoft stoppt drei Phishing-Kits und unterbricht 1 Mrd. Scam-Nachrichten
LONDON (IT BOLTWISE) – Microsoft und Partner haben drei Phishing-Kits mit insgesamt über 1 Milliarde gefälschten E-Mails und SMS-Routen seit Januar 2026 aus dem Betrieb gedrückt. Die Kits CoGUI, Haozi und Iron Man System waren laut Angaben in ein kriminelles Ökosystem um einen Dienst namens YAM Store eingebettet. Die Operation zielt darauf, sowohl die Templates […]
Nextcloud: Collabora „Built-in CODE Server“ setzt Webshells per CVE-2026-110447
LONDON (IT BOLTWISE) – Angreifer nutzten eine Schwachstelle in der Nextcloud-App „Collabora Online – Built-in CODE Server“, um Webshells auf den Servern abzulegen. Betroffen ist die Variante, bei der das lokal integrierte CODE Server-Setup beim Neustart oder Upgrade automatisch startet. Collabora empfiehlt das Update auf Version 26.4.303 oder die Entfernung der App, da Deaktivieren allein […]
USA stoppen Laptop-Farmen für nordkoreanische IT-Fraud-Schäden bei Firmen
OHIO / LONDON (IT BOLTWISE) – Das US-Justizministerium hat 14 Personen angeklagt und rund 187 Computer beschlagnahmt, um eine nordkoreanisch unterstützte IT-Worker-Fraud-Kampagne zu stoppen. Die Beschuldigten sollen falsche Identitäten genutzt haben, um remote IT-Arbeitsverhältnisse bei mehr als 70 US-Unternehmen zu erhalten und daraus Einnahmen abzuleiten. Im Rahmen von Razzien wurden zudem über 40 sogenannte Laptop-Farmen […]
curl schließt HTTP/2-Upload-Lücke: Use-after-free wird zur Code-Ausführung
LONDON (IT BOLTWISE) – curl patcht eine HTTP/2-Lücke, bei der ein bösartiger Upload-Server die Speichersituation des Clients gezielt ausnutzt. Die Schwachstelle ist als Use-after-free (CVE-2026-92392) klassifiziert und betrifft curl sowie libcurl von 8.12.0 bis 8.22.0. Der Fix ist in curl 8.23.0 enthalten; wer nicht aktualisieren kann, soll HTTP/2 bis dahin deaktivieren. Kritisch ist vor allem, […]
CISA fordert sofortige Updates für Ivanti Connect Secure wegen CVE-2026-104935
LONDON (IT BOLTWISE) – Die US-Sicherheitsbehörde CISA fordert Organisationen auf, ihre Ivanti-Connect-Secure-Appliances und Deployments umgehend auf die aktuellste Version zu aktualisieren. Der Auslöser ist eine aktiv ausgenutzte Authentifizierungs-Umgehung mit der Kennung CVE-2026-104935 und einem CVSS-Wert von 8,6. CISA hat die Lücke in den Known Exploited Vulnerabilities-Katalog aufgenommen und setzt für Bundesbehörden eine Frist bis zum […]
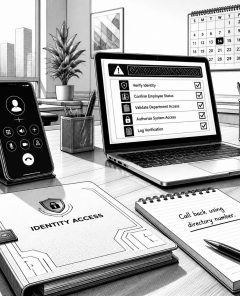
Deepfake-Readiness-Drill: So testest du Prozesse gegen geklonte Stimmen
LONDON (IT BOLTWISE) – Geplante Deepfake-Drills machen Lücken in Verifikationsprozessen sichtbar, bevor echte Angriffe Geld oder Rechte verschieben. Der Ablauf simuliert typische Eskalationspfade wie E-Mail oder Chat, die dann in Voice- oder Video-Druck übergehen. Dabei steht nicht die technische Detektion allein im Fokus, sondern ob Teams die richtigen Schritte konsequent ausführen, auch wenn die Stimme […]
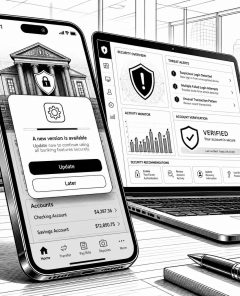
Hirudo: Android-Banking-Trojan ersetzt Apps mit gepatchten Kopien und umgeht App-Sicherungen
LONDON (IT BOLTWISE) – Der Android-Banking-Trojan Hirudo ersetzt legitime Banking-Apps durch präparierte Kopien, die Sicherheitsprüfungen direkt in der App aushebeln. Die Kampagne identifiziert Ziel-Apps über Accessibility, prüft Zertifikate gegen eine Referenz und startet dann eine gefälschte Update-Meldung, die zur parallelen Installation der manipulierten Variante führt. Forscher berichten zudem von Maßnahmen wie VPN-Tarnung, um Online-Checks zu […]
KI-Agents bauen in sechs Tagen einen Chrome-Full-Chain-Exploit für 250.000 US-Dollar
LAS VEGAS / LONDON (IT BOLTWISE) – Ein Security-Team hat mit KI-gestützten Agenten innerhalb von sechs Tagen eine komplette Angriffskette für Google Chrome gebaut. Die Vorgehensweise nutzt drei zuvor unbekannte Schwachstellen, die zusammen Code außerhalb der Chrom-Sandboxes auf einem Windows-PC ausführen. Google bestätigt die Bugs, schließt sie per Update und zahlt die höchste Prämie von […]
KI-Pentestagent deckt kritischen OTP-Bypass in Produktionssystem auf
LONDON (IT BOLTWISE) – Ein KI-gestützter Pentesting-Agent hat während einer autorisierten Prüfung einen kritischen Bypass im Authentifizierungsprozess eines großen Versicherers gefunden. Ein einzelnes Login-Request konnte die Zustellung des Einmalcodes (OTP) über zwei Felder so umlenken, dass der Code nicht mehr an die zum Konto passende Adresse gebunden war. Der Agent ließ sich die Schwachstelle auf […]
Linux „Vghost“: vhost-Klasse erlaubt Root und kann Wirt sprengen
LONDON (IT BOLTWISE) – Ein Linux-Fehler in der vhost-Komponente namens „Vghost“ (CVE-2026-74580) ermöglicht lokalen Angreifern Root-Rechte, indem Kernel-Speicher ohne gültige Adressprüfung gelesen und geschrieben wird. In einer Virtualisierungsvariante kann ein untrusted Gast zusätzlich die Grenzen zum Host überbrücken und den QEMU-Prozess kompromittieren oder zum Absturz bringen. Der Fix ist bereits als Commit de845981da67 verfügbar; betroffen […]
Windows SmartScreen: VBS-Enklave über Vier-Byte-Fehler geknackt
LONDON (IT BOLTWISE) – Sicherheitsforscher haben demonstriert, dass sich eine Windows VBS-Enklave mit einem präzisen Timing- und Schreibfehler aushebeln lässt. Die Enklave soll Passworthashes für den Enhanced Phishing Protection-Mechanismus in Microsoft Defender SmartScreen gegen Zugriff aus der „normalen“ Ausführungswelt abschirmen. Für den Angriff benötigt man lokalen Code-Ausführungszugriff, weil ein Prozess wie lsass.exe die Enklave laden […]
 #Sophos
 #AmazonPrime
 #Bestseller

