


Turla nutzt „Cereal“ für Microsoft-Exchange-Spionage und E-Mail-Abgriff
LONDON (IT BOLTWISE) – Der Russland-zugeordnete Spionageakteur Turla setzt mit „Cereal“ auf eine neue modulare Schadsoftware, die gezielt Microsoft-Exchange-Server kompromittiert. Die Komponenten arbeiten ohne klassische externe Command-and-Control-Struktur, sondern missbrauchen den Exchange-Server selbst als Ausführungs- und Sammelpunkt. Laut ESET wurde die Toolchain Ende 2025 bei zwei staatlichen Stellen in Kasachstan und Rumänien beobachtet. Besonders kritisch ist […]
SAP behebt vier CVSS-10.0-Lücken bei NetWeaver, Gateway, Web Dispatcher und SAML
LONDON (IT BOLTWISE) – SAP schließt im Rahmen des monatlichen Security Patch Day vier Sicherheitslücken mit CVSS 10,0. Betroffen sind zentrale Komponenten in der NetWeaver-Welt: unter anderem Web Dispatcher, Internet Communication Manager, SAP Gateway und der SAML 2.0 Service Provider. Zwei der Lücken ermöglichen laut Hersteller unter bestimmten Voraussetzungen Remote Code Execution über das Netzwerk, […]
Claude Fable 5.2 und Mythos 5.2: KI verbessert Cyber-Engineering deutlich
LONDON (IT BOLTWISE) – Anthropic bringt mit Claude Fable 5.2 und Claude Mythos 5.2 neue Modelle an den Start, die sich laut Anbieter besonders bei Codierung, Reasoning und Vision verbessern. Auf CyScenarioBench erreicht Fable 5.2 76,3% Erfolgsquote bei mehrstufigen Cyberaufgaben, deutlich vor Fable 5.1 und auch vor GPT-6 Cyber. Zusätzlich bewertet Anthropic, wie gut die […]

FBI ordnet Binance-Diebstahl TraderTraitor zu: Park Jin-hyok im Fokus
SEOUL / LONDON (IT BOLTWISE) – Die FBI-Zuordnung zum Binance-Diebstahl am 29. Oktober hebt erneut den nordkoreanischen Programmierer Park Jin-hyok hervor. Nach Angaben der US-Behörde soll eine Operation namens TraderTraitor rund 6,3 Mrd. US-Dollar in Kryptowerten abgegriffen haben. Obwohl die USA ihn nicht als Verdächtigen für den aktuellen Vorfall identifiziert haben, zeichnen frühere Anschuldigungen ein […]
Angriffe nutzen OpenSSH „SSHole“: Long-Password-Bypass gegen Passwortkonten
LONDON (IT BOLTWISE) – Angreifer nutzen laut SANS Internet Storm Center den OpenSSH-Fehler „SSHole“, um bei bestimmten Servern Passwortkonten zu umgehen. Der Trick basiert auf extrem langen Passwörtern, die ohne gültige Credentials akzeptiert werden können. In Cowrie-Honeypots wurden am 5. November 232 auffällige Long-Password-Anfragen und am 6. November 713 weitere gezählt. Welche Systeme bereits vollständig […]

Chrome-Update schließt aktiv ausgenutzte Zero-Day-Lücke (CVE-2026-125350)
LONDON (IT BOLTWISE) – Google hat Chrome-Updates veröffentlicht, die neun Schwachstellen schließen, darunter eine aktiv ausgenutzte Zero-Day-Lücke. Betroffen ist CVE-2026-125350, laut Beschreibung ein Use-after-free-Fehler im XML-Komponentenpfad. Google bestätigt, dass dafür bereits ein Exploit existiert, hält aber Details und Missbrauchsinformationen zurück. Für Windows, macOS und Linux empfiehlt der Hersteller konkret den Wechsel auf Version 157.0.8103.50/.51 und […]
N-able nimmt N-central Cloud nach Able2Shell-Zero-Days vorübergehend offline
LONDON (IT BOLTWISE) – N-able hat seine N-central Hosted Environments nach der öffentlichen Offenlegung von über 30 Able2Shell-Schwachstellen vorübergehend offline genommen. Das Unternehmen fordert On-Premises-Kunden auf, bis zur weiteren Klärung ihre Server herunterzufahren. Für Nutzer bleibt der Zugriff über N-able Login/Ecoverse zwar möglich, aber das klassische Hosted N-central ist vorerst nicht erreichbar. N-able meldet dabei, […]
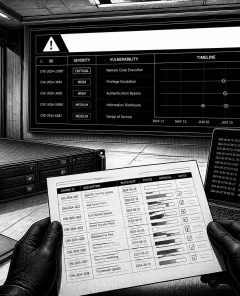
CISA nimmt vier Open-Source- und IBM-Schwachstellen in KEV auf – darunter „SSHole“
LONDON (IT BOLTWISE) – Die US-Behörde CISA hat vier Schwachstellen in den „Known Exploited Vulnerabilities“-Katalog aufgenommen, nachdem Hinweise auf aktive Ausnutzung vorlagen. Besonders brisant ist „SSHole“ in OpenBSD OpenSSH, das unter Linux einen Authentifizierungs-Umgehungspfad eröffnet. Für GPUStack meldet CISA außerdem eine Fehlkonfiguration, die bis zu unautorisierte Administratorzugriffe, das Anlegen persistenter API-Keys sowie Geheimnisabflüsse ermöglichen kann. […]
Fireworks AI meldet erneut Sicherheitsvorfall – Daten bei Kunden betroffen
LONDON (IT BOLTWISE) – Fireworks AI hat Kunden über einen zweiten Sicherheitsvorfall innerhalb weniger Wochen informiert. Dabei soll ein unbefugter Dritter über einen externen Cloud-Anbieter auf Systeme zugegriffen haben, auf denen die Maschinen des Startups laufen. Laut Unternehmensangaben waren dabei teils Zehntausende Dateien mit Kundendaten betroffen. Wie schnell sich der Vorfall im Betrieb auswirkt und […]
Frankreich wirft Iran-Revolutionsgarden Cyberangriffe auf Supermarkt-Kühlschränke vor
PARIS / LONDON (IT BOLTWISE) – Frankreich beschuldigt die iranischen Revolutionsgarden, eine Cyberattacke auf Supermarkt-Kühlschränke verübt zu haben, die in hundertfachen Fällen die Temperatursteuerung außer Kraft setzte. Der Außenminister Jean-Noël Barrot kündigte Folgen für den Iran an und ließ den iranischen Botschafter zu sich bestellen. Parallel dazu hat die Pariser Staatsanwaltschaft internationale Haftbefehle gegen den […]
Fireworks-Hack: Welche Risiken für ein Milliarden-Geschäft rund um Daten-Tools entstehen
LONDON (IT BOLTWISE) – Ein als „Fireworks“-Hack beschriebenes Ereignis setzt offenbar ein Milliarden-Geschäft unter Druck. Die Meldung verweist auf die zentrale Rolle von Daten-Tools und darauf, dass Angriffe nicht nur Systeme, sondern auch laufende Wertschöpfungsketten treffen können. Der genaue Umfang bleibt in der Vorlage unklar, dennoch wird das Thema Incident Response und Datenabsicherung für Unternehmen […]
Warum vernetzte Kühlanlagen das Ziel von Ransomware werden können
LONDON (IT BOLTWISE) – US-Behörden warnen vor einer anhaltenden Cyberbedrohung für Industrie-Kühlsysteme. Der Kern des Problems: Viele Anlagen sind weiterhin direkt im Internet erreichbar, obwohl sie oft alt sind und sicherheitstechnisch nur begrenzt nachgerüstet wurden. Erst kürzlich sollen Angreifer in Europa Temperaturprobleme in Supermärkten ausgelöst haben, wodurch Lebensmittel verdarben. Daraus folgt: Für Betreiber zählt jetzt […]

Frankreich wirft Iran Sabotage via Kühlanlagen-Hack vor
LONDON (IT BOLTWISE) – Frankreich beschuldigt den Iran, hinter einem Cyberangriff auf Kühlanlagen in Supermärkten zu stecken. Hunderte Läden in mehreren europäischen Ländern sollen von Temperaturmanipulation betroffen gewesen sein, wodurch frische und gefrorene Ware verdarb. Der französische Außenminister Jean-Noël Barrot kündigte Maßnahmen auf europäischer Ebene an. Parallel läuft in Paris eine Untersuchung gegen eine Führungsperson […]
Ethersphere-Supply-Chain-Angriff: bee-js und Swarm Desktop verteilen Wallet-Stealer
LONDON (IT BOLTWISE) – Angreifer haben über die Release-Automatisierung von Ethersphere zwei Swarm-Tools kompromittiert: bee-js 13.3.0 und Swarm Desktop 0.56.2. Die präparierten Versionen führen beim Installieren beziehungsweise beim Start Code aus, der Wallet-Schlüssel sowie ein Klartext-Passwort aus der Node-Umgebung ausliest. Zusätzlich wird ein mehrstufiger Backdoor-Mechanismus installiert, der auf Windows, macOS und Linux heimlich mit Angreifer-Infrastruktur […]
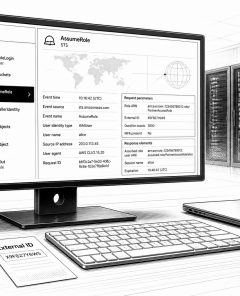
Wiz warnt: Missbrauch von Quboles „Trusted AWS Access“ gefährdet Kundendaten
LONDON (IT BOLTWISE) – Wiz berichtet von einem Angriff, bei dem ein Angreifer über einen von Kunden eingerichteten IAM-Trust die Qubole-Verbindung zu AWS missbraucht haben soll. Zwischen dem 14. und 26. Oktober sollen dabei gespeicherte Secrets und Daten aus mehreren Kundenumgebungen abgezogen worden sein. Der Zugriff lief über AssumeRole-Anfragen von einem vertrauenswürdigen Vendor-Konto, die zwar […]

IRGC-Vorwurf bei Cyberangriff auf Supermarkt-Kühltechnik: ANSSI ermittelt
PARIS / LONDON (IT BOLTWISE) – Frankreichs Außenminister Jean-Noël Barrot wirft dem IRGC die Urheberschaft eines Angriffs auf Kühl- und Gefrierschränke in Supermärkten vor. Laut Pariser Staatsanwaltschaft beantragte die Behörde zudem internationale Haftbefehle gegen den Leiter einer IRGC-nahem Hacker-Einheit und dessen Stellvertreter. Betroffen waren laut Ermittlungsbehörden „hundert[e]“ Standorte, die über Nacht Temperaturen bis zu 50 […]
FBI warnt vor Cyberangriffen auf Cold-Chain: Manipulation von Kälte-Controllern
LONDON (IT BOLTWISE) – Die US-Behörden warnen vor Cyberangriffen auf Cold-Chain-Systeme, die auf die Fernsteuerung von Kühl- und Temperaturcontrollern zielen. Hacker sollen Temperatureinstellungen und Defrost-Zyklen so verändern können, dass Ware unbemerkt verdorben wird und zudem Brandrisiken entstehen. Besonders kritisch sei, dass dabei die Sicht auf aktuelle Temperaturen verloren gehen kann. Betroffen sind Betreiber von Überwachungssystemen […]
KI-gestütztes Hacking nimmt zu: Große Anbieter nehmen keine Notfälle mehr an
LONDON (IT BOLTWISE) – Führungskräfte großer Cybersecurity-Anbieter berichten von sprunghaft steigender Nachfrage nach Notfall-Services. Gleichzeitig sollen Angreifer KI nutzen, um Schritte in Angriffen zu automatisieren und damit schneller zu skalieren. In der Folge geraten Kapazitäten in den Incident-Response-Teams unter Druck, sodass einzelne Unternehmen zeitweise neue Hilfeersuchen abweisen. Für Unternehmen bedeutet das: Schutzkonzepte müssen stärker vorsorgen, […]

XRP rutscht Richtung 1 US-Dollar: 139 Mio. XRP aus Binance-Wallet in Bewegung
LONDON (IT BOLTWISE) – XRP steht erneut unter Druck und notiert nach dem jüngsten Rücksetzer nahe der 1-US-Dollar-Marke. Zusätzlich bewegt ein Angreifer offenbar rund 139 Mio. XRP aus einer Wallet, verteilt in viele Empfängeradressen ohne Destination Tag. Für Händler bedeutet das: Der nächste Impuls hängt stark davon ab, ob die Coins in Richtung Börsen weiterwandern. […]

Binance-naher Hacker bewegt 430.000 US-Dollar über NEAR-Meme-Coins
LONDON (IT BOLTWISE) – Laut dem Analysehaus Elliptic hat ein hacker mit Bezug zu einer Binance-Panne 430.000 US-Dollar aus gestohlenen Mitteln über drei Tage verschoben. Dafür nutzte er sechs von ihm selbst erstellte NEAR-basierte Meme-Coins. Die Transfers erfolgten über eine kurze Kette, um die Herkunft der Gelder zu verschleiern. Offen bleibt, ob und wie schnell […]
PapRAT-Backdoor: Bitter setzt auf LNK-, VHDX- und URL-Ketten für Cyberespionage
LONDON (IT BOLTWISE) – Die Spionagegruppe Bitter nutzt eine bislang ungemeldete Remote-Access-Backdoor namens PapRAT. Die Schadsoftware erscheint in C++- und Rust-Varianten und bringt Funktionen wie Remote-Shell, Datei-Uploads sowie Screenshot-Erfassung mit. Bemerkenswert ist die modulare Kampagnenlogik: Drei unterschiedliche Infektionsketten führen über Windows-Shortcut-Dateien, eine VHDX-Festplattenkopie und URL-Shortcut-Downloads zu einem MSI-Stager. Dadurch lassen sich Kommandos serverseitig nachziehen, ohne […]
Negatives Patch-Tempo: Warum Runtime-Schutz bei KI-Angriffen entscheidend wird
LONDON (IT BOLTWISE) – Eine veröffentlichte Schwachstelle wird nach Angaben aus dem aktuellen M-Trends-Reporting sehr wahrscheinlich bereits vor der öffentlichen Bekanntgabe ausgenutzt. Das mittlere Zeitfenster schrumpft 2026 rechnerisch auf minus sieben Tage, während Unternehmen im Schnitt 20 Tage für Test und Deployment einplanen. Damit entsteht eine messbare Lücke von rund 27 Tagen im klassischen Patch-Workflow. […]

SSHole, APT-Root und kompromittierte Updates: Cyberangriffe im Wochenrückblick
LONDON (IT BOLTWISE) – Angreifer nutzen diese Woche mehrere kritisch bewertete Schwachstellen und legen dabei besonderes Gewicht auf unbeachtete Konfigurationsdetails. Bei OpenSSH ermöglicht SSHole laut CVE-2026-123158 Anmeldungen ohne gesetztes Passwort, während bei APT ein Fehler in bestimmten HTTP-Setups Codeausführung als Root begünstigt. Parallel werden Netzgeräte und Web-Services über kompromittierte Update-Kanäle oder getarnte Malware-Ketten kompromittiert. Für […]

NVIDIA: Jensen Huang gesteht Affäre – Board startet unabhängige Untersuchung
LONDON (IT BOLTWISE) – NVIDIA-Chef Jensen Huang hat in einer Nachricht an Mitarbeitende eine außereheliche Beziehung eingeräumt. Er entschuldigt sich bei seiner Frau und seiner Familie sowie bei Beschäftigten, übernimmt Verantwortung und bittet zugleich um Privatsphäre. Gleichzeitig verweist das Unternehmen auf die nationalen Sicherheitsbedenken, die im Zusammenhang mit den Vorwürfen genannt werden, und kündigt eine […]
 #Sophos
 #AmazonPrime
 #Bestseller

