


ConnectWise-Kontoexfiltration: Zugriff auf 173 Microsoft-365-Tenants
LONDON (IT BOLTWISE) – Angreifer nutzten eine gestohlene ConnectWise-Service-Account-Anmeldung, um in 173 Microsoft-365-Tenants unbefugten Zugriff zu erlangen. Der Start der Aktivitäten lag am 13. Oktober 2026, erste ungewöhnliche Sign-in-Versuche wurden um 03:12 UTC erkannt. Im Kern missbrauchten die Täter delegierte Admin-Rechte und arbeiteten dabei ausschließlich mit nativen Microsoft-365-Verwaltungstools. Die schnelle Reaktion erfolgte durch Deaktivierung des […]
Olivenöl vor Kohlenhydraten: Kann die Reihenfolge den Blutzucker glätten?
LONDON (IT BOLTWISE) – In einer Studie aus dem Fachjournal Diabetes reduzierte eine Portion Olivenöl vor einer kohlenhydratreichen Mahlzeit den Blutzuckeranstieg bei Mäusen. Der Effekt wird mit einem hormonellen Signalweg im Darm erklärt, der die Magenentleerung verlangsamt. Auch bei diabetischen Mäusen mit eingeschränkter Insulinproduktion soll die Wirkung ähnlich gewesen sein. Ob sich daraus eine praktikable […]
Anthropic schafft Public-Benefit-Fund: 5% Aktienstart, 20% Ziel
LONDON (IT BOLTWISE) – Anthropic steckt vorbehaltlich der Zustimmung der Aktionäre 5% seiner Aktien in einen neuen Public-Benefit-Fund. Danach kann der Anteil per Beschluss des Boards um weitere 2% steigen, jeweils bei einer Wertsteigerung um 50% über einer festgelegten Basis. Das Ziel: deutlich mehr Aktienwert soll künftig als öffentlicher Nutzen statt als eskalierende Executive-Compensation in […]
Trojan-Horse-Risiko: Hacker könnten in kritischen Infrastrukturen bereits lauern
FRANKREICH / LONDON (IT BOLTWISE) – Ein Cyberangriff auf Kühlanlagen in französischen Supermärkten hat laut Bericht ganze Märkte kaltgestellt und bei betroffenen Filialen massive Verderbsschäden ausgelöst. John Walsh, Senior Vice President bei IGEL, warnt, dass solche Angriffe nicht bei der Lebensmittelkette stoppen müssen, sondern auch die Versorgungssicherheit in anderen Branchen treffen können. Entscheidend sei der […]
Unsecured MCP-Server zu Hause: STDIO-Warnung und RCE-Risiken
LONDON (IT BOLTWISE) – Ein Security-Scan hat mehrere tausend öffentlich erreichbare MCP-Server aus privaten Umgebungen aufgedeckt. Dabei zeigte sich, dass viele Systeme über Heimzugänge oder Tunneling-Dienste wie ngrok exponiert sind. Im Kern geht es nicht nur um einen einzelnen Bug, sondern um eine Transport-Logik mit potenzieller Command-Injection. Wer MCP zu Hause testet, sollte seinen Zugriff […]
Cysic stoppt Cross-Chain-Bridge nach mint von 10 Mio. CYS
LONDON (IT BOLTWISE) – Cysic hat seine Cross-Chain-Bridge gestoppt, nachdem ein Angreifer Berichten zufolge ohne Autorisierung 10 Millionen CYS-Token auf BNB Smart Chain erzeugt haben soll. Laut Cysic Foundation soll der Auslöser eine Sicherheitslücke in der Message-Verarbeitung gewesen sein, die auf ein unterstützendes Datenbanksystem zurückgeht. Das Projekt will die Tokenbewegungen weiter prüfen, bevor es einen […]
Anthropic plant KI-Sicherheitsgesetz: Blockade erst ab 50 Toten oder 1 Mrd. Schaden
LONDON (IT BOLTWISE) – Anthropic wirbt für ein KI-Sicherheitsgesetz, das eine Modell-Blockade erst bei extremen Schadensszenarien erlaubt. Als Auslöser gelten laut Entwurf mehr als 50 Tote oder Verletzte sowie Schäden von mindestens 1 Milliarde US-Dollar. Vorgesehen ist eine unabhängige Bewertung durch Dritte, registriert beim US-Handelsministerium, die Auffälligkeiten innerhalb von 72 Stunden melden sollen. Der Entwurf […]
Smart-Home-Hack: Wie Angreifer Kühlschränke und andere Geräte kompromittieren
LONDON (IT BOLTWISE) – Angreifer nutzen die wachsende Vernetzung im Haushalt, um aus unsicheren Geräten Einstiegspunkte ins Heimnetz zu machen. Schon ein scheinbar banaler Smarter-Kühlschrank kann in der Theorie angreifbar sein, wenn er über App, Cloud oder direkt ins Netzwerk eingebunden ist. Besonders häufig treffen Angriffe nicht die Appliance selbst, sondern den Router als zentralen […]
Wie sicher ist Ihr Smart Home? Vom Kühlschrank bis zum Router
LONDON (IT BOLTWISE) – Internetfähige Geräte bringen neue Angriffsflächen in Haushalte. Besonders riskant sind Geräte, die als vermeintlich „rein mechanisch“ galten, etwa vernetzte Kühlschränke oder Heizungssysteme. Beispiele aus Forschung und Praxis zeigen, wie Angreifer über Router und schlecht abgesicherte Endpunkte Informationen auslesen oder Funktionen stören können. Für Verbraucher zählt deshalb vor allem die konsequente Aktualisierung, […]
Großangriff auf ETS: Daten von Millionen Schülern aus Kalifornien gestohlen
CALIFORNIA / LONDON (IT BOLTWISE) – Hacker sollen Daten von Millionen Schülerinnen und Schülern aus Kalifornien gestohlen haben, darunter Namen, Adressen und Informationen zu Behinderungen. Betroffen sind aktuelle und frühere öffentliche Schüler, weil der Vorfall bis in Einschreibungen ab 2023 zurückreicht. Die Ermittlungen drehen sich um kompromittierte Zugangsdaten beim Testdienstleister ETS. Betroffene erhalten für 24 […]
Zcash-Ironwood: Mutmaßliche Bitget- und weitere Diebstahlgelder landen im Shielded-Pool
LONDON (IT BOLTWISE) – Neue On-Chain-Recherchen ordnen mutmaßlich gestohlene Krypto-Assets dem Zcash-Privacy-Mechanismus Ironwood zu. Dabei geht es neben den nach einem Bitget-Vorfall identifizierten 2.700 ZEC offenbar auch um Gelder aus zwei weiteren Security-Incidents, zu denen jedoch keine vollständigen Transaktionsnachweise veröffentlicht wurden. Die Berichte zeigen, wie Einzahlungen in Shielded Pools sichtbar sein können, der weitere Weg […]
Handala veröffentlicht angeblich interne Dokumente aus israelischem Media-Analysezentrum
LONDON (IT BOLTWISE) – Die Hackergruppe Handala behauptet, in eine israelische Media-Intelligence- und Analyse-Einheit eingedrungen zu sein. Laut den Angaben der Gruppe sollen mehr als 500 als klassifiziert bezeichnete Dokumente sowie Zehntausende interne Nachrichten veröffentlicht worden sein. Genannt werden dabei offenbar Plattformen wie „DataSecret“ und „DropSite“. Unabhängig verifiziert sind Echtheit, Umfang der Kompromittierung und die […]
Datenleck in Tschechien: Was Betroffene nach einem Identitätsdiebstahl-Verdacht tun sollten
PRAGUE / LONDON (IT BOLTWISE) – Wenn nach einem Hack auf die Albert-Kette oder einen anderen Dienst persönliche Daten online auftauchen, empfiehlt die tschechische Datenschutzbehörde rasches Handeln. Besonders wichtig sei der Gang zur Polizei, sobald Kopien von Ausweisdokumenten oder andere eindeutig zuordenbare Details betroffen sind. Die Behörde kann zwar nicht verhindern, dass geleakte Daten weiterverbreitet […]
ConnectWise-Vorfall zeigt: Eine App-Credential kann 173 Microsoft-365-Mandanten treffen
LONDON (IT BOLTWISE) – Ein einzelnes kompromittiertes App-Credential in ConnectWise Cloud Backup soll am 15. Oktober 2026 zwischen 06:13 und 08:34 UTC auf 173 Microsoft-365-Mandanten unautorisierte Anmeldungen ausgelöst haben. ConnectWise stoppte daraufhin den App-Zugriff als Vorsichtsmaßnahme, während Microsoft das Muster unerlaubter Authentifizierungen bestätigte. Unklar bleibt weiterhin, ob dabei tatsächlich Backup-Daten abgeflossen sind. Parallel dazu zeigt […]
GhostBat Android Malware: 60 Banken- und UPI-Apps in Indien im Visier
INDIA / LONDON (IT BOLTWISE) – Die Android-Malware GhostBat richtet sich in Indien gegen rund 60 Banking-, UPI- und Payment-Apps. Angreifer missbrauchen dabei die Accessibility-Services, um im Hintergrund PIN-ähnliche Eingaben und teils auch OTP- oder Alert-Nachrichten abzugreifen. Zusätzlich täuschen sie mit gefälschten mParivahan- und eChallan-Nachrichten Nutzer, damit sie gefährliche APKs installieren. Entscheidend ist: Selbst wenn […]
ConnectWise sperrt Cloud-Backup- und Entra-App-Identitäten nach Microsoft-365-Angriff
LONDON (IT BOLTWISE) – ConnectWise hat sieben Anwendungs-Identitäten deaktiviert, nachdem Angreifer offenbar Microsoft-365-Tenants über gestohlene App-Zugänge kompromittiert hatten. Zusätzlich stoppt der Anbieter den Cloud-Backup-Dienst, indem er Zertifikate für betroffene Verbindungen über alle Nutzer hinweg widerruft. Laut Angaben des Unternehmens war der Schritt am 17. Oktober 2026 um 07:00 UTC, nachdem das Problem bereits am 14. […]
ConnectWise Cloud-Backup: Angreifer missbrauchen 365-Tenants über Service-Principal
LONDON (IT BOLTWISE) – ConnectWise hat nach einem Supply-Chain-Vorfall den Zugang zu seiner Cloud-Backup-Lösung gestoppt, nachdem Angreifer Anwendung-Identitäten in Microsoft-365-Mandanten missbrauchten. Laut Microsoft gab es am 15. Oktober unautorisierte Authentifizierungsversuche von einer konkreten IP-Adresse. Sicherheitsanbieter meldeten Dutzende bis hunderte betroffene Mandanten und beobachteten, dass die Angriffe häufig ohne wirksame MFA stattfanden. Offen bleibt bislang, wie […]
Cyberangriffe in Japan: Mehr Datenpannen bei Logistik, Carsharing und Bankenersatz
LONDON (IT BOLTWISE) – In Japan melden mehrere Unternehmen neue Datenpannen nach Cyberangriffen. Yamato Transport teilt, dass beim Zahlungsaufschubdienst 5,31 Millionen Datensätze kompromittiert wurden. Weitere Fälle betreffen unter anderem eine cloudbasierte Entwicklungsumgebung, Carsharing-Identitätsdaten sowie eine mögliche Ransomware-Attacke auf Keio. Parallel kündigen Betreiber Schritte zur Löschung und Aktualisierung interner Löschregeln an. Japan erlebt derzeit eine neue […]
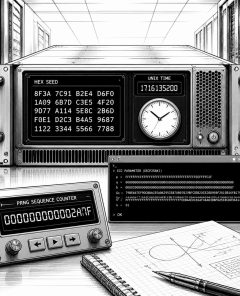
Claude klärt die Herkunft der NIST-ECDSA-Kurvensamen: Unix-Timestamp statt Hash
LONDON (IT BOLTWISE) – Claude hat die lang umstrittene Herkunft der Samen (Seeds) für mehrere NIST-ECDSA-Kurven rekonstruiert. Die kryptografisch relevanten Parameter gehen demnach nicht aus einem Hash „geheim“ erzeugter Passphrasen hervor, sondern aus dem lrand48-Zufallszahlengenerator, initialisiert mit einem Unix-Timestamp. Für P-256, P-384, P-521 und die übrigen genannten Kurven lässt sich der Seed damit durch direkte […]
KI-gestützte Angriffe treiben Cybersecurity-Wettbewerb in Plattformen und Point Solutions
LONDON (IT BOLTWISE) – KI-gestützte Angriffe auf Systeme nehmen nach Angaben eines großen Threat-Reports spürbar zu. Die Folge wird für Anleger und Käufer sichtbar: Security-Anbieter werden zunehmend in „Plattformen“ und „Point Solutions“ eingeordnet. Besonders CrowdStrike und Palo Alto Networks geraten unter Druck, während die Plattform-Argumente mit konkreten Kennzahlen unterfüttert werden. Offensichtlich verschiebt sich damit die […]
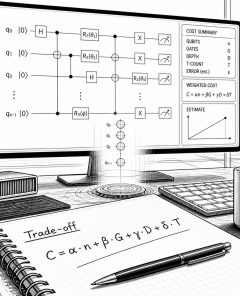
KI optimiert Quanten-Schaltkreise: weniger Quibits, schnellere Algorithmen
LONDON (IT BOLTWISE) – Eine KI-gestützte Methode hat für acht Quanten-„Primitiven“ neue Schaltkreisdesigns gefunden, die sowohl Quibits als auch Gate-Zahlen senken. In einem Beispiel zur elliptischen Kurvenrechnung entstand eine reversible Modular-Inversion ohne das sonst nötige Speichern kompletter Zwischenverläufe. Zusätzlich machte die KI den kostenintensiven Decoder eines DQI-Ansatzes deutlich effizienter. Damit rückt die Umsetzung nützlicher Quantenalgorithmen […]
Wie Hacker neue Angriffsmethoden im Smart Home tarnt und was zu tun ist
LONDON (IT BOLTWISE) – Angriffe auf Smart-Home-Geräte werden zunehmend so designt, dass sie im Alltag unauffällig bleiben. Statt sofortiges „Alarmverhalten“ zu zeigen, nutzen Täter häufig Funktionen, die Nutzer ohnehin erwarten: Automatisierung, Fernzugriff oder Statusmeldungen. Für Betreiber wichtiger Haushalts- und Infrastrukturgeräte wird damit die Absicherung zur Daueraufgabe. Entscheidend ist, Geräte, Konten und Netzwerkzugänge konsequent so zu […]
Zero-Click-Malware über Werbung: Neue Späh-Angriffe bedrohen Journalist: innen weltweit
LONDON (IT BOLTWISE) – Eine neue Variante von „Zero-Click“-Spähsoftware nutzt offenbar gezielt Werbung als Infektionsweg, ohne dass Opfer einen Link öffnen oder eine Datei herunterladen müssen. Laut einer Untersuchung wurden dafür auch im Browser getarnte Angriffe über ein Werbenetzwerk ausgeführt. Betroffen waren Geräte von Mitarbeitenden eines Medienhauses, darunter Journalist: innen mit Hintergrund zu sicherheitspolitisch sensiblen […]
Candiru-Spyware über Anzeigen, KI-Sicherheitsdruck und wichtige Sicherheits-Updates
LONDON (IT BOLTWISE) – Sicherheitsforscher haben eine Zero-Click-Infektion der Spyware Candiru über normale Online-Werbung nachgewiesen. US-Senatoren drängen parallel darauf, dass die Bundesregierung KI-Sicherheitsstandards ausarbeitet und Modelle unabhängig prüfen lässt. Microsoft hat außerdem mehrere phishingbasierte Plattformen aus dem Verkehr gezogen und damit Hundertmillionen an schadhaften Nachrichten adressiert. Dazu kommen neue Details zu Datenpannen, einem größeren UK-Scoping […]
 #Sophos
 #AmazonPrime
 #Bestseller

