


QUEBEC / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer dramatischen Verwundbarkeit in ICS/OT-Umgebungen: In Indien waren 19,8% der untersuchten Industriecomputer bereits Ziel von Cyberbedrohungen. Besonders betroffen sind Gebäudeautomation, Öl- und Gasanlagen sowie das verarbeitende Gewerbe. Gleichzeitig zeigen Vorfälle wie die Übernahme einer Wasseraufbereitungsanlage, dass Angriffe nicht nur IT-, sondern direkt Betriebsprozesse treffen. Branchenexperten empfehlen deshalb Zero-Trust-Designs, Just-in-Time-Zugriff und bessere Auditierbarkeit – gerade weil Angreifer KI zunehmend für Spionage und Ausnutzung nutzen.
Cyberangriffe auf kritische Infrastrukturen sind längst kein Randrisiko mehr, sondern ein wiederkehrendes Muster: Sobald Betriebstechnik (OT) und industrielle Netzwerke mit der Unternehmens-IT oder unsicheren Fernzugriffen verbunden sind, wird aus einem Schwachstellenproblem schnell ein Produktions- und Sicherheitsereignis. Die Eingangsdaten zeichnen ein klares Bild. In Indien meldeten Sicherheitsforscher im ersten Quartal 2026 Cyberbedrohungen auf 19,8% der untersuchten Industriecomputer. Besonders deutlich fällt die Gebäudeautomation mit 20,7% aus, gefolgt von Öl und Gas (20,1%) sowie dem verarbeitenden Gewerbe (18,6%). Diese Verteilung ist ein wichtiges Signal für Betreiber: Nicht „nur große“ Anlagen sind gefährdet, sondern auch Gebäude- und Leitsysteme, die häufig über viele Standorte hinweg parallel betrieben werden.
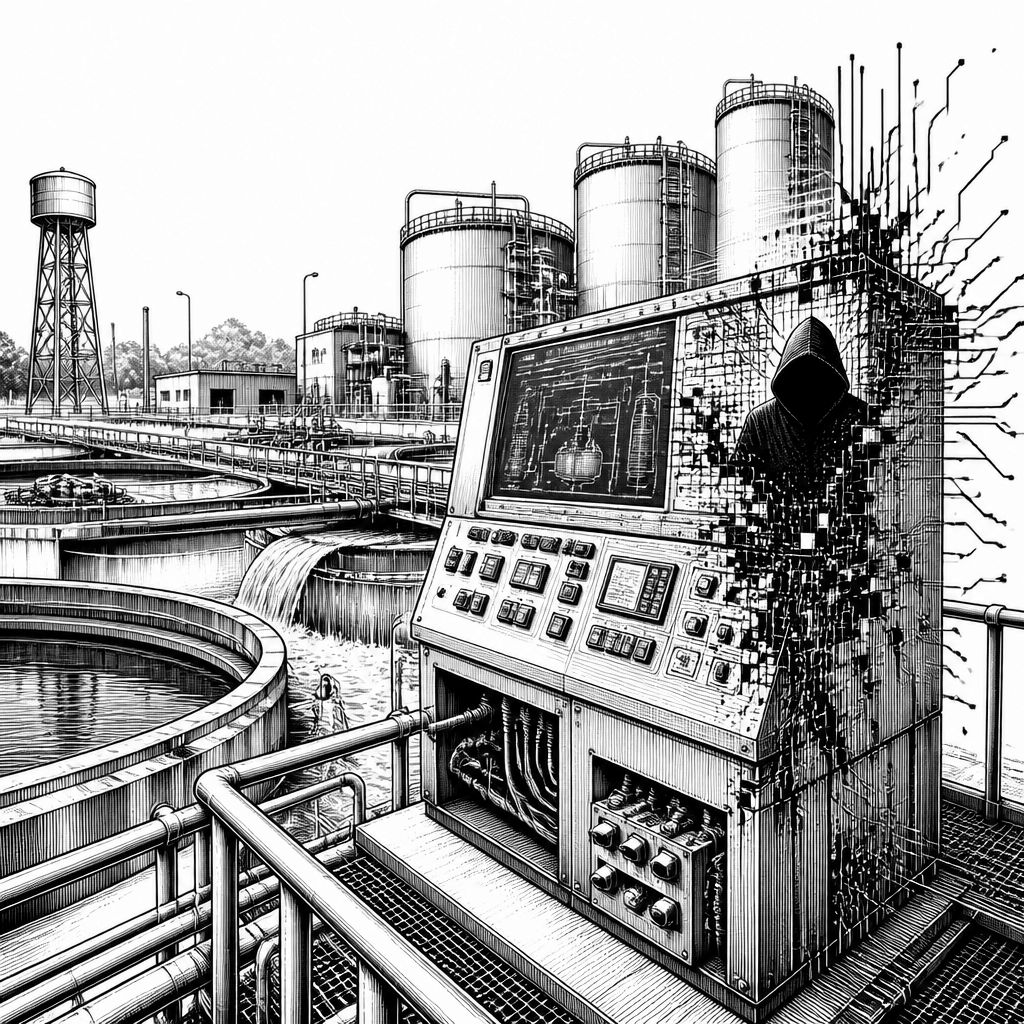
Der Blick in andere Regionen macht deutlich, dass es sich nicht um ein isoliertes lokales Problem handelt. In Quebec soll im Oktober 2025 eine Hacktivistengruppe die Kontrolle über eine Wasseraufbereitungsanlage übernommen haben. Nach den Angaben konnten Pumpen gesteuert, die Chlordosierung verändert und Druckeinstellungen manuell manipuliert werden. Genau an solchen Stellen trennt sich OT-Realität von typischen IT-Szenarien: Während ein IT-Ausfall meist „nur“ Daten oder Dienste betrifft, wirken OT-Eingriffe unmittelbar auf physische Prozesse. Für das Risikomanagement bedeutet das, dass Sicherheitsmaßnahmen nicht erst bei „Erkennung“ beginnen dürfen, sondern bereits beim Zugriff, bei der Segmentierung und in den Betriebsabläufen greifen müssen.
Finanziell wird die Lage zusätzlich verschärft. Für die USA werden Verluste durch Cyberkriminalität 2025 auf mehr als 20 Milliarden Euro beziffert. Als Haupttreiber werden veraltete Anlagen und eine anhaltende Unterfinanzierung der Cybersicherheit genannt. Besonders kritisch ist dabei der Anteil lokaler Behörden: 32% betreiben demnach keinerlei Cybersicherheitsmaßnahmen. Diese Kombination ist technisch nachvollziehbar: Veraltete Betriebssysteme, langlebige Steuerungsgeräte und konservative Wartungszyklen treffen auf heterogene Netzwerke und fehlende Basisschutzmechanismen. Während große Konzerne Sicherheitsprogramme oft als kontinuierliche Roadmap planen, entsteht bei kommunalen und kleineren Betreibern ein Sicherheitsstau – mit der Folge, dass Patches, Hardening und Monitoring nicht Schritt halten.
Auf der technischen Seite wird die Dimension der Angriffsfläche besonders greifbar, wenn man die Häufigkeit von Schwachstellen betrachtet. Laut einem Bericht zur globalen ICS/OT-Gefährdungslage 2026 wurden monatlich zwischen 170.000 und 180.000 Sicherheitslücken in Industrie- und Steuerungssystemen identifiziert. Der Kern liegt dabei weniger in „einzelnen“ Bugs, sondern in der Betriebsrealität: Legacy-Hardware, schwache Netzwerksegmentierung und häufig nicht oder nur unzureichend gepflegte Betriebssysteme machen es Angreifern leicht, Schwachstellenketten aufzubauen. In vielen OT-Umgebungen existieren zudem komplexe Fernzugriffswege – etwa für Wartung, Diagnose oder Updates – die historisch gewachsen sind und heute oft nicht mehr dem aktuellen Bedrohungsmodell entsprechen.
Typische Einfallstore werden in der Praxis immer wieder sichtbar: bekannte Sicherheitslücken, schwache Passwörter und falsch konfigurierte Systeme. Auffällig ist außerdem, dass selbst sichtbare Infrastrukturkomponenten wie Verkehrsschilder Ziel von Findings geworden sein sollen. Bei Steuerungen des Herstellers Daktronics für Autobahnanzeigen wurden kritische Schwachstellen beschrieben, die einen unbefugten Root-Zugriff erlauben können (genannt werden u. a. die Modelle VFC-DMP-5000 und DMP-8000). Das ist ein Paradebeispiel dafür, wie „klassische“ OT-Gateways zum Einfallstor werden: Wenn Steuerungen direkt oder indirekt Managementzugänge bereitstellen, kippt ein Sicherheitsvorfall schnell von einer IT-Schwäche zu einem sicherheitsrelevanten Prozessrisiko.
Während Betreiber noch mit der Systemhygiene kämpfen, ändern Angreifer parallel die Spielregeln. Der Bericht betont, dass staatlich gesteuerte Gruppen zunehmend KI einsetzen. Im September 2025 soll eine chinesische Gruppe KI für Spionage gegen rund 30 Ziele, darunter Chemiehersteller, genutzt haben. Der technische Vorteil solcher Ansätze liegt in der Automatisierung: KI-gestützte Werkzeuge können Schwachstellen schneller auffinden, Exfiltrationspfade priorisieren und Ausnutzungslogik effizienter an die Umgebung anpassen. Hinzu kommt das Demobild strategischer Langzeitpräsenz: Die Gruppe „Volt Typhoon“ soll sich 300 Tage in einem US-Versorgungsunternehmen in Massachusetts unbemerkt halten können. Genau solche Aufenthaltsdauern zeigen, dass „Nur Erkennung“ zu spät ist – statt dessen braucht es robuste Zugriffspolitiken, schnelle Kontainment-Mechanismen und messbare Kontrollstufen.
Damit rückt die Frage in den Mittelpunkt, welche Abwehrstrategie im OT-Alltag realistisch umsetzbar ist. Hier spielen Sicherheitsanbieter und ihre Prozessmodelle eine wachsende Rolle. In der Meldung wird etwa das AutoMAEC-Framework hervorgehoben, das die Malware-Analyse für Stromnetz-Steuerungen automatisieren soll. Bei Tests mit 1.425 Schadsoftware-Proben im realen Stromnetz soll eine Erkennungsrate von 97,8% erreicht worden sein. In der Wettbewerbslandschaft stehen solche Ansätze im Kontext weiterer Plattformen, etwa wenn Anbieter wie Microsoft oder Cisco stärker auf Telemetrie, Policy-Enforcement und Incident-Response-Workflows setzen. Der Vergleich hilft: Automatisierte Analyse adressiert „Was ist passiert?“, während Zero-Trust und Just-in-Time-Access vor allem „Wie kann es überhaupt passieren?“ verhindern.
Experten fordern daher einen Kurswechsel beim Fernzugriff. Statt dauerhafter VPN-Verbindungen und geteilter Zugangsdaten empfehlen sie Just-in-Time-Zugriff, lückenlose Audit-Logs und Zero-Trust-Architekturen. Technisch bedeutet Zero Trust im OT-Kontext nicht bloß „mehr Authentifizierung“, sondern eine konsequente Trennung von Identität, Berechtigungen und Netzwerkpfaden: Jede Session wird an Kontext gebunden (z. B. Standort, Device-Posture, Zugriffszeitfenster) und kann bei Abweichungen automatisch gekappt werden. Just-in-Time reduziert zudem die „Angriffsoberfläche“ zeitlich: Selbst wenn ein Credential kompromittiert wird, bleibt die mögliche Ausnutzung räumlich und zeitlich begrenzt. Flankierend braucht es unveränderliche Protokollierung, damit Ermittlungen nicht an fehlender Nachvollziehbarkeit scheitern.
Regulatorisch und datenschutzseitig führt die Entwicklung zu einer neuen Pflichtendynamik. Auch wenn OT-Daten nicht immer als „personenbezogen“ gelten, berühren Sicherheitsvorfälle Betreiberpflichten aus dem Bereich Kritische Infrastrukturen, Meldewege und organisatorische Sicherheit. Zudem steigt der Druck auf Auditierbarkeit: Wenn Anbieter und Aufsichtsstrukturen Nachweise verlangen, reichen interne Vermutungen nicht aus. Gerade hier können lückenlose Logs und segmentierte Architekturen einen doppelten Nutzen stiften: Sie verbessern die technische Abwehr und erleichtern Compliance-Nachweise. Für Unternehmen lohnt sich außerdem ein Blick auf die Supply-Chain-Frage, denn oft kommen Risiken über Vendor-Zugänge, Wartungsgeräte oder ungeprüfte Updates in die Umgebung.
Der Ausblick für die nächsten 12 bis 24 Monate ist klar: KI wird sowohl für Angreifer als auch für Verteidiger zum Verstärker. Angreifer automatisieren Ausnutzung und erhöhen Tempo, während Verteidiger stärker in automatisierte Analyse, bessere Device-Identitäten und proaktive Zugriffskontrollen investieren. Für Betreiber ergibt sich daraus eine konkrete Priorisierung: erstens OT-Zugriffswege radikal vereinfachen und zeitlich begrenzen, zweitens Segmentierung und Asset-Transparenz konsequent aufbauen, drittens Patch- und Hardening-Strategien so planen, dass sie zu den Real-Life-Wartungsfenstern passen. Wer das sauber umsetzt, senkt nicht nur das Risiko für Ausfälle, sondern verbessert auch die Grundlage für Incident-Response und Wiederanlaufpläne. Gleichzeitig bleibt das größte Risiko organisatorisch: Ohne Budget und klare Verantwortlichkeiten bleiben selbst gute Technologien wirkungslos.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "19,8% der Industrie-ICS/OT-Systeme bereits Ziel von Angriffen: Schwachstellen in Energie, Wasser und Verkehr" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "19,8% der Industrie-ICS/OT-Systeme bereits Ziel von Angriffen: Schwachstellen in Energie, Wasser und Verkehr" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »19,8% der Industrie-ICS/OT-Systeme bereits Ziel von Angriffen: Schwachstellen in Energie, Wasser und Verkehr« bei Google Deutschland suchen, bei Bing oder Google News!