


BERLIN / LONDON (IT BOLTWISE) – CISPA-Forscher haben kritische Schwachstellen in AirDrop und Quick Share identifiziert, die Angriffe aus kurzer Distanz ermöglichen. Insgesamt geht es um sechs Lücken, darunter eine Use-after-Free-Falle in der Google-Komponente, die laut Analyse auch entfernte Codeausführung erlauben kann. Damit wächst der Druck auf Nutzer und Unternehmen, Funkfreigaben restriktiv zu konfigurieren und Updates zeitnah einzuspielen. Im Beitrag wird erläutert, wie AirFuzz die Probleme aufspürte, warum BLE/WLAN genügen und welche Maßnahmen bis zu vollständigen Patches sinnvoll sind.
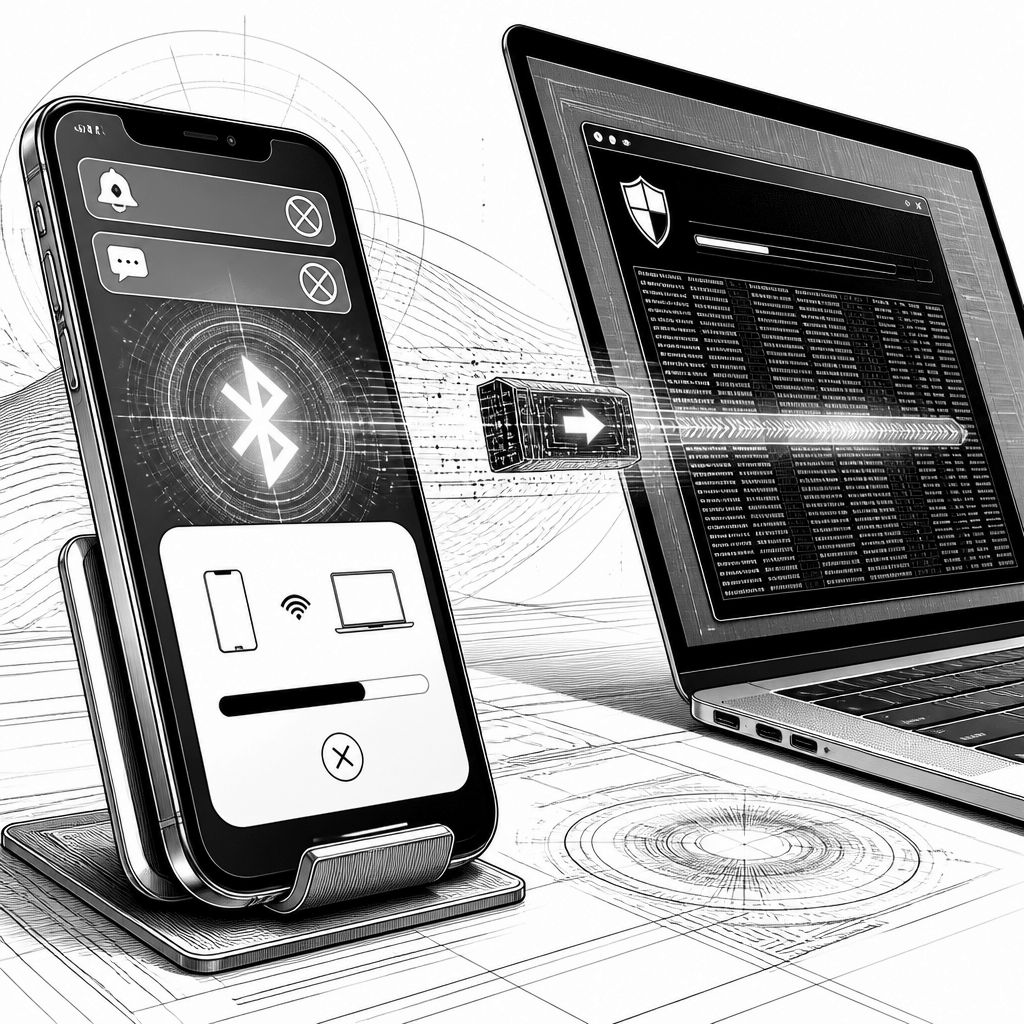
Die Funk-Dateifreigabe von Smartphones und Laptops ist in den letzten Jahren vom Komfort-Feature zum relevanten Sicherheitsrisiko geworden. Jetzt liefern CISPA- Forschende aus dem Helmholtz-Zentrum für Informationssicherheit einen neuen Beweis dafür, wie groß die Angriffsfläche im Alltag ist: Sie fanden schwerwiegende Schwachstellen in Apple AirDrop und Google Quick Share. Der zentrale Punkt ist dabei nicht nur die technische Qualität der Schwachstellen, sondern ihre Reichweite. Die Forscher sprechen von potenziell verwundbaren Konstellationen auf mehr als fünf Milliarden Geräten, weil die Dienste auf sehr großen installierten Basen laufen.
Zum Aufspüren der Probleme setzten die Forschenden ein speziell entwickeltes Testwerkzeug namens AirFuzz ein. Damit identifizierten sie insgesamt sechs Sicherheitslücken: drei in Apples AirDrop und drei in Googles Quick Share. Die AirDrop-Probleme äußern sich laut Analyse in verschiedenen Formen von Instabilität und Überlaufrisiken. Dazu zählen Denial-of-Service-Angriffe, Stack-Überläufe und Abstürze, ausgelöst durch manipulierte HTTP-Header. Dass es dabei „nur“ manipulierte Header sind, ist besonders brisant: Die Oberfläche wirkt harmlos, aber die Verarbeitung plausibilisierter Metadaten kann in der Praxis zu Speicherfehlern und unerwartetem Verhalten führen.
Noch schärfer ist die Lage bei Quick Share. Eine der dort gefundenen Schwachstellen wird als Use-after-Free beschrieben, also als typischer Speicherfehler, bei dem ein bereits freigegebener Speicherbereich noch weiterverwendet wird. Solche Fehler lassen sich in bestimmten Kontexten ausnutzen, um kontrollierten Codepfadverhalten zu erreichen – im Extremfall bis hin zur vollständigen Codeausführung. Entscheidend ist zudem die Angriffsannahme: Die Forschenden gehen davon aus, dass Angreifer weder einen Klick auf einen Phishing-Link benötigen noch physischen Kontakt herstellen müssen. Ein Angriff soll aus 10 bis 30 Metern Entfernung über Bluetooth Low Energy (BLE) oder WLAN möglich sein.
Der technische Hintergrund erklärt, warum die Distanzangabe realistisch wirkt: Beide Dienste orchestrieren Verbindungsaufbau, Discovery und Datenübertragung über Funk. Dabei greifen mehrere Protokoll- und Transportebenen ineinander, von Metadaten über Session-Handling bis zur eigentlichen Transfer-Logik. In solchen Ketten reichen oft wenige fehlerhafte Zustandsannahmen, um Sicherheitsgarantien zu brechen. Zum Vergleich: Während viele klassische Schwachstellen in Web-Frontends auf direkte Interaktionen oder Token-Validierung setzen, operieren hier die Angriffsparameter „nahe am Protokoll“ – also genau dort, wo robuste Parsing- und Speicher-Schutzmechanismen besonders wichtig sind. Unterschiede zwischen Apple- und Android-Implementierungen entscheiden jedoch, wie schnell ein Fix technisch und organisatorisch ausgerollt werden kann.
Aus Marktsicht ist die Brisanz absehbar: AirDrop sei auf rund 2,2 Milliarden Apple-Geräten aktiv, Quick Share auf über 3 Milliarden Android-Geräten sowie auf zahlreichen Windows-Laptops. Dass mehrere Plattformen betroffen sind, verschiebt den Schwerpunkt weg von isolierten Einzelgeräten hin zu Sicherheitsbetriebsmodellen. Experten aus der Sicherheitscommunity warnen regelmäßig, dass die größten Risiken im „Konfigurationsfehler“ liegen: Sichtbarkeitseinstellungen und Update-Disziplin. Wie CISPA-nahe Sicherheitsexperten sinngemäß einordnen: „Wenn Funkfreigabe nur deshalb aktiv bleibt, weil sie bequem ist, steigt die Wahrscheinlichkeit, dass ein präparierter Paketsektor überhaupt ins Zielgerät gelangt.“ In Unternehmensumgebungen bedeutet das: Patch-Management muss mit gleicher Priorität wie Endpoint-Protection behandelt werden.
Die Hersteller reagieren bereits. Apple wurde laut Bericht über die Lücken informiert und hat einen Teil der AirDrop-Fehler behoben, während zwei Probleme vorerst ungepatcht bleiben. Am 30. Juni 2026 veröffentlichte der Konzern vorgezogene Updates für iOS 26.5.2, iPadOS 26.5.2 und macOS Tahoe 26.5.2. Diese Aktualisierungen schließen über 25 Schwachstellen in mehreren Komponentenbereichen, darunter Kernel, WebKit und WebRTC – also genau jene Schichten, in denen Speicher- und Parsing-Fehler häufig entstehen. Apple betont dabei, es gebe keine Hinweise auf aktive Ausnutzung der Lücken. Bei Google gab es einen Fix für den Quick-Share-Windows-Client, doch die vollständige Absicherung hängt davon ab, dass Nutzer sämtliche Updates auf allen betroffenen Geräten installieren und nicht „deaktivieren statt patchen“.
Für Nutzer und IT-Verantwortliche sind deshalb kurzfristig konkrete Schutzmaßnahmen entscheidend, insbesondere bis umfassende Patches verfügbar sind. Die Forschenden machen die Konfiguration besonders stark: Schwachstellen seien besonders gefährlich, wenn die Gerätesichtbarkeit auf „Alle“ eingestellt ist; bei Apple wird die Option „Alle für 10 Minuten“ als anfällig hervorgehoben. Bis die Lücken vollständig geschlossen sind, empfehlen Sicherheitsexperten, die Sichtbarkeit auf „Nur Kontakte“ zu beschränken und drahtloses Teilen bei Nichtgebrauch zu deaktivieren. Diese Maßnahmen reduzieren die Chance, dass ein Zielgerät überhaupt Verbindungsversuche akzeptiert oder Discovery-Parameter in problematische Zustände bringt – sie wirken damit direkt gegen die von CISPA identifizierten Angriffsvektoren.
Der Blick nach vorn fällt zwangsläufig auf zwei Themen: Prävention durch Design und Beschleunigung durch Betrieb. Technisch wird die Branche stärker in Richtung speichersichere Implementierungen, Härtung bei Parsern und strengere Zustandsautomaten gehen müssen. Vergleichbar dazu zeigen auch andere Bereiche der Systemhärtung, dass „Patchen“ allein nicht genügt, wenn Prozesse nicht gegen fehlerhafte Eingaben abgeschirmt sind. Marktseitig dürfte die Wettbewerbsdynamik zwischen Ökosystemen wie Apple und Google weiter zunehmen: Jeder Anbieter wird lernen müssen, wie schnell ein verlässlich kompatibler Fix auf allen Clients landet. Regulatorisch und datenschutzseitig bleibt zudem der Kontext: Funkfreigaben berühren personenbezogene Daten und Metadaten, was Sicherheitsvorfälle indirekt auch Compliance- und Risikoanalysen in Unternehmen betrifft. Für Entwickler bedeutet das eine Chance: Wer AirDrop/Quick-Share-ähnliche Schnittstellen in eigene Produkte integriert, sollte schon beim Protokolldesign Memory-Safety, Logging für Incident-Response und abgestimmte Telemetrie einplanen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "AirDrop und Quick Share unter Druck: CISPA meldet kritische Lücken in der Funk-Dateifreigabe" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "AirDrop und Quick Share unter Druck: CISPA meldet kritische Lücken in der Funk-Dateifreigabe" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »AirDrop und Quick Share unter Druck: CISPA meldet kritische Lücken in der Funk-Dateifreigabe« bei Google Deutschland suchen, bei Bing oder Google News!