


NEW YORK / LONDON (IT BOLTWISE) – Travelers bringt mit CyberRisk PrimarySM eine modulare Cyberversicherung für kleine und mittlere Unternehmen in den USA auf den Markt. Der Ansatz kombiniert Haftpflicht- und Eigenschadenbausteine mit Service-Elementen wie Forensik-Unterstützung, Krisenkommunikation und Benachrichtigung betroffener Kunden. Besonders im Underwriting setzt der Versicherer auf messbare Sicherheitspraktiken wie Multifaktor-Authentifizierung, Backups und Mitarbeiterschulungen. Damit reagiert der Anbieter auf einen Markt, in dem viele Schäden trotz steigender Cybervorfälle erst nach dem Angriff als echte Betriebsunterbrechung sichtbar werden.
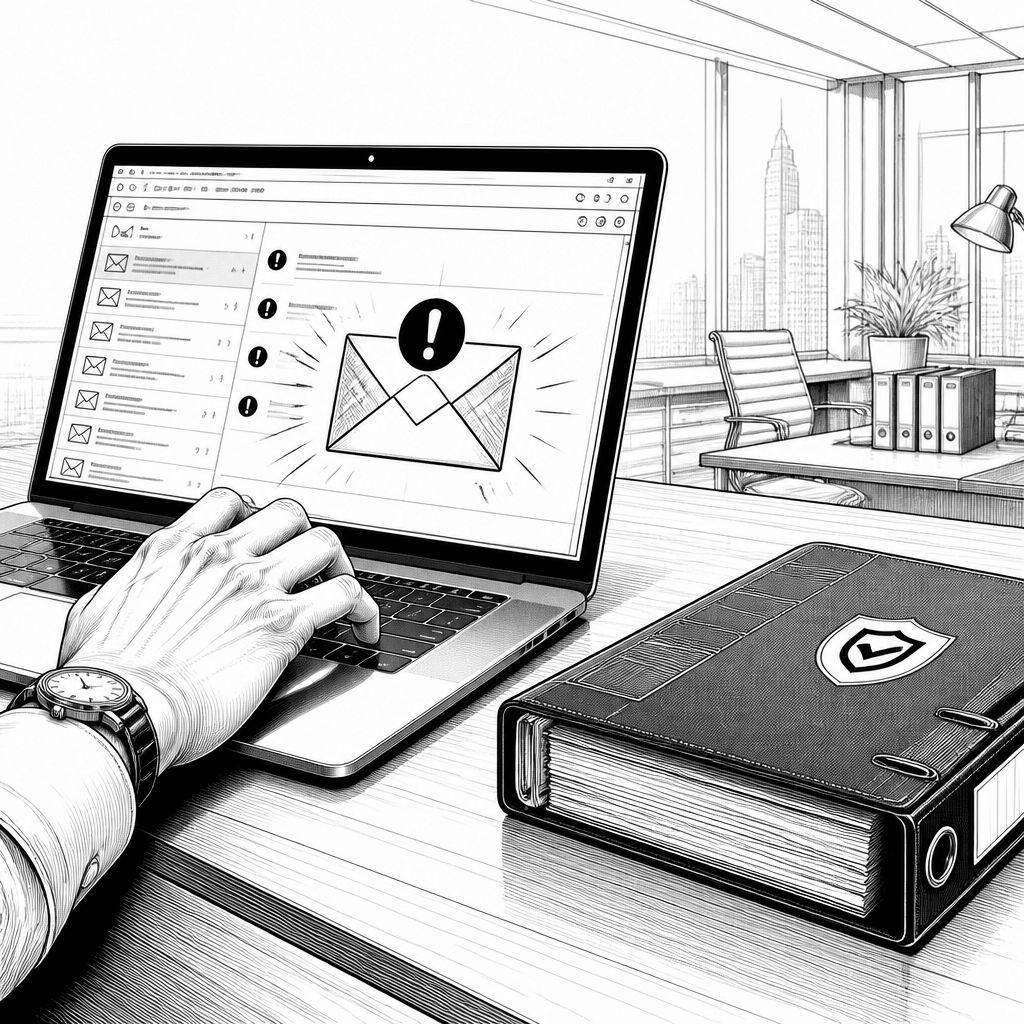
Für IT-Verantwortliche im Mittelstand ist Cyberversicherung lange Zeit wie ein „nice to have“ behandelt worden: Wenn der Ernstfall eintritt, wird aus einem Datenproblem schnell eine Unterbrechung des Geschäftsbetriebs, die Löhne, Lieferketten und Kundenkommunikation gleichzeitig trifft. Genau an dieser Lücke setzt die Travelers-Produktlinie CyberRisk PrimarySM an. Laut Produkt- und Maklerbeschreibung richtet sie sich an US-Unternehmen, die nicht über große Security-Budgets verfügen, aber digitale Services betreiben und dadurch verwundbarer werden. Die Versicherung wird als schlanker, modularer Vertragsordner positioniert, der Haftpflicht- und Eigenschäden sowie passende Serviceleistungen bündelt.
Technisch und operativ betrachtet ist der Kern weniger „Deckung als Checkbox“, sondern ein strukturiertes Schadens-Handling. CyberRisk PrimarySM deckt nach der Darstellung des Versicherers unter anderem Kosten im Umfeld von Forensik, Krisenkommunikation und der Benachrichtigung betroffener Kunden nach einem Sicherheitsvorfall ab. Dazu kommt der Eigenschadenanteil, der typischerweise Kosten für Wiederherstellung und Geschäftsausfall adressiert. Die Underwriting-Logik orientiert sich dabei an Kriterien, die aus der Praxis der Incident Response bekannt sind: Mehr-Faktor-Authentifizierung, regelmäßige Backups sowie Schulungen für Mitarbeitende. Gegenüber reinem Schadensersatz wird damit ein Präventionsanreiz gesetzt.
Marktseitig kommt der Schritt nicht aus dem Nichts. Der US-Cyberversicherungsmarkt gilt als stark dynamisch, weil sich Schadenbilder, technische Angriffswege und Preisniveaus in kurzen Zyklen verändern. Neben Travelers treten Wettbewerber wie Chubb, AIG und Hartford mit jeweils eigenen Schwerpunkten auf. Branchenbeobachter berichten, dass Kunden im Mittelstand besonders auf die erwartete Geschwindigkeit und Verlässlichkeit des Schadenservices achten, etwa wenn bei Ransomware oder breiten Phishing-Kampagnen die Entscheidungswege in Stunden statt Tagen laufen müssen. Analysten weisen zudem darauf hin, dass Prämien weiterhin steigen, solange Großereignisse dominieren und gleichzeitig die Meldedynamik schneller wird.
Ein weiterer Unterschied im Wettbewerb liegt im „Betriebsbild“ der Policen. Travelers setzt laut Produktdarstellung auf klar definierte Sublimits, beispielsweise für IT-Forensik, Rechtsberatung oder Kreditüberwachungsdienste für Betroffene. Das soll kleineren Vorfällen einen effizienten Abwicklungsweg geben, ohne dass bei größeren Schäden sofort das gesamte Limitspektrum ausgeschöpft wird. Für Versicherungskäufer ist das relevant, weil sie im Tagesgeschäft selten „nur“ Daten verlieren, sondern oft auch Compliance-, Support- und Kommunikationsaufwände stemmen müssen. Gleichzeitig berichten Makler, dass die Zielgruppe häufig begrenzte interne Security-Teams hat und stärker von externen Dienstleistern abhängt – ein Faktor, der zusätzliche Angriffsflächen über Fernwartung oder Cloud-Zugänge erzeugen kann.
Beim Underwriting wird außerdem sichtbar, wie Versicherer Sicherheitsreife operationalisieren. Travelers betont, dass Kunden mit etablierten Sicherheitsprotokollen, Backup-Strategien und Multifaktor-Authentifizierung tendenziell attraktivere Konditionen erhalten. Aus Marktsicht ist das konsistent: Viele Versicherer integrieren inzwischen Sicherheitsanforderungen stärker in ihre Prämienkalkulation, statt ausschließlich historisch gemeldete Schäden zu spiegeln. Eine typische Expertensicht in diesem Umfeld lautet: „Je besser ein Unternehmen nachweisbar vorbereitet ist, desto geringer wird die erwartete Schadenhöhe und desto planbarer ist der Schadenverlauf.“ Für Mittelständler heißt das praktisch: Dokumentation, ein reproduzierbarer Backup-Prozess und eine Schulungsroutine können nicht nur Security verbessern, sondern auch den Versicherungsaufwand beeinflussen.
In der Praxis wird CyberRisk PrimarySM häufig als Baustein in bestehende Commercial-Programme integriert, die ohnehin Haftpflicht- und Sachdeckungen abdecken. Makler platzieren den Cyber-Teil oft neben Business-Owner-Policy- oder Package-Programmen, während bei höherem Risiko zusätzliche Cyber-Excess-Lösungen ins Spiel kommen. Operativ ist die Verwaltung laut Beschreibung stark digitalisiert: Kunden und Makler greifen über das Portal MyTravelers auf Policeninformationen, Dokumente und Schadenmeldungen zu. Bei Cybervorfällen wird das zum Zeitfaktor, weil Incident-Response-Fenster eng sind. Servicebausteine wie Hotlines, über die Kunden direkt Incident-Response-Teams erreichen, zielen darauf ab, die ersten Stunden zu strukturieren, statt erst später zu reagieren.
Für die Zukunft ist vor allem entscheidend, wie sich Regulierung und Datenschutzanforderungen in die Versicherungsrealität übersetzen lassen. Auch wenn CyberRisk PrimarySM primär auf den US-Markt fokussiert ist, bleibt das Grundproblem global: Datenschutzverletzungen lösen rechtliche Pflichten zur Meldung, Dokumentation und Kommunikation aus, und die Kosten dafür steigen mit zunehmender Betroffenheit. Unternehmen sollten daher prüfen, wie Policen Dienstleister, Datenabflussszenarien und Benachrichtigungsprozesse konkret unterstützen. Marktteilnehmer erwarten zudem, dass Versicherer Bedingungen, Limits und Prämien nach großen Ereignissen anpassen. Für Entwickler und IT-Teams bedeutet das: Sicherheitskontrollen, Logging und wiederholbare Wiederherstellungsprozesse werden zu „versicherungsfähigen“ technischen Artefakten, die sich in Vertragskonditionen wiederfinden können.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Travelers CyberRisk PrimarySM: Cyberversicherung für US-Mittelstand im Paket" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Travelers CyberRisk PrimarySM: Cyberversicherung für US-Mittelstand im Paket" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Travelers CyberRisk PrimarySM: Cyberversicherung für US-Mittelstand im Paket« bei Google Deutschland suchen, bei Bing oder Google News!