


TEHERAN / LONDON (IT BOLTWISE) – Die Beerdigung von Ajatollah Ali Chamenei ist politisch mehr als ein Staatsakt: Für Unternehmen zählt vor allem, wie sich Unsicherheit auf Lieferketten, Cloud-Betrieb und Cyberlage auswirkt. In der Region bleibt das Risiko von Eskalationen hoch, was indirekt Systemverfügbarkeiten und Sicherheitsbudgets beeinflusst. Besonders wichtig sind jetzt belastbare Sanktions- und Drittanbieter-Checks sowie ein Incident-Response-Plan, der auch bei eingeschränkter Kommunikation funktioniert.
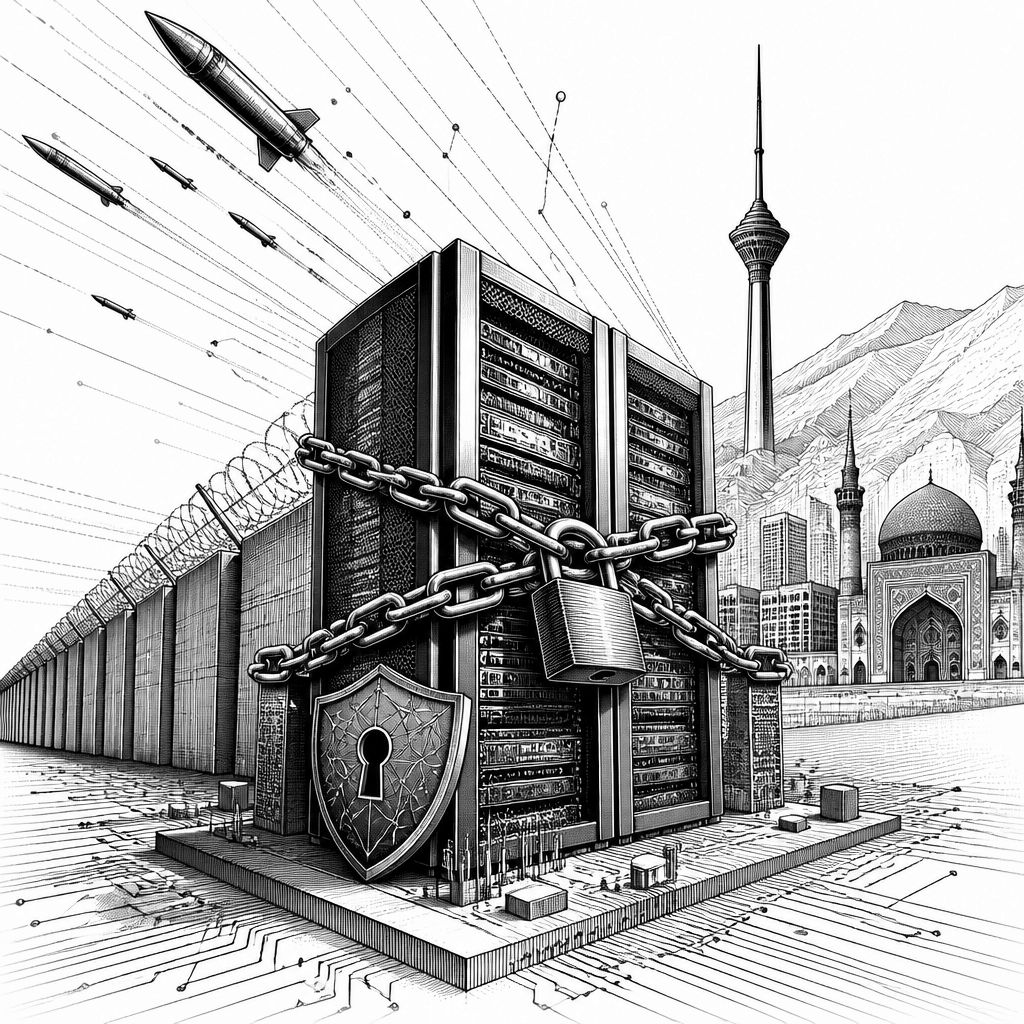
Der Trauerzug durch Teheran nach dem Tod von Ajatollah Ali Chamenei markiert in den Köpfen vieler Marktteilnehmer einen Wendepunkt. Während die politische Symbolik im Vordergrund steht, verlagert sich der Fokus für IT- und Security-Entscheider auf die Folgewirkungen: eskalationsbedingte Unterbrechungen von Services, wachsende Risiken für Angriffe auf kritische Kommunikationswege und ein steilerer Aufwand bei Compliance-Prüfungen. Gerade in angespannten Phasen zeigt sich, wie schnell aus außenpolitischer Unsicherheit betriebliche Unsicherheit wird – etwa durch verzögerte Zahlungen, geänderte Export- und Nutzungsbedingungen oder schwerer planbare Wartungsfenster.
Technisch betrachtet verschärfen solche Lagewechsel häufig die „Angriffsfläche“ über mehrere Ebenen. Erstens steigen Anteile von Phishing und Social Engineering, weil unsichere Nachrichtenzyklen die Aufmerksamkeit binden. Zweitens geraten Identitäten und Zugriffsrechte unter Druck: Wenn Organisationen Teams ausfallen lassen oder hastig neu organisieren, werden Provisionierung und Freigaben nicht immer sauber nachgezogen. Drittens wird der Betrieb von Cloud-Workloads anfälliger für indirekte Effekte wie Provider-Risiko, Zahlungsprobleme oder Compliance-Blockaden. In der Praxis heißt das: Zero-Trust-Policies, Logging-Qualität und ein sauberer Schlüssel- und Rollenlebenszyklus werden zur Voraussetzung, nicht zur „Nice-to-have“-Maßnahme.
Aus historischer Sicht wirkt die Region als Verstärker für IT-Risiken. Bei früheren Phasen erhöhter Spannungen zeigte sich, dass nicht nur staatlich motivierte Akteure aktiv werden, sondern auch Cyberkriminelle mit opportunistischen Kampagnen „mitreiten“. Dazu gehören häufig kompromittierte Konten im Lieferkettenkontext, manipulierte Updatekanäle oder betrügerische Dokumente, die wie offizielle Mitteilungen aussehen. Unternehmen unterschätzen dabei oft die Zeitachse: Während ein militärischer Konflikt zunächst politisch wahrgenommen wird, beginnen IT-Teams die Auswirkungen häufig erst Tage oder Wochen später, wenn Tickets, Anomalie-Detektionen und Compliance-Anfragen zusammenlaufen. Ein regelmäßiges Threat-Modeling für geopolitische Szenarien hilft, diese Verzögerung abzufedern.
Der Marktkontext ist zudem klar: Unsicherheit senkt die Investitionsbereitschaft, und in vielen Fällen werden IT-Budgets kurzfristig umpriorisiert. Gleichzeitig steigen laufende Kosten für Risikokontrollen, weil Sanktions- und Drittanbieter-Prüfungen detaillierter werden. Für Unternehmen, die Standorte im Nahen Osten bedienen oder IT-Dienstleistungen dorthin liefern, kann das zu Reibung in Verträgen führen: Wer trägt das Risiko, wenn eine Zahlungsabwicklung stockt oder ein Dienst wegen neuer Exportregeln nicht mehr genutzt werden darf? Wettbewerber im Security-Umfeld erleben in solchen Phasen typischerweise mehr Anfragen nach schnelleren Detektions- und Reaktionsketten; neben CrowdStrike werden etwa auch Ansätze großer Anbieter wie Microsoft Security oder spezialisierte Endpoint-Player (z. B. In der Automations- und XDR-Schiene) stärker auf „Tempo“ hin beworben.
Expertenanalysten erwarten für solche Lagen weniger einen „einmaligen Schock“, sondern eher eine verlängerte Volatilität. Entscheidend ist, ob Organisationen ihre Sicherheits- und Compliance-Prozesse operationalisieren: Dazu zählen dokumentierte Eskalationswege, klare Verantwortlichkeiten für Sanktions-Entscheidungen und technisch überprüfbare Kontrollen bei Drittanbietern. Gerade die Kombination aus Risikoanalyse und Umsetzung wird häufig zum Engpass. Wenn beispielsweise ein Vendor-Check nur im Procurement stattfindet, aber Log- und Telemetrieflüsse nicht überprüft werden, entsteht eine Lücke zwischen „Papier-Compliance“ und realem Betrieb. Unternehmen sollten daher prüfen, ob ihre Governance auch für hybride Modelle greift – also für On-Prem, Private Cloud und SaaS gemeinsam.
Für die Belegschaft und den laufenden Betrieb bedeutet das konkrete IT-Entscheidungen. Bei höherer Unsicherheit werden häufig mehr Zugriffe außerhalb normaler Muster ausgelöst: Support-Anfragen, Remote-Work-Zunahme, hastige Rollenwechsel. Ohne strikte Kontrollen steigt das Risiko, dass ein kompromittiertes Konto unbemerkt Nutzlasten absetzt, etwa über Installer-Bereiche oder falsch konfigurierte Berechtigungen. Technisch helfen hier mehrere Bausteine: kurzfristige Einschränkung privilegierter Zugänge, erzwungene Multi-Faktor-Absicherung, robuste Baselines für Anomalieerkennung und ein „Break-Glass“-Prozess, der auch funktioniert, wenn einzelne Kommunikationskanäle eingeschränkt sind. Entscheidend ist, dass Incident-Response-Teams bereits im Vorfeld Szenarien mit eingeschränkter Exfiltration und verzögerter Beweissicherung trainieren.
Regulatorisch liegt der Hebel vor allem in zwei Bereichen: Sanktionscompliance und Datenschutz. Selbst wenn personenbezogene Daten im Kerngeschäft nicht „direkt betroffen“ sind, kann sich die Verarbeitung indirekt verlagern, etwa durch Support-Tools, Ticket-Systeme oder Cloud-Log-Sharing. Unternehmen müssen dabei die Anforderungen an Datenminimierung und Nachvollziehbarkeit ernst nehmen, insbesondere im Kontext der DSGVO und entsprechender Auskunfts- und Löschpflichten. In der Praxis heißt das: klare Datenflüsse, dokumentierte Auftragsverarbeitung und eine Risikoentscheidung, ob bestimmte Subprozessoren in einer angespannten Lage überhaupt noch die vertraglichen und regulatorischen Standards einhalten. Diese Prüfungen sind teuer, aber sie vermeiden im Ernstfall langwierige Ermittlungen und Serviceunterbrechungen.
Der Blick nach vorn sollte deshalb weniger auf einzelne Schlagzeilen fokussieren, sondern auf eine belastbare Roadmap für Resilienz. Kurzfristig lohnt sich eine Sicherheits- und Compliance-„Schnellinspektion“: Was wäre, wenn Zahlungen verzögert sind, Anbieterzugänge gesperrt werden oder Telemetrie zeitweise ausfällt? Mittelfristig sollten Unternehmen ihre Abhängigkeiten von einzelnen Regionen, Netzpfaden und Zahlungswegen neu gewichten und alternative Betriebsmodelle definieren – inklusive getesteter Rollback-Strategien für Updates. Die Beerdigung selbst ist ein politisches Ereignis, doch für die IT ist sie ein Signal: Wer jetzt die technischen Kontrollen, die Vertragslogik und die regulatorische Dokumentation sauber verzahnt, reduziert die Wahrscheinlichkeit, dass aus geopolitischer Spannung ein echter Produktionsausfall wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Iran nach Chamenei-Beerdigung: Cyber- und Sanktionsrisiken rücken für IT in den Fokus" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Iran nach Chamenei-Beerdigung: Cyber- und Sanktionsrisiken rücken für IT in den Fokus" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Iran nach Chamenei-Beerdigung: Cyber- und Sanktionsrisiken rücken für IT in den Fokus« bei Google Deutschland suchen, bei Bing oder Google News!