


BRÜSSEL / LONDON (IT BOLTWISE) – Die Europäische Union will Risiken fortschrittlicher KI-Tools gezielt adressieren und den Einsatz von sogenannten Frontier-Modellen in der Cybersicherheit besser steuern. Dafür soll eine Testplattform mit erweiterten Cyber-Fähigkeiten entstehen sowie ein Konzept, wie europäische Organisationen Zugang zu solchen Modellen erhalten. Brüssel argumentiert, man müsse bei einer Technologie, die sich rasant entwickelt, schneller zu den USA aufschließen. Im Zentrum steht eine stärkere Bewertung von Frontier-KI-Modellen und der Aufbau eigener operativer Fähigkeiten.
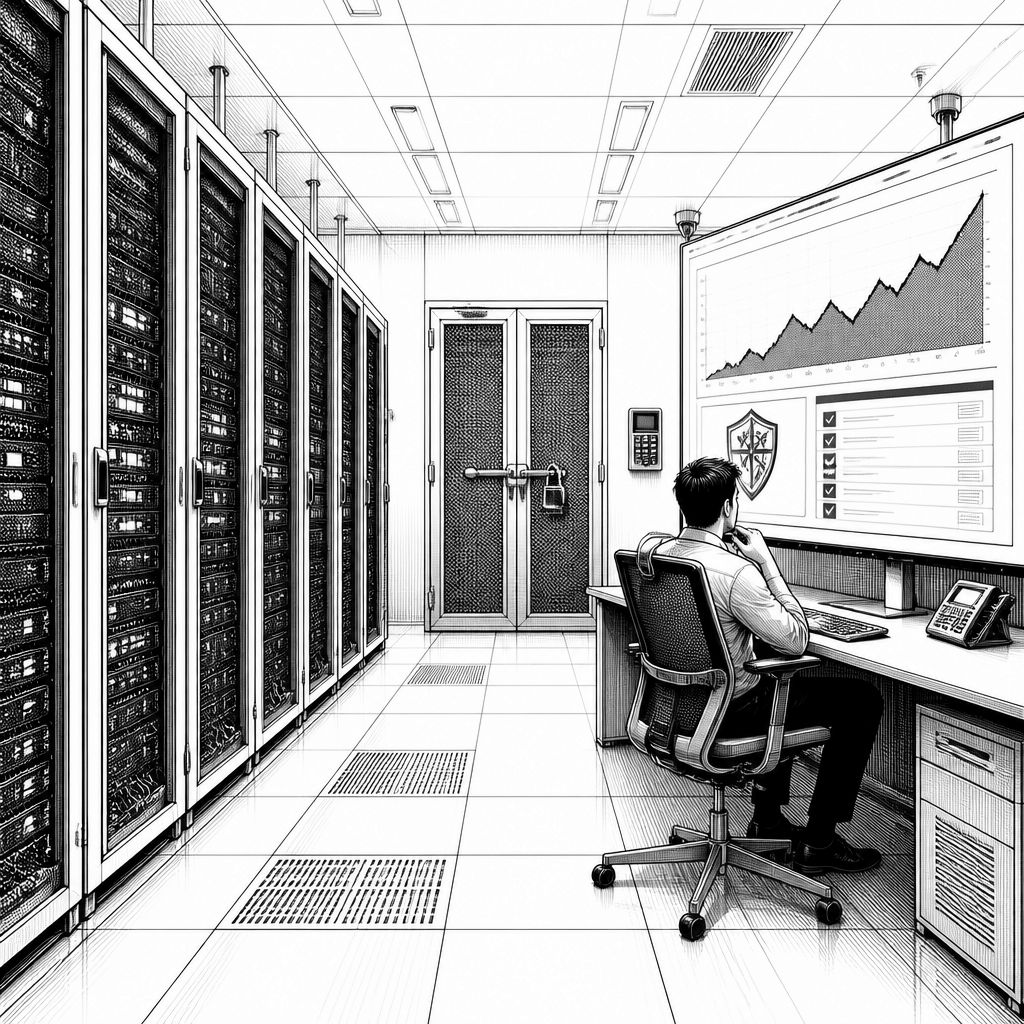
Die Europäische Union bringt Bewegung in ein Thema, das in vielen IT-Abteilungen seit Monaten gegen die Realität läuft: Künstliche Intelligenz wird immer schneller leistungsfähiger, aber die Sicherheits- und Governance-Strukturen, um Risiken kontrolliert zu nutzen, wachsen oft mit Verzögerung. In einem vorgeschlagenen Maßnahmenpaket will die EU deshalb nicht nur Prinzipien formulieren, sondern konkrete Mechanismen aufbauen. Besonders im Fokus stehen sogenannte Frontier-Modelle, also KI-Systeme, die in der Lage sind, in neue Domänen hinein zu wirken – etwa beim automatisierten Erkennen von Angriffsmustern oder bei der Generierung sicherheitsrelevanter Inhalte. Gleichzeitig geht es um die Frage, wie solche Modelle in Europa zugänglich und überprüfbar werden.
Das Vorhaben setzt an drei technischen Hebeln an: Erstens sollen die Bewertungen von Frontier-KI-Modellen innerhalb der EU verstärkt werden. Damit ist weniger ein allgemeines „Labeling“ gemeint, sondern ein engerer Prüfpfad, der Leistung und Risiken in sicherheitsnahen Use Cases vergleichbar macht. Zweitens soll eine Testplattform entwickelt werden, die „fortschrittliche Cyber-Fähigkeiten“ abbildet – also realistische Aufgaben, auf die ein Modell in einem Angriffsszenario oder im Defensive-Betrieb trifft. Drittens plant die EU ein eigenes Zugangskonzept, das europäische Organisationen bei der Beschaffung und Nutzung hochentwickelter KI-Tools für Cybersicherheitszwecke unterstützen soll. Dieses Architekturprinzip erinnert an etablierte Test- und Freigabeprozesse im Sicherheitsbetrieb, nur eben für KI-Komponenten.
Historisch zeigt sich, dass „KI + Sicherheit“ immer dann an Reife gewinnt, wenn Organisationen nicht nur Modelle testen, sondern die Testumgebung als Infrastruktur behandeln. In der Vergangenheit wurden Security-KI-Initiativen häufig als reine Software-Beschaffung gesehen; der Engpass lag jedoch in der Messbarkeit. Ein Modell kann beispielsweise gut darin sein, Phishing-Text zu erkennen, aber in der Praxis scheitern Organisationen an der Abdeckung neuer Varianten, an der Qualität der Datenpipelines oder an der Frage, wie sich Modellfehler in bestehende Incident-Workflows integrieren lassen. Die neue EU-Perspektive versucht, genau diese Lücke zu schließen: Bewertung, Testplattform und Zugang sind als zusammenhängendes System gedacht, damit Risikoprofile nicht erst nach dem produktiven Rollout sichtbar werden.
Marktseitig ist der Druck nachvollziehbar: Europa hinke bei der Nutzung dieser sich schnell entwickelnden Technologie hinterher, während die USA in vielen KI- und Security-Ökosystemen frühzeitig skaliert haben. Für europäische Unternehmen bedeutet das zweierlei. Zum einen droht bei zu langsamer Umsetzung ein Nachzügler-Effekt in der Fähigkeit, KI-gestützte Security-Funktionen in Cloud- und On-Prem-Umgebungen effizient einzubinden. Zum anderen steigt das Risiko, dass Sicherheitsorganisationen zwar eigene Daten und Prozesse haben, aber bei den aktuellsten Modellfähigkeiten nicht gleichziehen. Brisant wird das vor allem bei Frontier-Modellen, weil deren Verhalten auch durch Prompting-Strategien und Kontextbedingungen stark beeinflusst werden kann – damit wird Governance nicht nur zu einer Compliance-Frage, sondern zu einer täglichen Engineering-Aufgabe.
Als konkreter Wettbewerbsbezug fällt im Text der Name eines führenden KI-Anbieters: Die EU-Instanzen versuchen, modernste Technologie aus dem Umfeld von Anthropic für die Sicherheitsforschung nutzbar zu machen. Dieses Vorgehen entspricht dem Muster, das man aus früheren Security-Kooperationen kennt: Wer Zugang zu leistungsfähigen Modellen sucht, muss gleichzeitig über Mechanismen verfügen, um deren Einsatz in überprüfbaren Bahnen zu halten. Branchenbeobachter erwarten daher, dass die EU bei der Formulierung von Bewertungs- und Testkriterien schnell zum Maßstab wird. Denn anders als bei klassischen Software-Sicherheitsupdates ist bei KI die Grenze zwischen „korrekt“ und „riskant“ nicht immer statisch, sondern hängt von Eingaben, Kontext und der Art der Aufgaben ab.
Aus Expertensicht zeigt sich vor allem ein methodischer Unterschied, den viele Organisationen erst im Betrieb realisieren: Cloud- oder API-basierte KI-Modelle lassen sich schneller bereitstellen, aber sie verändern auch die Angriffsfläche. Prompt-Injection, Datenabfluss über Kontextfenster oder unbeabsichtigte Informationsgenerierung sind Risiken, die sich nicht allein durch Standard-Schutzmaßnahmen beherrschen lassen. Genau deshalb ist eine Testplattform mit Cyber-Fähigkeiten für die EU mehr als ein „Laborprojekt“. Sie kann helfen, konsistente Benchmarks für Sicherheitsrisiken aufzubauen, etwa indem Testfälle wie das Durchspielen von Prompt-Manipulationen, das Simulieren von Incident-Assistenz oder das Generieren von potenziell schädlichen Outputs reproduzierbar gemacht werden. Im Vergleich zu reinen Penetration-Tests entsteht so eine zusätzliche Bewertungsdimension für KI-Verhalten.
Regulatorisch und datenschutzseitig ist das Paket besonders relevant, weil der Zugang zu Frontier-Modellen typischerweise Fragen nach Datenflüssen, Aufbewahrung und Zweckbindung aufwirft. Sobald europäische Organisationen KI-Tools zu Sicherheitszwecken nutzen, müssen sie in der Lage sein, die Verarbeitung sensibler Informationen nachvollziehbar zu gestalten. Das betrifft sowohl Metadaten (z. B. Telemetrie aus Incident-Prozessen) als auch Inhaltstexte, die in Analyse- oder Support-Pipelines eingehen. Eine Governance-Struktur, die Bewertungen und Zugangskonzepte koppelt, ist deshalb auch eine Sicherheitsmaßnahme: Sie zwingt zur Definition, welche Daten in welchem Kontext an ein Modell gelangen dürfen und wie die Ergebnisse in Audit-Logs zurückverfolgt werden. Damit wird Cybersicherheit nicht nur „outcome-getrieben“, sondern auch „pipeline-getrieben“.
Für den weiteren Verlauf dürfte der Zeitplan entscheidend sein, denn der Markt für KI-Sicherheitsfunktionen entwickelt sich in kurzen Zyklen. Wenn die EU ihre Testplattform und den Zugang zu KI-Tools für Cybersicherheitszwecke konkret ausrollt, könnten europäische Security-Teams schneller von Experimenten zu produktionsnahen Deployments wechseln. Gleichzeitig entsteht ein Engineering-Wettbewerb: Unternehmen müssen ihre bestehenden SOC-Workflows (Security Operations Center) so umbauen, dass Modell-Evaluierungen automatisiert in Entscheidungsprozesse einfließen. Die Perspektive geht dabei über einzelne Modelle hinaus; vielmehr wird die Fähigkeit wichtig, Risikoprofile und Sicherheitsmetriken für KI kontinuierlich zu überwachen, ähnlich wie es heute für Vulnerability-Management und Monitoring gilt.
Insgesamt deutet das Maßnahmenpaket auf einen strategischen Kurswechsel hin: Europa will nicht nur Regeln für den Einsatz von Künstlicher Intelligenz aufstellen, sondern die technische Grundlage schaffen, um Risiken frühzeitig zu erkennen und den Zugang zu leistungsfähigen Modellen für Sicherheitszwecke planbar zu machen. Das kann langfristig dazu beitragen, dass Regierungen und Unternehmen eigene KI-Cyber-Fähigkeiten aufbauen, statt ausschließlich auf externe Dienste angewiesen zu sein. Für Entwickler und Integratoren eröffnet sich dadurch ein klarer Bedarf an Schnittstellen, Bewertungsautomatisierung und Auditierbarkeit. Die entscheidende Zukunftsfrage lautet damit nicht, ob Frontier-Modelle genutzt werden, sondern wie schnell Europa tragfähige, überprüfbare Betriebsmodelle dafür standardisiert.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "EU plant Testplattform und Zugangskonzept für Frontier-KI in der Cybersicherheit" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "EU plant Testplattform und Zugangskonzept für Frontier-KI in der Cybersicherheit" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »EU plant Testplattform und Zugangskonzept für Frontier-KI in der Cybersicherheit« bei Google Deutschland suchen, bei Bing oder Google News!