


ANKARA / LONDON (IT BOLTWISE) – Donald Trump zieht zum Abschluss des NATO-Gipfels in der Türkei eine positive Bilanz. Für die Technologie- und Sicherheitsseite ist entscheidend, was solche Gipfel in der Praxis anstoßen: interoperable Kommunikationswege, belastbare Cyber-Abwehr und klare Datenregeln. Gleichzeitig zeigt der politische Tonfall, wie stark sich Verteidigungsplanung inzwischen mit Cloud-, Identitäts- und Telemetriefragen verknüpft. Der Artikel ordnet ein, welche technischen Grundlagen, Marktdynamiken und regulatorischen Aspekte daraus entstehen.
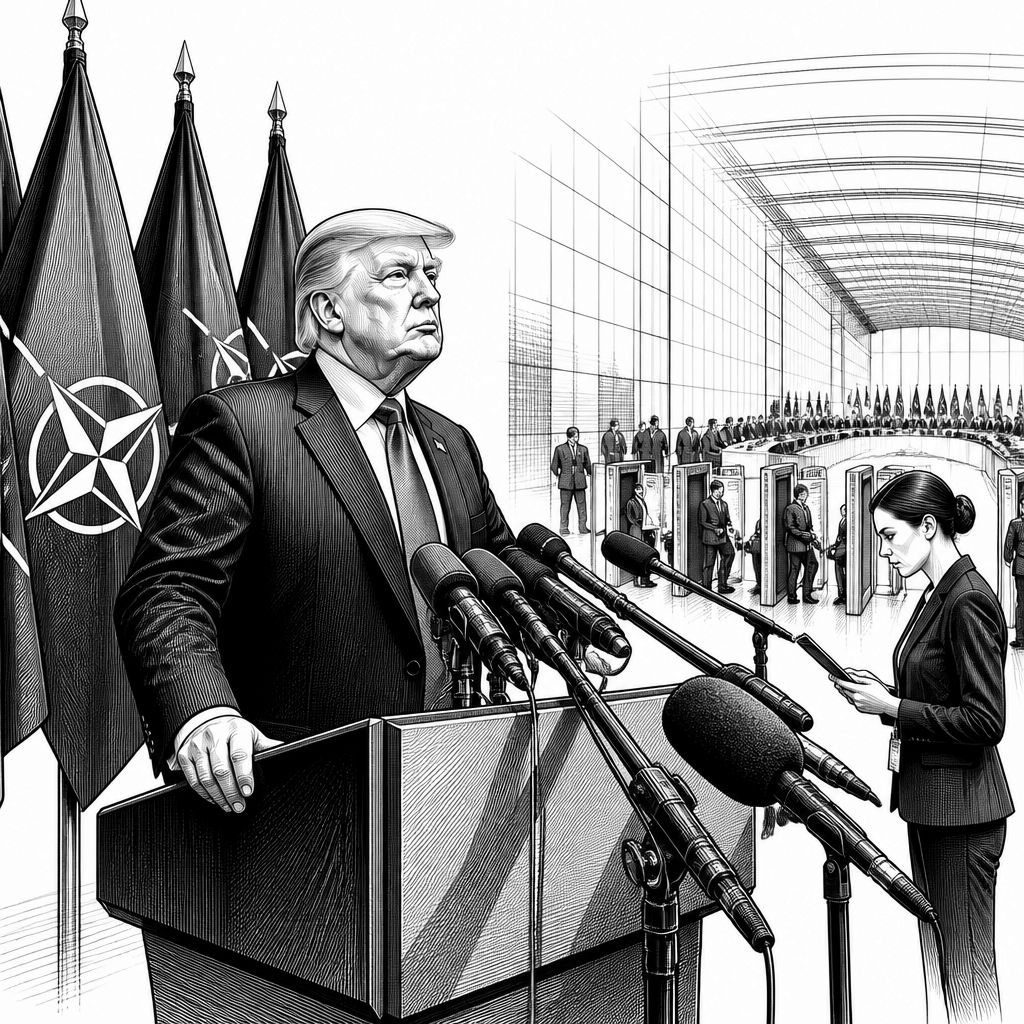
Donald Trump hat zum Abschluss des NATO-Gipfels in der Türkei eine positive Bilanz gezogen. Solche Statements wirken nach außen wie ein rein politisches Signal, doch sie sind in der Praxis häufig ein indirekter Hinweis darauf, welche Prioritäten die Allianz als nächstes technisch und organisatorisch nachschärft. Wenn Vertreter der USA und NATO-Mitgliedsstaaten in kurzer Zeit Ziele für Einsatzbereitschaft, Resilienz und Zusammenarbeit neu ausrichten, verschiebt sich fast immer auch der Fokus auf Systeme, die im Ernstfall tragen müssen: sichere Kommunikation, eindeutige Identitäten, auditable Prozesse und eine Cyber-Abwehr, die nicht nur reagiert, sondern Ausfälle einkalkuliert.
Technisch betrachtet führt die Allianzplanung regelmäßig zu einer anspruchsvollen Verzahnung mehrerer Ebenen. Dazu gehören Edge- und Kommunikationsketten, die auch bei instabiler Konnektivität funktionieren, sowie Plattformen für Informationsaustausch, die unterschiedliche Sicherheitsniveaus abbilden. Gerade bei föderierten Umgebungen stellt sich die Frage nach Interoperabilität: Welche Authentifizierung wird genutzt, wie wird Vertrauen zwischen Domänen hergestellt und wie wird verhindert, dass Telemetriedaten aus einer Partnerumgebung die Privatsphäre von Betroffenen gefährden? Historisch war die NATO bei solchen Fragen lange stark prozess- und schnittstellengetrieben; moderne Architekturansätze verlagern jedoch mehr Kontrolle in messbare Policy- und Monitoring-Schichten.
Ein wichtiger Blickpunkt ist dabei der Unterschied zwischen Cloud-native Entwicklung und klassisch restriktiven Betriebsmodellen. Cloud-native Ansätze versprechen Skalierung und Automatisierung, sie bringen aber auch neue Angriffsflächen durch Identitätsdienste, API-Oberflächen und eventbasierte Workflows. In sicherheitsrelevanten Umgebungen werden daher häufig hybride Muster bevorzugt: Nur bestimmte Lasten laufen außerhalb traditioneller Rechenzentren, während andere Funktionen lokal bleiben oder über klar definierte Daten-Grenzen hinweg arbeiten. Diese Architekturlogik lässt sich auf den Gipfel-Kontext übertragen: Ein positives Fazit deutet darauf hin, dass die politischen und operativen Erwartungen an solche Migrationspfade zumindest nicht gebremst wurden.
Im Markt schlägt sich die Allianz-Dynamik oft in Investitions- und Beschaffungswellen nieder. Unternehmen im Bereich Cybersecurity, Identitätsmanagement, Secure Networking und Monitoring konkurrieren dann weniger um einzelne Produkte als um Gesamtkonzepte, die sich in bestehende Umgebungen integrieren lassen. Als Wettbewerber im weiteren Sinne gelten dabei auch andere Sicherheitskooperationen, etwa als Gegenfolie zur NATO die Strukturen anderer regionaler Bündnisse wie der Shanghai Cooperation Organisation. Diese „Nebenlandschaften“ sind nicht identisch, setzen aber ähnliche technische Maßstäbe: Resilienz, Ressourcenplanung, und die Fähigkeit, heterogene Systeme über Zeit hinweg zu integrieren. Branchenbeobachter bewerten solche Entwicklungen typischerweise anhand von zwei Kriterien: Wie schnell wird Interoperabilität in echte Betriebsfähigkeit überführt, und wie gut lassen sich Sicherheitsnachweise im Audit-Prozess nachhalten.
Regulatorisch und datenschutzseitig rückt in solchen Kontexten häufig das Thema Datenminimierung in den Vordergrund. Der in der Inputquelle enthaltene Consent-Text erinnert daran, wie sehr moderne Systeme auf Einwilligungen, Zweckbindung und Kontrolle über personenbezogene Daten angewiesen sind. Übertragen auf sicherheitsrelevante Kommunikations- und Analyseketten bedeutet das: Telemetrie darf nicht pauschal „alles“ erfassen, sondern muss an klare Zwecke gekoppelt sein – und genau dokumentiert werden, wer Daten verarbeitet, wie lange sie gespeichert bleiben und welche Lösch- oder Widerrufsmechanismen existieren. Gerade bei multinationalen Prozessen kollidieren hier technische Praktikabilität und rechtliche Anforderungen; deshalb gewinnen Governance-Frameworks und Data-Access-Kontrollen stark an Bedeutung.
Historisch betrachtet waren Sicherheitsarchitekturen oft stark segmentiert: Jede Organisation betrieb eigene Tools, eigene Zertifikatsketten, eigene Logik. Das funktionierte lokal gut, scheiterte aber in gemeinsamen Operationen an unterschiedlichen Standards und wechselnden Anforderungen. In den letzten Jahren hat sich das Bild verschoben: Identity-first-Ansätze, zentrale Policy-Layer und standardisierte Logging-Formate sollen diese Lücke schließen. Im Kontext eines NATO-Gipfels wird genau diese Evolution relevant, weil sie den Weg vom politischen Beschluss zur technischen Umsetzbarkeit verkürzt. Das positive Fazit kann daher als Indiz gelesen werden, dass zumindest in großen Teilen die internen Hürden – wie Kompatibilitäten, Sicherheitsfreigaben und Betriebsmodelle – nicht in letzter Minute eskalieren.
Für Unternehmen und Entwickler ergibt sich daraus eine konkrete Chance: Wer im Umfeld von secure-by-design Identitäten, verschlüsselten Kommunikationsprotokollen, Policy-Engine-Implementierungen und belastbarer Beobachtbarkeit arbeitet, kann sich stärker an Bedarfen ausrichten, die in solchen Bündniskontexten entstehen. Entscheidend ist dabei weniger „KI als Buzzword“, sondern KI-gestützte Automatisierung in der Security-Praxis: etwa zum Priorisieren von Alerts, zum Erkennen anomaler Muster oder zur Unterstützung bei der Incident-Analyse. Gleichzeitig steigt die Verantwortung für Erklärbarkeit und Datenhygiene. Wenn Modelle auf Logs trainieren oder auf Telemetrie zugreifen, müssen Organisationen sicherstellen, dass personenbezogene Daten nicht unkontrolliert in Trainingspipelines gelangen und dass Zugriffe reproduzierbar abgesichert sind.
Mit Blick auf die Zukunft deutet die Kombination aus politischem Abschlussstatement und dem allgemein spürbaren Trend zu digitaler Einsatzfähigkeit auf weitere Schritte in Richtung standardisierter Sicherheits- und Datenarchitekturen hin. Für die nächsten Monate ist wahrscheinlich, dass Interoperabilitätsinitiativen stärker in konkrete Referenzarchitekturen übersetzt werden: also in wiederverwendbare Bausteine für Authentifizierung, Verschlüsselung, Protokollierung und Zugriffskontrolle. Die operative Frage lautet dann nicht mehr nur „Welche Technik ist verfügbar?“, sondern „Welche Technik ist nachweisbar sicher, messbar betriebbar und rechtlich sauber?“ Branchenkenner erwarten, dass sich der Wettbewerb um diese Nachweise verschärft – und dass Lösungen mit klaren Governance-Mechanismen zunehmend bevorzugt werden, weil sie sowohl Security als auch Compliance schneller zusammenbringen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "NATO-Gipfel Türkei: Trump zieht positives Fazit – und der Security-Stack rückt in den Fokus" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "NATO-Gipfel Türkei: Trump zieht positives Fazit – und der Security-Stack rückt in den Fokus" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »NATO-Gipfel Türkei: Trump zieht positives Fazit – und der Security-Stack rückt in den Fokus« bei Google Deutschland suchen, bei Bing oder Google News!