


KIEW / LONDON (IT BOLTWISE) – In der Nacht ist Kiew erneut von ballistischen Raketen getroffen worden. Bürgermeister Vitali Klitschko und Militärgouverneur Tymur Tkatschenko meldeten mehrere Angriffswellen und riefen die Bevölkerung zur Suche von Schutzräumen auf. Mindestens drei Menschen wurden verletzt, in mehreren Bezirken kam es zu Bränden und es gab laut ersten Angaben Schäden in Ost- und Westteilen der Stadt. Für Unternehmen und Betreiber kritischer Infrastrukturen stellt sich damit erneut die Frage, wie schnell und sicher sie in solchen Lagen Systeme, Daten und Kommunikationswege stabil halten.
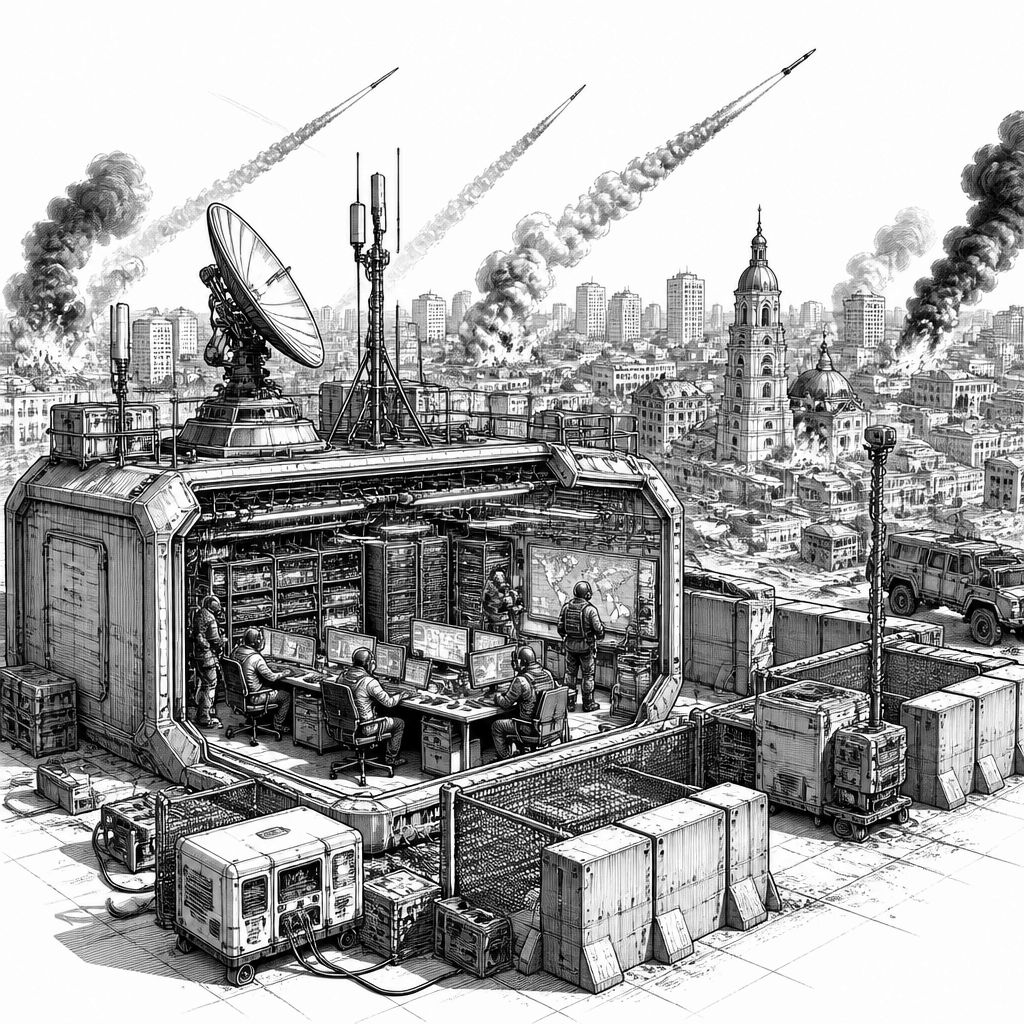
In der Nacht erneut unter Beschuss geraten zu sein, trifft Kiew nicht nur physisch, sondern auch auf die digitalen und organisatorischen Ebenen, die Krisen überhaupt beherrschbar machen. Bürgermeister Vitali Klitschko und Militärgouverneur Tymur Tkatschenko berichteten über ballistische Angriffe und forderten die Anwohnerinnen und Anwohner über Telegram auf, in Schutzräume zu gehen. Ein dpa-Reporter vor Ort beschrieb mehrere Wellen des Angriffs. Mindestens drei Menschen wurden verletzt, und in mehreren Bezirken kam es den Angaben zufolge zu Bränden. Bereits diese Ausgangslage macht klar, warum Resilienzplanung für IT und Betriebstechnik in Konfliktregionen eine harte, nicht nur theoretische Anforderung ist.
Technisch betrachtet wird bei solchen Ereignissen schnell sichtbar, welche Abhängigkeiten zwischen Leitstellen, Netzwerken und Kommunikationsdiensten im Alltag unterschätzt werden. Wenn in einem Stadtbezirk Brände entstehen und zugleich Gebäude in anderen Bereichen betroffen sind, können Stromversorgung, Funkabdeckung oder auch der Zugang zu Gebäuden und Rechenzentrums-Infrastruktur beeinträchtigt werden. Für Betreiber bedeutet das: Notfallpläne müssen nicht nur „existieren“, sondern unter Druck mit klaren RACI-Strukturen, überprüften Eskalationswegen und handhabbaren Zeitfenstern funktionieren. Eine zentrale Rolle spielen dabei Monitoring- und Alarmketten, die Ausfälle von Komponenten erkennen, ohne selbst zur Gefahrenquelle zu werden.
Auch die Sicherheitslage verschärft die IT-Risiken, selbst wenn der Ursprung des Problems militärisch bleibt. In solchen Situationen steigen typischerweise die Chancen für Social Engineering: Menschen suchen Informationen, und genau in diesem Moment verbreiten sich häufig Phishing- oder Betrugsversuche über vermeintliche Hilfsangebote oder „aktuelle“ Lageberichte. Deshalb sollten Unternehmen ihre KI-gestützten und regelbasierten Erkennungssysteme für Phishing und kompromittierte Konten eng mit Incident-Response-Prozessen koppeln. Plattformen für Sicherheitsoperationen wie Microsoft Defender for Endpoint oder auch etablierte Security-Workflows aus dem Umfeld von CrowdStrike zeigen hier, wie wichtig Telemetrie, Rollenrechte und schnelle Quarantäne sind, wenn klassische Telefon- und Vor-Ortwege eingeschränkt sind.
Für den Markt ist der Timing-Effekt entscheidend: Angriffe in der Nacht bedeuten, dass nicht alle Teams automatisch „vollbesetzt“ sind. Das verschiebt die Verantwortung auf Bereitschaftssysteme, die zuverlässig funktionieren müssen, inklusive Patch- und Schlüsselmanagement, damit Notfall-Deployments nicht an veralteten Artefakten scheitern. Gleichzeitig steigt die Nachfrage nach Beratungs- und Managed-Services rund um Business Continuity und Disaster Recovery, weil viele Organisationen ihre Systeme erst nach dem Schadensfall testen. Branchenkenner sehen zudem, dass Resilienz-Blueprints künftig stärker als Teil von Sicherheits- und Compliance-Programmen betrachtet werden, weil der Betrieb auch bei physischen Störungen fortbestehen muss.
Historisch zeigt sich, dass Schutzkonzepte wiederholt an der Lücke zwischen Planung und Ausführung scheitern. In vielen Organisationen existieren Notfallhandbücher, aber Abhängigkeiten wie VPN-Zugang, Identitätsdienste oder Backup-Storage werden erst im Ernstfall sichtbar. Der Schritt von „Backup“ zu „verifizierbarer Wiederherstellung“ ist dabei der entscheidende Unterschied: Unternehmen müssen regelmäßig Restore-Tests durchführen und dabei messen, ob Systeme in einer realistischen Krisenzeit wieder verfügbar sind. In ähnlicher Weise hat sich in den letzten Jahren die Automatisierung von Incident-Workflows etabliert, etwa über Runbooks und Policy-Engines, damit Entscheidungen nicht bei jedem Alarm neu „erfunden“ werden müssen.
Aus regulatorischer und datenschutzrechtlicher Perspektive rückt zudem die Frage nach Zweckbindung und Zugriffskontrolle in den Vordergrund. Wenn in Krisen die Zugriffe auf Lageinformationen, Hilfsanfragen oder interne Betriebsdaten steigen, dürfen Berechtigungen nicht aus „guter Absicht“ heraus erweitert werden. Gerade bei personenbezogenen Daten – etwa bei Betroffenenlisten, Einsatzkoordination oder Hotline-Daten – müssen Logging und Löschkonzepte auch unter Stress eingehalten werden. In Deutschland und der EU gelten dabei weiterhin strenge Leitplanken für Verarbeitung und Sicherheit nach DSGVO, während gleichzeitig technisch- organisatorische Maßnahmen greifen müssen, um unbefugten Zugriff in Notfällen zu verhindern.
Blick nach vorn: Die nächste Ausbaustufe der Resilienz wird voraussichtlich weniger „mehr Technik“ bedeuten, sondern bessere Testbarkeit und schnellere Wiederherstellbarkeit. Praktisch heißt das: kürzere RTO- und RPO-Ziele, stärkere Geo-Redundanz, Offline-Fähigkeiten für kritische Kommunikationswege sowie regelmäßige Übungen, die auch Degradations-Szenarien abdecken, etwa wenn Standort-Zugänge nicht verfügbar sind. Unternehmen sollten ihre KI-gestützten Systeme daher nicht nur als Erkennungsinstanz betrachten, sondern als Teil eines Ende-zu-Ende-Krisenprozesses mit klaren Verantwortlichkeiten und überprüfbaren Ausgaben. Der Vorfall in Kiew macht damit deutlich, dass Cyber-Resilienz und physische Sicherheit zusammen gedacht werden müssen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Raketenangriff auf Kiew: Sicherheits- und Resilienzfragen rücken in den Fokus" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Raketenangriff auf Kiew: Sicherheits- und Resilienzfragen rücken in den Fokus" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Raketenangriff auf Kiew: Sicherheits- und Resilienzfragen rücken in den Fokus« bei Google Deutschland suchen, bei Bing oder Google News!