


MANAMA / ABU DHABI / DOHA / LONDON (IT BOLTWISE) – Nach nächtlichen Angriffen zwischen den USA und dem Iran meldeten mehrere Golfstaaten Alarmstufen. In Bahrain heulten Warnsirenen, in den Emiraten und in Katar wurden Bürger gezielt zu Schutzmaßnahmen aufgefordert. Der Vorfall zeigt, wie eng militärische Lagebilder, Katastrophenschutz-Kommunikation und technische Alarmketten in Echtzeit verzahnt sind. Für Unternehmen wird damit auch die Sicherheitsarchitektur im Betrieb von kritischen Systemen und Messaging-Plattformen zum echten Prüfstein.
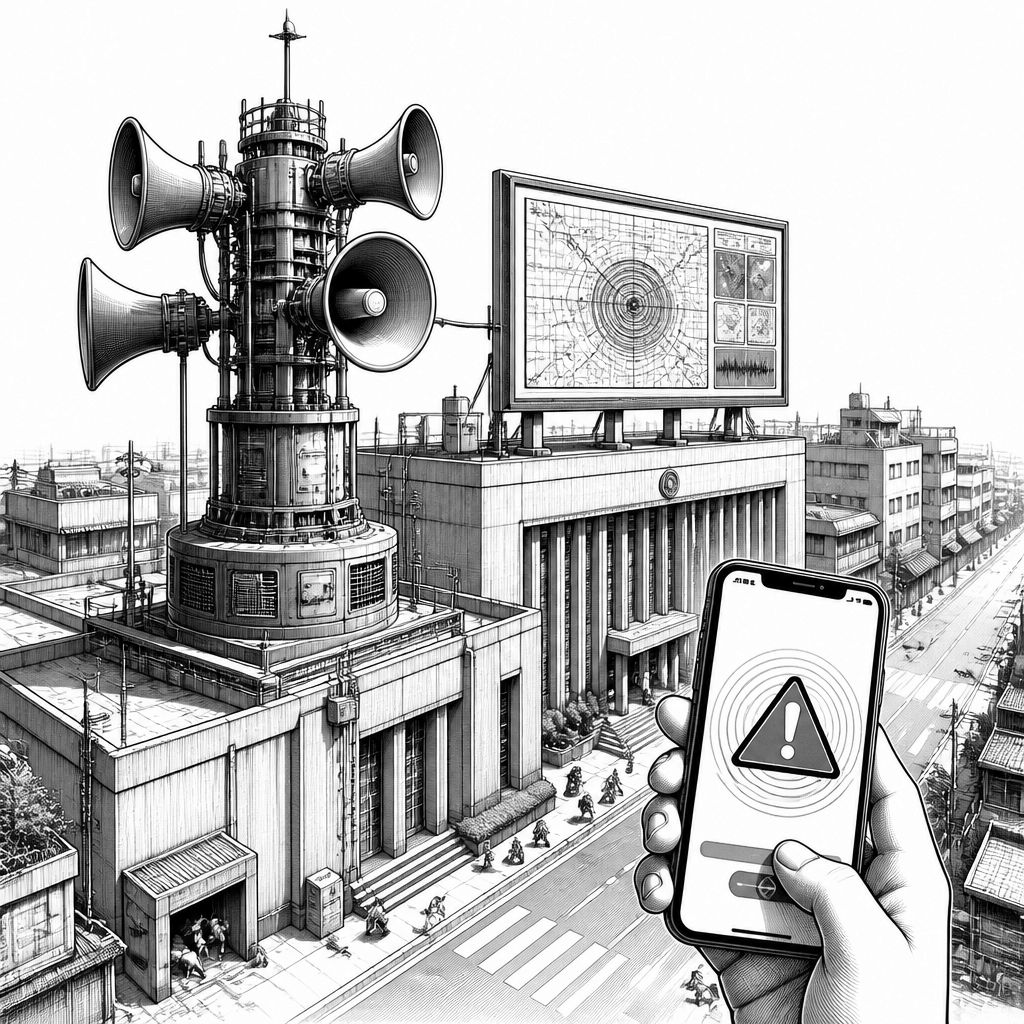
In den frühen Morgenstunden ist in mehreren mit den USA verbündeten Golfstaaten die Alarmkette wieder hochgefahren worden. In Bahrain ließen Behörden die Warnsirenen erneut ertönen und baten die Bevölkerung, sich ruhig zu verhalten und einen sicheren Ort aufzusuchen. In den Vereinigten Arabischen Emiraten gab der Katastrophenschutz eine Warnung vor einer Bedrohung durch Raketen aus, während die Luftabwehr im Einsatz sei. Auch Katar signalisierte eine ernsthafte Sicherheitslage und forderte zu Hause zu bleiben sowie Abstände zu Fenstern und offenen Flächen zu halten. Solche Meldungen wirken wie ein Testlauf für die technische und organisatorische Resilienz von Notfallkommunikation.
Technisch ist dabei entscheidend, wie schnell ein Lagebild in konsistente Handlungsanweisungen übersetzt wird. Notruf- und Warnsysteme müssen Ereignisse zuverlässig aufnehmen, filtern und skalieren, ohne in der Hektik in Widersprüche zu geraten. In der Praxis heißt das: robuste Verteilnetze für Broadcasts, verlässliche Authentifizierung für Nachrichtensender, sowie Priorisierung im Kommunikationsstack. Genau hier unterscheiden sich moderne Systeme von älteren Sirenen-Setups: Sie kombinieren oft Sirenen, Mobilfunk-Benachrichtigungen und Website-/App-Updates, um unterschiedliche Bevölkerungsgruppen gleichzeitig zu erreichen. Bei solchen Operationen zählen auch Latenz, Redundanz und die Fähigkeit, auch bei Netzüberlastung weiter zu senden.
Im Kern steht die Frage, wie digitale Infrastruktur die physische Sicherheitslage ergänzt. Raketenabwehr ist zwar in erster Linie eine Frage von Sensorik, Interzeptoren und Koordination, doch die Wirkung nach außen hängt von klaren, zeitlich getakteten Kommunikationswegen ab. In den Emiraten wurde öffentlich auf den Einsatz der Luftabwehr verwiesen; parallel mussten Katastrophenschutzhinweise schnell bei der Bevölkerung ankommen. Aus Sicht der Sicherheitsarchitektur ist das vergleichbar mit dem Betrieb von Critical-Incident-Workflows in Unternehmen: Ein Ereignis triggert automatisierte Eskalationen, erstellt kanalisierte Nachrichtenvorlagen und schreibt Audit-Spuren. Dafür braucht es sowohl SIEM-nahe Überwachungslogik als auch ein Kommunikationsmodell, das Fehlinformationen reduziert.
Für den Markt bedeutet das: Verteidigungs- und Zivilschutzanbieter konkurrieren zunehmend um die schnellste, interoperabelste Alarmkette. Während ein Teil der Funktionalität klassisch militärisch bleibt, verlagert sich der Wettbewerb in die angrenzenden Layer – von sicheren Messaging-Gateways bis zu Überwachungs- und Resilienzsoftware. Unternehmen setzen hierfür oft auf bewährte Cloud- und Security-Bausteine; in der Praxis wird häufig auf Plattformen wie Microsoft Azure oder AWS GovCloud zurückgegriffen, wenn es um Skalierung, Logging und Zugriffssteuerung geht. Gleichzeitig treten Spezialanbieter für Alarmierungs- und Einsatzleitsysteme auf, die genau diese Brücke zwischen Lagezentrum und Bevölkerung schließen wollen.
Historisch waren Warnungen in der Region lange stärker monofokussiert: Sirenen und Durchsagen waren der Standard, während digitale Kanäle später die Abdeckung erweiterten. Mit zunehmender Vernetzung von Mobilfunk, Broadcast-Mechanismen und öffentlich zugänglichen Lageinformationen sind Alarmketten komplexer geworden – und damit auch angreifbarer. In Konflikten zwischen Staaten spielt außerdem die Gefahr von Desinformation eine wachsende Rolle: Schon eine einzelne falsche Meldung kann Panik verstärken oder Schutzverhalten sabotieren. Deshalb erwarten Betreiber heute mehr als nur Funktionalität; sie brauchen verifizierbare Quellen, strikte Nachrichtentemplates und technische Schutzmaßnahmen gegen Spoofing sowie gegen massenhafte Anfragen, die Systeme ausbremsen könnten.
Aus Expertensicht wird der Nutzen solcher Vorfälle besonders an zwei Punkten sichtbar: Erstens an der Fähigkeit, Verhalten zu steuern, ohne die Bevölkerung zu überfordern. Zweitens an der Frage, ob die technische Kette auch unter Belastung stabil bleibt. Wenn Behörden etwa dazu auffordern, zu Hause zu bleiben und sich von Fenstern fernzuhalten, muss die Botschaft in kurzer Zeit mehrfach repliziert werden – sonst entstehen Medien- und Social-Media-Lücken, die Gerüchte füllen. Marktanalysen der Sicherheits- und Infrastrukturbranche ordnen solche Einsätze deshalb zunehmend als „No-standalone“-Problem ein: Alarmierung, Sensor-/Luftlage und Cyber-Schutz sind gekoppelt, auch wenn sie organisatorisch getrennt wirken.
Für Unternehmen mit Betriebsverantwortung – insbesondere in Telekommunikation, Energie, Logistik und Behörden-IT – leitet sich daraus ein operativer Maßnahmenkatalog ab, der weniger mit militärischer Technik zu tun hat als mit Incident-Management. Dazu zählen belastbare Kommunikationspläne für externe Stakeholder, definierte Kommunikationshierarchien und die technische Vorbereitung auf Lastspitzen. Zugleich rückt Cyber-Resilienz in den Fokus: Wenn Notfallkommunikation in Echtzeit läuft, muss auch der Schutz der dafür verwendeten Plattformen stehen. Produkte von Security-Anbietern wie Fortinet werden in Unternehmensumgebungen häufig eingesetzt, um Integrität und Zugriffskontrollen zu härten – wichtig, damit Warnportale nicht zum Eintrittspunkt für Angreifer werden.
Regulatorisch und datenschutzseitig ist die Lage ebenfalls nicht trivial. Notfallkommunikation kann personenbezogene Elemente berühren, etwa wenn Nummernlisten, Standortdaten oder Zielgruppen-Profile für Benachrichtigungen genutzt werden. In vielen Rechtsräumen sind dabei Transparenz, Zweckbindung und Protokollierung zentrale Anforderungen. Selbst wenn die Inhalte primär „handlungsleitend“ sind, sollten Betreiber technisch sicherstellen, dass Systeme nur die nötigen Daten verarbeiten, Zugriffe nachvollziehbar bleiben und Löschfristen eingehalten werden. Für die Zukunft erwarten Analysten, dass Warnsysteme stärker auditierbar werden – mit klaren Standards, wer was wann ausgelöst hat, und mit überprüfbaren Mechanismen gegen Missbrauch.
Mit Blick auf die nächsten Monate ist die wahrscheinlichste Entwicklung eine noch engere Verzahnung von physischen Verteidigungsdaten und digitalen Kommunikationskanälen. Technisch spricht das für mehr Automatisierung in den Nachrichtentemplates, bessere Interoperabilität zwischen Behördenplattformen und klarere Failover-Konzepte für den Fall, dass einzelne Netze oder Dienste ausfallen. Marktseitig dürften Anbieter, die Alarmketten Ende-zu-Ende absichern – von der Lageaufnahme über sichere Messaging-Gateways bis zum Monitoring – weiter an Bedeutung gewinnen. Für Entwickler bedeutet das: KI-gestützte Plausibilisierung kann unterstützen, aber muss mit strengen Regeln arbeiten, damit die Alarmierung nicht durch fehlerhafte Klassifikation Schaden nimmt. Entscheidend bleibt: In Sekunden entscheidet die Architektur darüber, ob Informationen schützen oder eskalieren.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Raketenalarm in Bahrain, Emiraten und Katar: Wie Verteidigungswarnungen operativ wirken" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Raketenalarm in Bahrain, Emiraten und Katar: Wie Verteidigungswarnungen operativ wirken" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Raketenalarm in Bahrain, Emiraten und Katar: Wie Verteidigungswarnungen operativ wirken« bei Google Deutschland suchen, bei Bing oder Google News!