


WASHINGTON / LONDON (IT BOLTWISE) – Der Tod des langjährigen US-Senators Lindsey Graham sorgt nicht nur für politische Kontinuität, sondern auch für eine neue Dynamik bei Themen wie Ukraine-Hilfe, Sanktionen gegen Russland und der Ausgestaltung von Cyber- und Sicherheitsprogrammen. In Washington dürfte die Frage im Vordergrund stehen, wie schnell Ausschüsse, Anhörungen und Gesetzesinitiativen nachbesetzt werden. Gleichzeitig wirkt sich der Machtwechsel im innenpolitischen Taktgeber indirekt auf Tech-Ökosysteme aus, die von Beschaffung, Informationsaustausch und Compliance-Vorgaben abhängen.
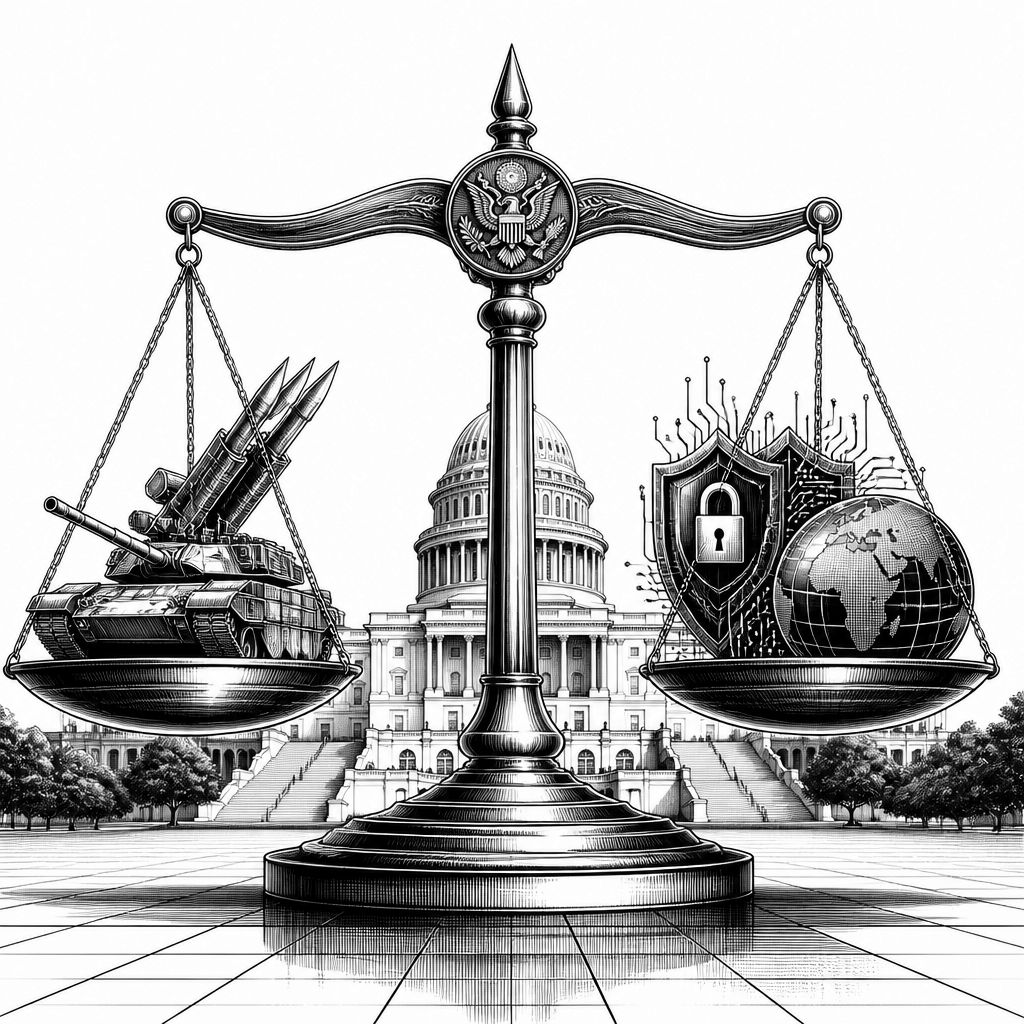
Der Tod des langjährigen US-Senators Lindsey Graham markiert einen Einschnitt, der in Washington schnell über die Trauer hinaus in praktische Fragen mündet: Wer übernimmt welche Schnittstellen zwischen Außenpolitik, Verteidigungsbudget und sicherheitspolitischer Gesetzgebung? Graham galt seit 2003 als prägenden Akteur für South Carolina und als enger Vertrauter von Präsident Donald Trump. Laut übereinstimmenden Medienberichten starb er nach kurzer und schwerer Krankheit im Alter von 71 Jahren. Für die Tech- und Sicherheitsbranche ist dabei weniger die Person selbst entscheidend, sondern die Governance-Struktur: Wer kontrolliert künftig Anhörungen, Berichtswege und die Priorisierung von Programmen in Bereichen wie Cyber-Abwehr, Informationssicherung und Exportkontrollen?
Besonders relevant wird, dass Graham zuletzt öffentlich einen Machtwechsel im Iran diskutiert hat und zuvor im Umfeld der Ukraine-Reise aktiv war. Damit berührt er Themen, die für moderne Sicherheits- und KI-Systeme direkt in Geld, Datenflüsse und technische Anforderungen übersetzen. Wenn Hilfe für die Ukraine, Sanktionen gegen Russland oder die Finanzierung von Cybersicherheitsmaßnahmen neu getaktet werden, verändern sich auch Ausschreibungs- und Deployment-Zyklen für Unternehmen, die Hard- und Software für Kommunikation, Incident Response oder Angriffserkennung liefern. Historisch zeigt sich: US-Sicherheitsprogramme werden oft dann beschleunigt, wenn politische Verantwortliche in Ausschüssen neu ausbalanciert werden – weil Beschaffung, Rechtsrahmen und Datenschutzfolgen neu abgestimmt werden.
Technisch betrachtet geht es in solchen Phasen um mehr als Budgetlinien. Entscheidend sind Schnittstellen zwischen Politik und Engineering: Welche Daten dürfen Behörden in Echtzeit austauschen, welche Standards gelten für Audit-Trails, und wie werden Zugriffskontrollen umgesetzt, wenn Systeme in heterogenen Umgebungen laufen? Moderne Sicherheitsplattformen kombinieren häufig Network Telemetry, Log-Management und KI-gestützte Anomalie-Erkennung. Dabei entstehen regulatorische Konfliktfelder: Einerseits verlangen Sicherheitsbehörden eine möglichst schnelle Ableitung von Indikatoren; andererseits müssen Unternehmen sicherstellen, dass personenbezogene Daten und Metadaten nur im zulässigen Umfang verarbeitet werden. Genau diese Compliance-Themen prägen die Architekturentscheidungen – von Datenminimierung über Rollenmodelle bis zu Aufbewahrungsfristen.
Im Markt verschiebt sich zudem der Wettbewerb um Einfluss. Konkurrenz innerhalb der US-Politik gibt es ständig – etwa zwischen unterschiedlichen Fraktionen, aber auch zwischen Senatoren, die unterschiedliche Prioritäten setzen, wenn es um Verteidigung, Sanktionen und Technologie-Regulierung geht. Als „direkten Konkurrenten“ im Sinne politischer Ausrichtung kann man hier andere einflussreiche Stimmen benennen, die ähnlich Themen wie Sanktionshärte oder Ukraine-Strategie anstoßen – beispielsweise innerhalb der republikanischen beziehungsweise demokratischen Führungslager. Aus Branchenperspektive heißt das: Unternehmen, die auf Kontinuität in Gesetzgebungsprozessen setzen, müssen Szenarien bauen, weil sich Verantwortlichkeiten in Ausschüssen, Anhörungsfolgen und Gesetzesformulierung kurzfristig verändern können. Das ist weniger Spekulation über Inhalte als eine praktische Risikoanalyse für Roadmaps.
Wie sich die Auswirkungen konkret auf Tech-Märkte auswirken, hängt davon ab, welche Gesetzesinitiativen in den nächsten Wochen priorisiert werden. Expertenrahmen in der Branche rechnen typischerweise damit, dass der politische Kalender die Implementierung von Cyber- und Sicherheitsprogrammen indirekt beschleunigt oder bremst: Nachbesetzungen können Anhörungen verschieben, aber auch neue Impulse setzen, etwa bei Standards für Verschlüsselung, Identitätsprüfung oder bei der Bewertung von KI-Systemen in sicherheitsrelevanten Workflows. Gleichzeitig bleibt der internationale Kontext dominant. Wenn ein US-Politiker eng mit dem Weißen Haus verknüpft war, wirkt sich sein Wegfall häufig auf die Koordination zwischen Exekutive und Legislative aus – und damit auf die Geschwindigkeit, mit der technische Anforderungen in Förderprogramme oder Beschaffungsspezifikationen überführt werden.
Auch die historische Entwicklung erklärt, warum das so wichtig ist. In den letzten zwei Jahrzehnten ist die Außen- und Sicherheitspolitik immer stärker mit technologischen Kontrollinstrumenten verbunden worden: von Exportkontrollen über Lieferkettenanforderungen bis hin zu Vorgaben für sichere Kommunikation und forensische Auswertung. Parallel hat sich die Rolle von Künstlicher Intelligenz in Sicherheitskontexten deutlich erweitert. Heute nutzen viele Organisationen KI-gestützte Systeme zur Mustererkennung in Logs, zur Unterstützung von Analysten in SOC-Umgebungen oder zur Priorisierung von Warnmeldungen. Doch gerade solche Systeme benötigen belastbare Governance: Datenzugriffe, Modellupdates und Drift-Überwachung müssen dokumentierbar sein. Wenn politische Leitplanken wanken, steigt die Bedeutung technischer Kontrollmechanismen, die auch bei organisatorischem Wechsel stabil bleiben.
Für Unternehmen mit Security- oder Defense-Tech-Schwerpunkt ist die wichtigste Konsequenz daher operativ: Sie sollten ihre Compliance- und Architekturannahmen so gestalten, dass sich Änderungen im regulatorischen Takt möglichst wenig auf die technische Lieferfähigkeit auswirken. Das beginnt mit modellbasierten Sicherheitskonzepten, die Zugriff, Datenflüsse und Protokollierung standardisieren, und reicht bis zu klaren Verträgen über Datenverarbeitung in gemeinsamen Projekten mit Behörden oder Partnern im Ausland. Spielt Datenschutz eine harte Rolle: Sobald Telemetrie oder sicherheitsrelevante Logs verarbeitet werden, müssen Teams Verfahren für Zweckbindung, Datenklassifizierung und Incident Handling etablieren. In der Praxis bedeutet das, dass „Security by Design“ nicht nur ein Projektziel ist, sondern eine Voraussetzung für die Teilnahme an Programmen, die künftig möglicherweise neu strukturiert werden.
Wie schnell sich der Kurs tatsächlich verändert, bleibt offen – aber ein belastbarer Blick auf die Mechanik hilft. Wenn Graham laut Berichten aus einer Ukraine-Reise zurückkehrte und sein Besuch dort politisch sichtbar wurde, zeigt das, wie stark Person und Timing zusammenwirken. Nach seinem Tod wird der Apparat voraussichtlich über Prozeduren zur Kontinuität verfügen, doch die Frage ist, ob gesetzgeberische Nuancen gleich bleiben. Der künftige Schwerpunkt könnte sich dadurch auf die pragmatische Verzahnung von Sanktionen, Kommunikationssicherheit und Cyber-Abwehr verlagern: also auf eine schnellere Operationalisierung von Maßnahmen statt auf reine Rhetorik. Branchenkenner erwarten dabei weniger „Sprünge“ in Einzelfragen, aber spürbare Anpassungen bei Zeitplänen für Förderungen, Prüfverfahren und Ausschreibungsdokumente.
In die Zukunft bedeutet das vor allem für KI-gestützte Sicherheitsanbieter und Enterprise-Kunden: Der Markt wird weiterhin von politischen Entscheidungen angetrieben, aber die technischen Anforderungen bleiben stabil, wenn Unternehmen ihre Kontrollschicht stärken. Eine plausible Entwicklung ist, dass KI-Systeme stärker an Auditierbarkeit und Nachvollziehbarkeit gebunden werden – beispielsweise durch strengere Dokumentationspflichten für Trainingsdaten, Modellversionen und Evaluationsmethoden in sicherheitsrelevanten Use Cases. Zudem ist zu erwarten, dass der Fokus auf „resiliente“ Architekturen steigt: Systeme, die auch bei wechselnden Zuständigkeiten in Behörden oder bei Änderungen in Datenzugriffsrichtlinien schnell umgestellt werden können. Für Entwickler entsteht daraus eine konkrete Chance: Wer heute robuste Governance, Logging und Datenminimierung implementiert, reduziert später die Reibung mit neuen politischen Vorgaben.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Lindsey Grahams Tod verändert den US-Kurs bei Verteidigung, Sanktionen und Cyber-Politik" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Lindsey Grahams Tod verändert den US-Kurs bei Verteidigung, Sanktionen und Cyber-Politik" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Lindsey Grahams Tod verändert den US-Kurs bei Verteidigung, Sanktionen und Cyber-Politik« bei Google Deutschland suchen, bei Bing oder Google News!