


TEHERAN / LONDON (IT BOLTWISE) – Der Iran droht mit massiven Gegenschlägen, falls die USA kritische Infrastruktur im Land angreifen. Die Aussage trifft auch Betreiber von Kraftwerken, Brücken und weiterer Verkehrsinfrastruktur, die ohnehin mit steigenden Bedrohungen in OT-Umgebungen rechnen müssen. Für Unternehmen wird damit einmal mehr sichtbar, wie eng Sicherheits- und Betriebsrisiken in modernen Industriesystemen zusammenhängen. Entscheidend wird nun, ob Resilienz- und Incident-Response-Pläne unter Echtbedingungen greifen.
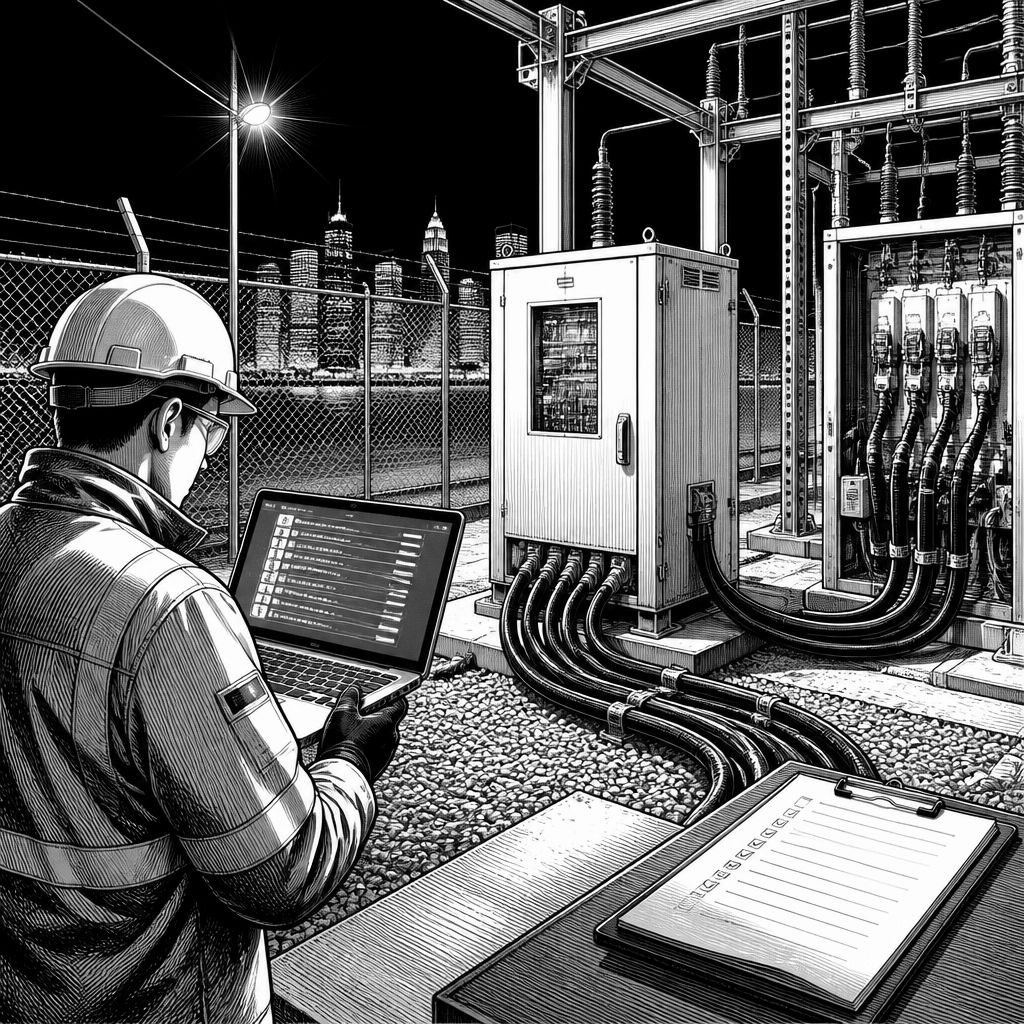
Der Konflikt zwischen den USA und dem Iran bekommt eine neue Schlagseite: In einer Stellungnahme des militärischen Hauptquartiers Chatam al-Anbjia, die über die Nachrichtenagentur Fars verbreitet wurde, drohte Teheran mit „massiven Gegenschlägen“, falls die USA kritische Infrastruktur im Iran angriffen. Konkret wird ein Szenario beschrieben, in dem sämtliche in der Region verbleibende Infrastruktur zum Ziel von Angriffen werden könne. Unabhängig von der politischen Rhetorik zeigt die Botschaft vor allem eins: Betreiber von Kraftwerken, Energieverteilern, Verkehrsbauwerken und Systemen mit Schnittstellen in die digitale Welt sollten ihre OT-Sicherheitslage und Kommunikationswege prüfen.
Technisch betrachtet liegt das Risiko nicht nur in „klassischer“ IT-Sicherheit, sondern in Industrial Control Systems (ICS) und typischen OT-Bereichen wie SCADA. Viele Anlagen nutzen zwar moderne Netzkomponenten, fahren jedoch weiterhin Betriebslogik über Steuerungsnetze, Remote-Zugänge und standardisierte Schnittstellen wie OPC, proprietäre Gateways oder VPN-Tunnel. In solchen Umgebungen reicht oft ein begrenzter Zugriff, um Betriebsprozesse zu beeinflussen oder Informationen zu verfälschen. Historisch hat sich gezeigt, dass Angreifer bei kritischer Infrastruktur häufig auf Manipulation, Sabotage oder Ausfälle abzielen, selbst wenn keine öffentlich sichtbare „Kriegshandlung“ stattfindet.
Wenn die Drohung mit der in dem Text genannten Eskalationslinie zusammenfällt, rückt auch das Thema Wiederanlauf („Recovery“) in den Mittelpunkt. Im OT-Umfeld bedeuten Ausfallzeiten häufig nicht nur Stillstand, sondern Folgekaskaden: Produktionsverluste, Schäden an nachgelagerten Systemen, Verzögerungen im Netzbetrieb und zusätzliche Sicherheitsrisiken durch Notfallprozeduren. Für Unternehmen ist daher die Frage entscheidend, wie schnell und geordnet sie auf Vorfälle reagieren können, ohne dass Automatisierungselemente weiter gegen beschädigte Zustände arbeiten. Ein Incident-Response-Plan, der IT-lastige Prozesse voraussetzt, kann hier zu langsam oder falsch kalibriert sein.
Auf der Markt- und Wettbewerbsebene lohnt der Blick auf unterschiedliche Reaktionsmuster. Die USA und verbündete Strukturen setzen in der Praxis häufig auf koordinierte Warn- und Schutzmechanismen, etwa über Behörden wie die CISA, sowie auf die Zusammenarbeit mit Sicherheitsanbietern und SOCs in kritischen Sektoren. Demgegenüber verfolgen staatlich unterstützte Akteure in der Vergangenheit oft Strategien, die auf Verunsicherung, Informationsoperationen oder gezielte Störungen in bestimmten Prozessschritten hinauslaufen. Aus der Perspektive der IT-Sicherheitsmärkte heißt das: Das „Gefecht“ findet nicht nur im Angriffsvektor statt, sondern auch in der Fähigkeit, OT-Datenströme zu korrelieren und Auswirkungen früh zu erkennen.
Analystisch lässt sich die Lage so einordnen, dass selbst Drohungen operative Vorbereitungen auslösen können. Sobald die Wahrscheinlichkeit eines Angriffs als erhöht gilt, steigen typischerweise die Kosten für Härtung und Überwachung, während Gleichzeitigkeitsrisiken wachsen: Wartungsfenster werden verkleinert, und es kommt häufiger zu „Emergency Changes“ an Firewall-Regeln, Segmentierung oder Fernzugängen. Betreiber, die bereits NIS2-Anforderungen und KRITIS-Standards vorbereiten, profitieren von klareren Verantwortlichkeiten und definierten Meldewegen. Gleichzeitig zeigt die Erfahrung aus früheren ICS-Vorfällen, dass unzureichende Geräteinventare, fehlende Segmentierung und fehlende OT-Logging-Pfade die Wiederherstellung bremsen.
Für die Zukunft sind drei Entwicklungen besonders relevant. Erstens wird die OT-Sicherheit stärker an IT-Methoden gekoppelt, etwa durch Zero-Trust-Ansätze auf Netzwerkebene und zentralisierte Überwachung mit Kontext aus Prozessdaten. Zweitens verschiebt sich der Fokus von reinen Penetration-Tests hin zu Resilienz-Übungen wie Tabletop-Szenarien, bei denen auch Prozessingenieure und Leitstellen beteiligt sind. Drittens dürften Lieferketten- und Support-Risiken an Bedeutung gewinnen, weil Fernwartung, Patch-Zyklen und Ersatzteilverfügbarkeit im Ernstfall den Unterschied machen. Für Entwickler und Integratoren öffnet sich damit ein Markt für OT-taugliche Sicherheitsarchitekturen, die sowohl Sicherheitsereignisse als auch Betriebsfolgen messbar machen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Iran warnt vor Angriffen auf kritische Infrastruktur – OT-Sicherheitsrisiken rücken in den Fokus" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Iran warnt vor Angriffen auf kritische Infrastruktur – OT-Sicherheitsrisiken rücken in den Fokus" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Iran warnt vor Angriffen auf kritische Infrastruktur – OT-Sicherheitsrisiken rücken in den Fokus« bei Google Deutschland suchen, bei Bing oder Google News!