


KIEW / LONDON (IT BOLTWISE) – Bei russischen Drohnen- und Raketenangriffen in mehreren ukrainischen Regionen meldet Wolodymyr Selenskyj erneut Tote und Verletzte. In der Nacht sollen laut seinen Angaben mehr als 130 Drohnen und acht Raketen im Einsatz gewesen sein. Parallel werden Angriffe auf Logistik- und Hafeneinrichtungen sowie maritime Ziele thematisiert, unter anderem im Schwarzen Meer und um Odessa. Für Unternehmen und öffentliche Stellen wird damit der Druck größer, Lageinformationen schneller zu integrieren, aber auch belastbar gegen Desinformation und Doppelzählungen zu prüfen.
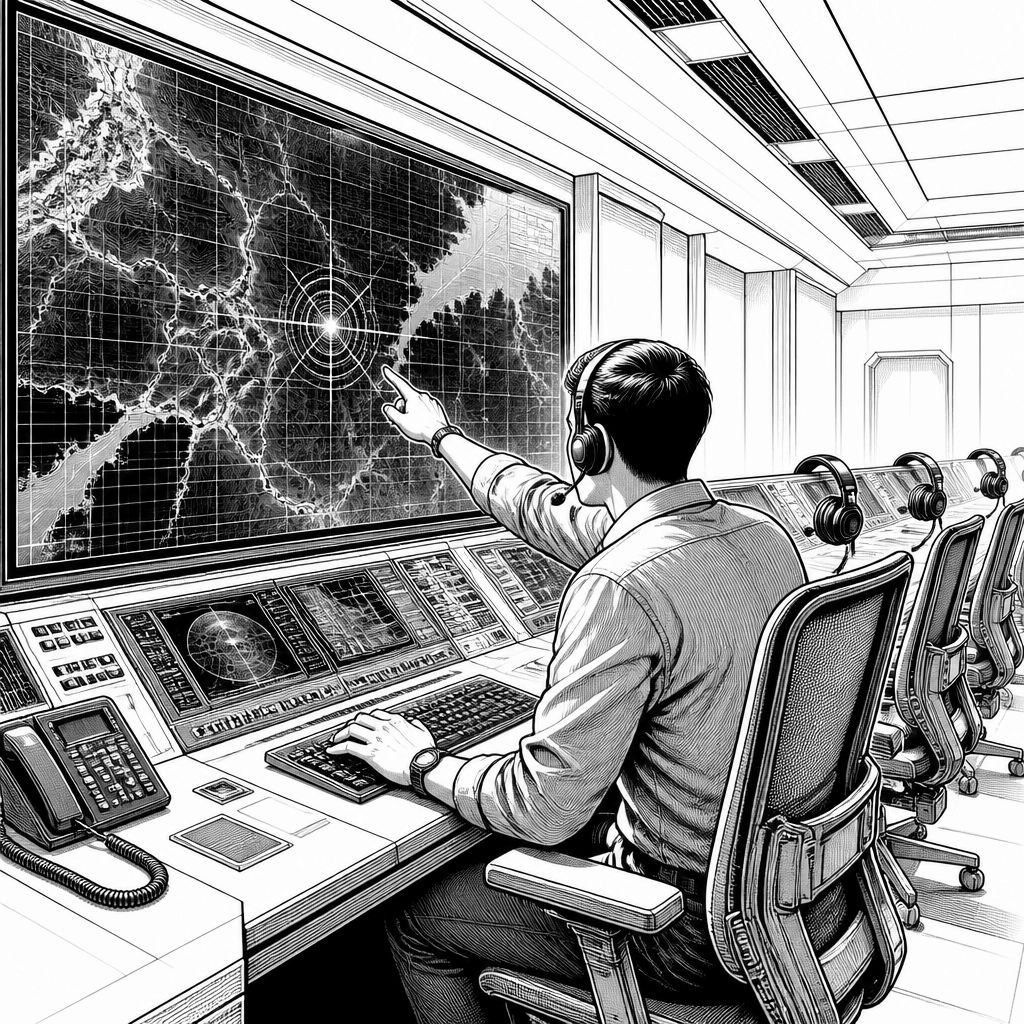
Die Meldungen aus der Ukraine zeigen weniger nur die akute Sicherheitslage, sondern auch, wie stark moderne Konflikte inzwischen von Datenflüssen, Überwachung und nachgelagerter Verifikation abhängen. Wenn Selenskyj für die Nacht „mehr als 130 Drohnen und acht Raketen“ nennt und zugleich regionale Schadensbilder wie Odessa oder Saporischschja beschreibt, entsteht für Leitstellen und Analysesysteme eine typische Herausforderung: Ereignisse werden zeitnah kommuniziert, doch die Zuordnung von Ursache, Ort und Ausmaß bleibt oft vorläufig. In der Praxis müssen Unternehmen und Behörden digitale Lagebilder so aufbauen, dass sie schnell aktualisiert werden können, ohne ihre Entscheidungsqualität zu verlieren.
Technisch betrachtet wird die Lagearbeit besonders anspruchsvoll, sobald mehrere Informationsquellen parallel laufen: öffentliche Statements, militärische Lageberichte und zeitversetzte OSINT-Signale aus Social Media, Satelliten-Feeds oder Sensordaten. Genau hier setzt die Diskussion in der Verteidigungs- und Sicherheits-IT an. Systeme zur Incident-Korrelation müssen Identitäten von Objekten (z. B. Hafenanlagen oder spezifische Schiffstypen) konsistent halten, Trefferlogik gegen Geodaten abgleichen und Mehrfachmeldungen erkennen. Ergänzend braucht es ein Governance-Modell für Datenherkunft (Data Lineage) und für das Statusmodell „gemeldet“, „wahrscheinlich“, „bestätigt“. Das ist weniger „nice to have“ als Grundvoraussetzung für robuste Entscheidungen.
Auch der maritime Kontext macht deutlich, warum reine Schlagzeilen nicht reichen. Laut dem ukrainischen Drohnentruppen-Chef Robert Browdi sollen zwölf weitere russische Schiffe getroffen worden sein; die Gesamtzahl seit dem 6. Juli steige damit auf 159. Gleichzeitig wird ausdrücklich betont, dass unabhängige Überprüfung nicht vorliegt. Genau diese Lücke ist ein Markt- und Technologieindikator: In den letzten Jahren haben sich Datenplattformen und Lage-Workflows als „Betriebssystem“ für Sicherheitsoperationen etabliert, oft vergleichbar mit dem, was Plattformanbieter wie Palantir in anderen Branchen und Kontexten adressieren. Der Wettbewerb entscheidet sich dann weniger am Dashboard-Look, sondern an der Qualität der Integrationen und an Auditierbarkeit.
Historisch lässt sich der Kernmechanismus gut einordnen: Angriffe auf Infrastruktur und Logistik sind seit Jahrzehnten Bestandteil von Konfliktstrategien, aber die Sensorik und die Geschwindigkeit der Informationsverarbeitung haben sich stark verändert. Früher war das Lagebild häufig monolithisch und träge; heute können Drohnenmeldungen, Tracking-Logs und Satellitensignale innerhalb von Stunden in gemeinsame Operationstools einfließen. Diese Beschleunigung erhöht jedoch die Fehleranfälligkeit: Falschzuordnungen, widersprüchliche Zeitstempel und gezielte Desinformation können sich schnell in Dashboards „festsetzen“. Für Enterprise-Software bedeutet das, dass Validierungsstufen, Plausibilitätschecks und eventbasierte Datenkontrakte zentral sind, um späteres Retuning statt vollständiger Rebuilds zu ermöglichen.
Für die Marktseite ist entscheidend, wie schnell sich solche Anforderungen in der Praxis einkaufen lassen. Viele Organisationen nutzen derzeit eine Mischung aus Spezialanwendungen, OSINT-Workflows und allgemeiner BI, aber die Skalierung scheitert meist an Schnittstellen, Rollenmodellen und Datenqualität. Wer heute Lage- und Risikoanalyse für sicherheitskritische Use Cases anbietet, muss sich an drei Kennzahlen messen lassen: Latenz bis zur ersten nutzbaren Übersicht, Fehlerrate bei der Korrelation sowie die Nachvollziehbarkeit von Entscheidungen. Nebenbei verschiebt sich die Nachfrage Richtung Sicherheits-Architektur: Verschlüsselung, Zugriffskontrollen und getrennte Umgebungen für Rohdaten und kuratierte Lagebilder werden stärker priorisiert als reine „KI-Demo“-Features.
Datenschutz und regulatorische Aspekte spielen dabei eine doppelte Rolle. Einerseits können OSINT- und Kommunikationsdaten personenbezogene Informationen enthalten; das gilt besonders, wenn Berichte aus öffentlichen Kanälen stammen. Andererseits müssen Unternehmen und Behörden innerhalb der EU auch bei sicherheitsrelevanten Projekten die Grundprinzipien von Datenminimierung und Zweckbindung ernst nehmen. Für die technische Umsetzung heißt das: Identifikatoren sollten, wo möglich, pseudonymisiert werden, und Berechtigungen müssen „need to know“ erzwingen. Gleichzeitig benötigen Security-Teams klare Regeln, welche Datenarten in welchen Stufen verarbeitet werden dürfen, damit Audit und Compliance nicht erst im Nachhinein scheitern.
Der Blick auf die beschriebenen Zielbereiche—Hafeninfrastruktur, Rüstungsumschlag, Drohnenproduktionsstätten sowie maritime Logistik—unterstreicht zudem, dass „Counter-Logistics“ ein eigenes Datenproblem ist. Wer Sanktionen umgehen will, erzeugt oft eine Vielzahl heterogener Signale: Routenwechsel, Namensänderungen, kurzfristige Umschläge und widersprüchliche Zoll- oder Frachtdatensätze. Technische Systeme, die solche Muster erkennen sollen, brauchen daher nicht nur Modellgenauigkeit, sondern robuste Datenpipelines: konsistente Entitäten, saubere Zeitreihen, und Mechanismen gegen Manipulation. Damit wird „Frachter-Tracking“ zu einer Art Master-Anwendungsfall für Datenintegration, Identitätsauflösung und Ereignisprotokollierung.
In die Zukunft gedacht deutet die Entwicklung auf zwei Linien: Erstens werden Lagebilder stärker „verifizierungszentriert“ designt—mit transparenten Unsicherheitsgraden und klaren Quellenlabels. Zweitens werden Plattformen, die Incident-Management, Security Monitoring und Datenvalidierung verbinden, den größten Hebel haben. Für Entwickler und Produktteams heißt das, dass sie nicht nur Modelle trainieren sollten, sondern Datenverträge, Observability und explizite Validierungsgraphen priorisieren müssen. Wenn sich zudem der Wettbewerb um integrierte Sicherheitsplattformen verschärft, dürfte sich der Fokus von reinen Analysefeatures hin zu Betriebsfähigkeit (Stabilität, Rollen, Audit) verlagern—genau dort, wo Unternehmen heute noch Lücken in ihren Prozessen haben.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Drohnen- und Raketenangriffe erhöhen den Bedarf an verifizierbaren digitalen Lagebildern" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Drohnen- und Raketenangriffe erhöhen den Bedarf an verifizierbaren digitalen Lagebildern" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Drohnen- und Raketenangriffe erhöhen den Bedarf an verifizierbaren digitalen Lagebildern« bei Google Deutschland suchen, bei Bing oder Google News!