


WASHINGTON / LONDON (IT BOLTWISE) – Das US-Außenministerium hebt seine Reisewarnung wegen der verschärften Spannungen im Nahen Osten an und spricht von erhöhter Vorsicht. Besonders betroffen sind Menschen, die sich in der Region aufhalten, weil die Sicherheitslage als komplex beschrieben wird und eine unvorhergesehene Eskalation möglich sei. Neben der Region selbst rücken auch US-diplomatische Einrichtungen als potenzielle Ziele in den Fokus. Für Unternehmen und IT-Verantwortliche bedeutet das: Reise- und Sicherheitsdaten müssen künftig enger mit Sicherheitsprozessen, Zugriffskontrollen und Notfallkommunikation verzahnt werden.
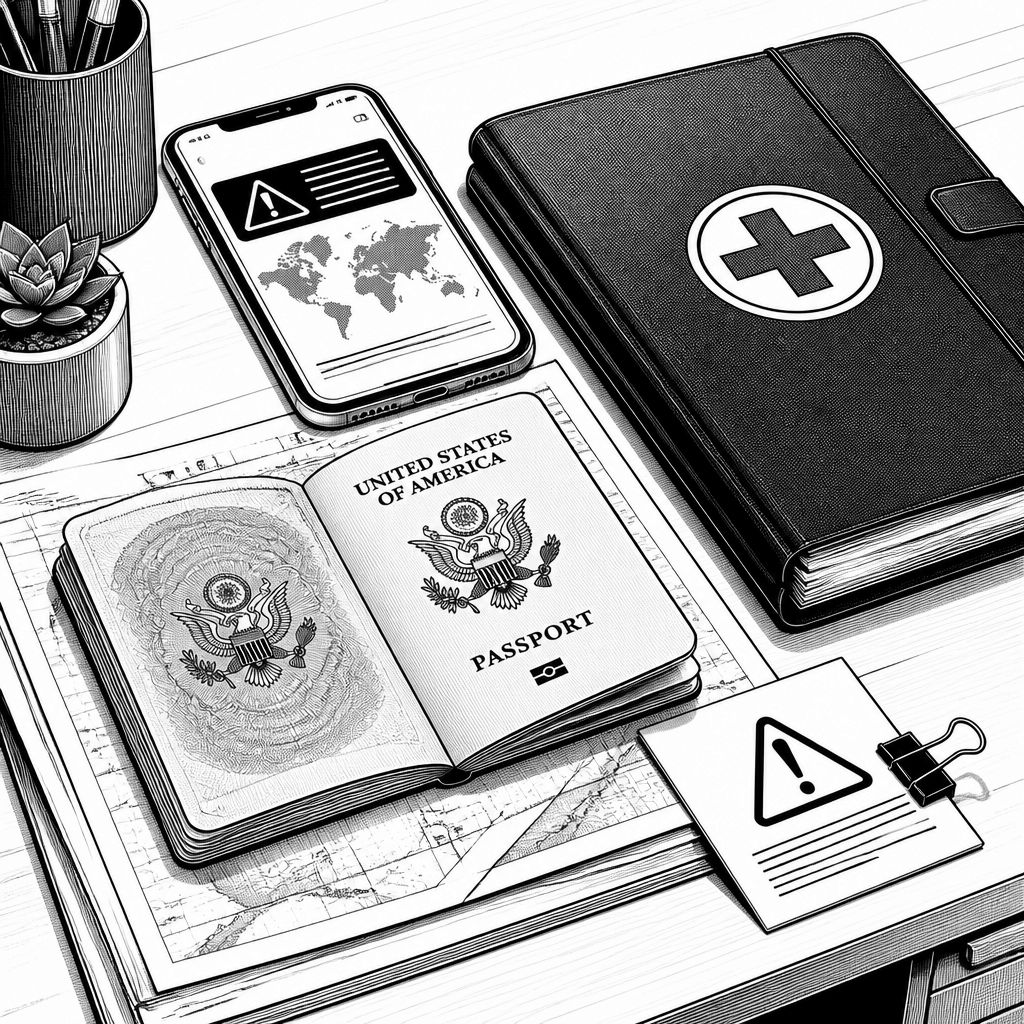
Die Botschaft wirkt zunächst wie klassische Travel-Policy, bekommt aber eine neue Schicht, sobald Unternehmen ihre globalen Betriebsabläufe digital steuern. Das US-Außenministerium hat amerikanische Staatsbürgerinnen und Staatsbürger wegen der verschärften Spannungen im Nahen Osten weltweit zu „erhöhter Vorsicht“ aufgerufen und die Warnung besonders auf Personen zugeschnitten, die sich in der Region aufhalten. Ausschlaggebend ist die Einschätzung, dass die Sicherheitslage „komplex“ bleibt und die Gefahr einer „unvorhergesehenen Eskalation“ besteht. In der Praxis heißt das: Sobald Reisen eskalationsanfällig werden, steigt auch der Bedarf an robusten Sicherheitsprozessen, die mit IT-Systemen zusammenspielen.
Technisch betrachtet beginnt die Sicherheitskette nicht erst beim Sicherheitsdienst vor Ort, sondern bei den Datenflüssen im Unternehmen. Reiseereignisse, Standortwechsel und Kontaktpunkte müssen in Identity- und Access-Workflows abgebildet werden, damit Schichtwechsel, VPN-Zugriffe und administrative Rechte nicht automatisch auf „Normalbetrieb“ fallen. Genau hier wird eine außenpolitische Lageeinschätzung zu einem operativen Trigger: Wenn eine Sicherheitswarnung öffentlich wird, sollten Unternehmen ihre Berechtigungsmodelle kurzfristig anpassen, etwa durch zeitlich begrenzte Rollen, strengere Sign-in-Richtlinien und zusätzliche Freigaben für privilegierte Aktionen. Das vermeidet, dass ein erhöhtes Risiko nur „organisatorisch“ berücksichtigt wird.
Neben dem Nahen Osten deutet die Mitteilung auch auf ein breiteres Zielbild hin: Diplomatische Einrichtungen der USA außerhalb der Region stünden bereits „ins Visier“ und Unterstützergruppen des Iran könnten weitere Orte fokussieren, die mit den USA oder US-Amerikanern in Verbindung stehen. Damit verschiebt sich der Radius für Risikoanalysen von einer geografischen Karte hin zu einem Kriterienmodell, das Identitäten, Flaggen, Betreiberrollen und Kommunikationswege berücksichtigt. In der Security-Praxis bedeutet das: Threat Modeling braucht mehr als Standortdaten; es braucht auch Kontext, etwa Event-bezogene Stakeholder, Reisepläne, Lieferantendaten und die Art, wie externe Dienstleister im Zugriffskreis liegen.
Historisch ist das kein singulärer Vorgang: Seit Jahren veröffentlichen Staaten zeitlich gestaffelte Reisehinweise, die nach innenpolitischen oder militärischen Entwicklungen angepasst werden. Neu ist eher die Geschwindigkeit, mit der diese Änderungen in digitale Prozesse „durchrutschen“. Wenn Washington und Teheran sich zuvor noch auf ein Rahmenabkommen mit festgeschriebener Waffenruhe verständigt hatten und der Konflikt zuletzt mit gegenseitigen Angriffen wieder eskalierte, zeigt sich die typischen Muster: Vereinbarungen schaffen kurzfristig Ordnung, aber die operative Lage kann sich in Tagen ändern. Für Unternehmen heißt das, Notfall- und Deeskalationspläne sollten nicht auf Monaten, sondern auf Tagen basieren – inklusive klarer IT-Runbooks.
Im Marktvergleich lohnt ein Blick auf andere westliche Reise- und Sicherheitsbehörden. Die britische FCDO und verschiedene EU-Mitgliedstaaten nutzen ähnliche Advisory-Mechanismen und erhöhen bei Risiken Stufen, die von „Erhöhte Aufmerksamkeit“ bis hin zu „Vermeiden“ reichen können. Unternehmen, die international reisen, orientieren sich deshalb oft an mehreren Quellen gleichzeitig, statt nur eine zu übernehmen. Aus Sicht der Risiko-Intelligence ist das ein Vorteil: Korrelationen zwischen Advisory-Änderungen liefern Signale für Timing und Intensität. Marktbeobachter rechnen zudem damit, dass solche öffentlichen Warnungen stärker als Input in interne Lagebilder integriert werden, statt als separater „HR-Text“ behandelt zu werden.
Für den unmittelbaren Wettbewerb zwischen Security-Teams und Angreifern bedeutet die Warnlage außerdem: Social Engineering und Phishing profitieren von aktuellen Ereignissen. Wenn eine öffentlichkeitswirksame Eskalation im Raum steht, steigt die Wahrscheinlichkeit, dass Angreifer mit glaubwürdigen Themen arbeiten – etwa Reiseplanänderungen, Sicherheitsanweisungen oder „dringende“ Rückfragen an Mitarbeitende. Deshalb sollten Unternehmen ihre Sensibilisierung nicht nur auf Verhalten begrenzen, sondern auch technisch absichern: zustandsbasierte MFA, restriktive Regeln für E-Mail-Anhänge, Transportverschlüsselung und zusätzliche Kontrollen für das Weiterleiten interner Informationen. Gerade in sensiblen Rollen (Procurement, Finance, Diplomatie-nahes Stakeholder-Management) sollte die Schwelle für Anomalieerkennung sinken.
Der regulatorische und datenschutzbezogene Teil ist dabei oft unterschätzt. Reise- und Sicherheitsdaten sind personenbezogen, und ihre Verarbeitung fällt in den Bereich der EU-Datenschutzgrundverordnung (DSGVO) und nationaler Ausprägungen. Wenn Unternehmen diese Daten nutzen, um Zugriffe anzupassen oder Mitarbeitende zu warnen, müssen sie Zweckbindung, Speicherdauer und Zugriffsbeschränkungen sauber dokumentieren. Praktisch heißt das: Nur die Daten speichern, die für konkrete Sicherheitsentscheidungen nötig sind, und für Audits nachvollziehbar machen, wie die Lageeinschätzung operationalisiert wurde. So wird aus einer außenpolitischen Warnung eine rechtskonforme Sicherheitsmaßnahme statt ein Risiko durch unsaubere Datenverarbeitung.
Der Ausblick ist klar: In den nächsten Wochen wird die Advisory-Welle häufig durch weitere Updates ergänzt, vor allem wenn der Konfliktverlauf unberechenbarer wird. Für die Zukunft bedeutet das, dass Unternehmen ihre „Travel Safety“-Prozesse stärker in die KI-gestützte Sicherheitslage integrieren können – etwa durch Regelwerke, die Advisory-Inhalte in interne Statusmodelle übersetzen (z. B. „erhöhte Vorsicht“ triggert strengere Zugriffsbedingungen). Gleichzeitig bleibt physische Resilienz zentral: Ersatzstandorte, Kommunikationsketten und Stand-by-Planung müssen zu IT-Entscheidungen passen. Wer diese Kopplung früh etabliert, reduziert nicht nur operative Unterbrechungen, sondern verbessert auch die Reaktionsgeschwindigkeit bei künftigen Sicherheitslagen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.




- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "USA erhöhen Reisewarnung für Nahost: Unternehmen brauchen Security-Resilienz" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "USA erhöhen Reisewarnung für Nahost: Unternehmen brauchen Security-Resilienz" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »USA erhöhen Reisewarnung für Nahost: Unternehmen brauchen Security-Resilienz« bei Google Deutschland suchen, bei Bing oder Google News!