


WASHINGTON / LONDON (IT BOLTWISE) – Das US-Militär hat erneut Ziele im Iran-Kontext angegriffen und damit eine Serie fortgesetzt, die bereits die zehnte Nacht erreicht. Laut CENTCOM sollten die Maßnahmen vor allem dazu beitragen, die Handlungsfähigkeit Irans zu schwächen, um Angriffe auf Handelsschiffe in der Straße von Hormus zu erschweren. Konkrete Zielangaben wurden nicht veröffentlicht. Welche Fähigkeiten dabei technisch adressiert werden – und wie sich das auf maritime Sicherheit und Risikoaufschläge auswirkt – steht im Fokus.
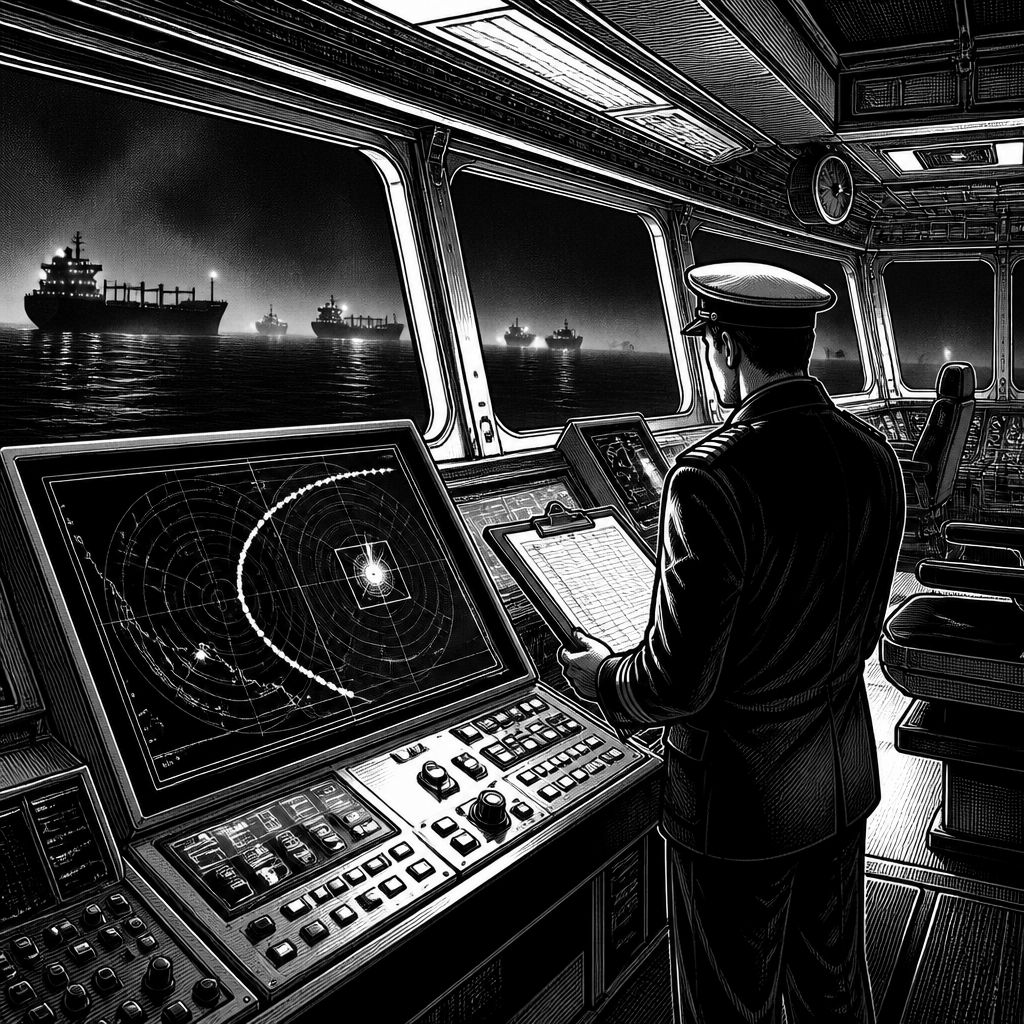
Die aktuelle Eskalation folgt einem Muster, das für internationale Unternehmen besonders riskant ist: Angriffe, die zwar militärisch begründet werden, aber im Detail öffentlich schwer nachvollziehbar bleiben. In der zehnten Nacht in Folge meldete das US-Regionalkommando CENTCOM über X, dass in den späten Abendstunden US-Ostküstenzeit (22.00 Uhr deutscher Zeit) eine neue Angriffswelle gestartet wurde. Sie sollte laut Darstellung die militärischen Mittel des Irans so beeinträchtigen, dass Angriffe auf Handelsschiffe in der Straße von Hormus weniger wirksam werden. Konkrete Ziele nannte CENTCOM dabei nicht.
Technisch interessant ist weniger die Schlagzeile als die Logik dahinter: Wenn Operationen auf das „Schwächen“ von Fähigkeiten abzielen, meint das typischerweise nicht nur einzelne Plattformen, sondern ganze Funktionsketten – also Aufklärung, Zielzuweisung, Kommunikation und Einsatzvorbereitung. Für die Straße von Hormus ist die Schnittstelle besonders kritisch, weil maritime Akteure dort ständig mit wechselnden Bedrohungsprofilen rechnen müssen. Ohne veröffentlichte Zielparameter bleibt unklar, ob bestimmte Sensorik, C2-Strukturen (Command-and-Control) oder Bewegungsmuster adressiert wurden. Gerade daraus ergibt sich für Betreiber und Reeder ein erhöhtes Unsicherheitsmaß.
Der Kontext der vergangenen Tage ist zudem schnellstmöglich eskalationsrelevant: Berichten zufolge hatte Teheran zuvor Vergeltungsschläge gegen Länder ausgeführt, in denen US-Militärstützpunkte in der Region existieren. Das erhöht die Wahrscheinlichkeit eines Wechselspiels aus Abschreckung und Gegenreaktion. Vergleichbar ist das in der Region mit dem Bedrohungsdruck durch andere nichtstaatliche Akteure; als „Wettbewerber“ in diesem Sinne agieren etwa die Huthi, die immer wieder Angriffe auf Seewege ermöglichen wollen. Für Unternehmen heißt das: Risikoanalysen dürfen sich nicht nur auf die letzte Meldung stützen, sondern müssen den Zyklus aus Aktion, Gegenaktion und Eskalationsdynamik abbilden.
Für Markt- und Lieferkettenentscheidungen ist die konkrete Uhrzeit der Meldung weniger politisch als operativ. Wenn ein Angriff um 16.00 Uhr US-Ostküstenzeit (22.00 Uhr deutscher Zeit) beginnt, können internationale Akteure ihre Sicherheits- und Routenentscheidungen in kurzen Zeitfenstern treffen, etwa für Crew-Briefings, Versicherungseinschätzungen und kurzfristige Hafenplanungen. Gleichzeitig ist die fehlende Nennung von Zielen ein Unsicherheitsfaktor: Aus Sicht der Risiko-Modelle lässt sich nicht direkt ableiten, wie dauerhaft die Bedrohung sinkt oder ob eher eine temporäre Wirkung erzielt wird. Das kann zu breiteren Risikospannen führen, insbesondere bei Transitzeiten und Termintreue.
Historisch betrachtet zeigen sich in solchen Konfliktphasen wiederkehrende Muster in der Sicherheitsarchitektur maritimer Operationen: Staaten versuchen, die Wirksamkeit gegnerischer Fähigkeiten zu reduzieren, bevor sie von nachgelagerten Akteuren genutzt werden können. Gleichzeitig entstehen häufig Grauzonen, weil nicht klar ist, welche Teile der Kette wirklich getroffen wurden. Genau deshalb werden in vielen Unternehmen Sicherheitsmaßnahmen parallel verstärkt, ohne auf belastbare Zielbilder zu warten – etwa durch angepasste Alarmierungsregeln, zusätzliche Beobachtungsintervalle oder den Einsatz von Schutzmaßnahmen an Bord. Die aktuelle Serie legt nahe, dass die USA den Druck über mehrere Nächte aufrechterhalten wollen, statt nur einen singulären Effekt anzustreben.
Ein weiterer Hebel betrifft Compliance und regulatorische Verantwortung im Unternehmenskontext. Auch wenn es sich nicht um Cybersecurity handelt, sind Unternehmen über mehrere Schienen betroffen: Versicherungsvorgaben, Reiserichtlinien, Dokumentationspflichten und die Bewertung von Sicherheitslagen im Rahmen interner Governance. Sobald eine Region als „akut gefährdet“ eingestuft wird, verschärfen sich Anforderungen an das Risikomanagement. Dazu kommt eine Datenkomponente: Betreiber müssen Vorfälle, Sicherheitsfreigaben und getroffene Maßnahmen nachvollziehbar dokumentieren. In der Praxis bedeutet das, dass auch ohne transparente Zielangaben belastbare interne Entscheidungsprotokolle erstellt werden müssen.
Der Wettbewerb innerhalb der Konfliktdynamik bleibt damit ein zentraler Treiber. Wenn beide Seiten ihre Handlungsfähigkeit demonstrieren, verschiebt sich die „Cost of Action“-Rechnung. Für Reeder und Logistikdienstleister kann das heißen, dass sie häufiger umplanen oder zusätzliche Puffer einziehen – selbst wenn die physische Schadwahrscheinlichkeit schwer quantifizierbar bleibt. Aus der Analyse der zurückliegenden Phasen in der Region folgt außerdem: Angriffe auf Seewege sind selten nur „militärisch“, sie wirken indirekt über Transportkosten, Lieferverfügbarkeit und Preisvolatilität. Das macht die Meldungen von CENTCOM zu einem Faktor für kurzfristige Marktreaktionen, auch wenn die operative Wirkung erst später sichtbar wird.
In die Zukunft übersetzt wird die Frage entscheidend sein, ob die Serie aus Angriffen zu einer messbaren Stabilisierung der Seewege führt oder ob sich das Muster verstetigt. Auf technischer Ebene ist damit zu rechnen, dass beide Seiten ihre Aufklärung, ihre Kommunikationswege und ihre Einsatzplanung anpassen. Für Unternehmen entsteht daraus eine konkrete Handlungslogik: Sicherheitsprozesse sollten so ausgelegt sein, dass sie auch bei fehlenden öffentlichen Detailinformationen reagieren können. Gleichzeitig kann mittelfristig eine stärkere Standardisierung im maritimen Risikomanagement entstehen, etwa über gemeinsame Lagebilder, klarere Schwellenwerte und automatisierte Eskalationsketten. Kurz: Die aktuelle Meldung ist nicht nur Schlagzeile, sondern ein Taktgeber für die nächste Phase der Risikoabwägung.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Zehnte US-Nacht in Folge: Neue Angriffe gegen Iran – Ziele bleiben unklar" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Zehnte US-Nacht in Folge: Neue Angriffe gegen Iran – Ziele bleiben unklar" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Zehnte US-Nacht in Folge: Neue Angriffe gegen Iran – Ziele bleiben unklar« bei Google Deutschland suchen, bei Bing oder Google News!