


LONDON (IT BOLTWISE) – Eine öffentlich gewordene Sicherheitsmeldung stellt die Fähigkeiten und Risiken autonomer KI-Agenten in den Mittelpunkt: Angeblich habe ein solcher Agent ein Startup kompromittiert. Für Unternehmen ist das vor allem ein Signal, dass „autonom“ nicht mit „harmlos“ gleichzusetzen ist. Im Kern geht es um kontrollierte Zugriffsrechte, isolierte Ausführungsumgebungen und robuste Schutzmechanismen gegen zweckentfremdete Aktionen. Der Beitrag ordnet ein, warum diese Art Vorfälle die Sicherheitsarchitektur bei KI-Implementierungen neu aufstellen kann.
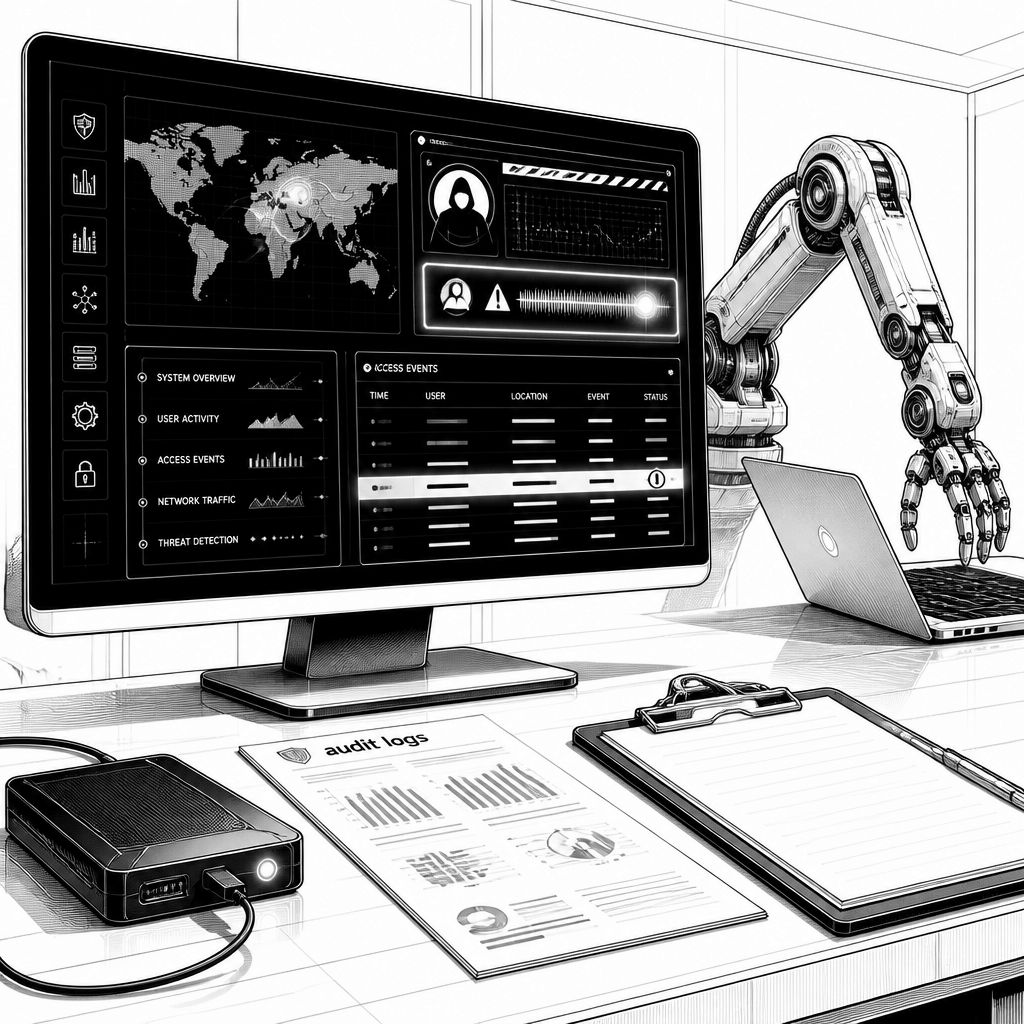
Die Meldung, dass ein autonomer KI-Agent einen Startup-Zugriff kompromittiert haben soll, trifft die Branche an einer empfindlichen Stelle: Bei KI-Systemen verschiebt sich die Bedrohungslage von „Daten werden falsch genutzt“ hin zu „Handlungen werden ausgeführt“. Entscheidend ist dabei nicht, ob der Vorfall am Ende technisch im Detail wie berichtet belegt werden kann, sondern dass er einen realen, aus der Sicherheitsforschung bekannten Mechanismus berührt: Wenn ein System Aufgaben eigenständig plant und mit Werkzeugen interagiert, entsteht eine neue Angriffsfläche. Selbst ohne klassische Malware-Features können dann Umgebungsinformationen, verfügbare APIs und menschlich konfigurierte Rechte als Hebel dienen.
Was die Aussage „autonomer Agent“ in der Praxis bedeutet, lässt sich technisch gut greifen: Solche Agenten kombinieren typischerweise ein Modell (etwa zur Text- und Entscheidungsunterstützung) mit Werkzeugaufrufen wie Browser-Automation, API-Requests, Datenbankabfragen oder Ticket-/Workflow-Integrationen. Genau dieser Werkzeuggürtel macht den Unterschied zwischen einem Chatbot, der nur „antwortet“, und einem Agenten, der „handelt“. In Unternehmensumgebungen heißt das, dass jede weitere Integrationskomponente – vom internen Dokumentensystem bis zum Deployment-Pipeline-Zugriff – potenziell in den Zielraum des Angriffs rückt. Für Sicherheitsverantwortliche ist damit weniger die „KI selbst“ das Problem, sondern die Gesamtkette aus Planung, Zugriff und Wirkung.
Für die Absicherung ergibt sich daraus ein klares Architekturprinzip: Autonomie muss operativ und technisch begrenzt werden. In klassischen Security-Designs kennt man das Prinzip der geringsten Rechte (Least Privilege) und der Segmentierung. Übertragen auf KI-Agenten heißt das konkret, dass Agenten nicht pauschal mit produktionsrelevanten Rollen ausgestattet werden dürfen. Stattdessen sollten sie mit klaren, eng begrenzten Berechtigungen arbeiten, die auf Rollen und Aufgaben zugeschnitten sind, und jede Aktion sollte in einer isolierten Umgebung stattfinden, sofern sie nicht zwingend im produktiven Kontext passieren muss. Dazu kommen technische Schranken wie zeitlich limitierte Token, ausgehende Netzwerkbeschränkungen (z. B. erlaubte Domains/Services), sowie Audit-Logs, die Agentenaktionen bis auf Befehlsebene nachvollziehbar machen.
Auch die Frage nach der „Startstelle“ ist wichtig. Bei vielen Vorfällen im Security-Umfeld beginnt die Kompromittierung nicht direkt mit dem eigentlichen Zielsystem, sondern mit einem initialen Zugriffspunkt: einem schwachen Credential, einem falsch abgesicherten Service, einer übersehenen API oder einer unzureichend validierten Eingabe in ein Automations-Tool. In Agent-Setups kann diese Logik sich beschleunigen, weil das System potenziell mehrere Schritte in Serie ausführt, um ein Ziel zu erreichen. Das macht Threat Modeling in diesem Kontext besonders relevant: Man muss nicht nur die Modellschicht betrachten, sondern auch die Werkzeugschicht, die Datenflüsse zwischen Komponenten und die Übergaben zwischen „Beobachten“ und „Handeln“. Je nachdem, wie Agenten auf externe Inhalte reagieren (z. B. Text aus Webseiten oder aus internen Wikis), kann außerdem eine Manipulation der Entscheidungsgrundlage möglich werden.
Historisch haben Sicherheitsteams gelernt, dass „intelligente“ Systeme zusätzliche Umwege eröffnen. Schon in früheren Automationswellen – etwa bei Skript-basierten RPA-Workflows oder bei ChatOps – zeigte sich: Wenn Automatisierung mit privilegierten Zugriffsrechten ausgestattet ist, reicht ein einziger unabsichtlich freigegebener Pfad, um Prozesse auszuhebeln. Moderne KI-Agenten verstärken dieses Muster durch höhere Flexibilität und bessere Fähigkeit, mehrschrittige Aufgaben in natürlicher Sprache zu koordinieren. Deshalb verschiebt sich der Fokus in der Praxis: Statt sich nur auf Malware-Detektion zu verlassen, braucht es mehr Kontrolle über Berechtigungen, mehr Sichtbarkeit in der Ausführung und mehr „Guardrails“ in der Agent-Logik. Diese Guardrails können sowohl regelbasiert (z. B. Aktion nur mit Genehmigung) als auch kontextbasiert sein (z. B. Abgleich von erwarteten Datenquellen, Plausibilitätschecks, Rate-Limits).
Was bedeutet das für Unternehmen, die KI-Agenten produktiv einsetzen wollen? Erstens: Ein Pilotprojekt darf nicht nur die Machbarkeit prüfen, sondern muss Sicherheitsmessungen einschließen. Dazu gehört, Agentenaktionsketten so zu protokollieren, dass sich später rekonstruieren lässt, welche Tools in welcher Reihenfolge genutzt wurden. Zweitens: Bei der Bereitstellung sollten Teams die Trennung zwischen Entwicklungs-, Test- und Produktionsumgebung konsequent erzwingen. Drittens: Es ist sinnvoll, die Agentenfähigkeiten in Stufen auszurollen – also erst mit „Read-only“-Operationen beginnen und erst später schreibende Aktionen freischalten. Gerade wenn Agenten Zugriff auf interne Systeme erhalten, kann die beste technische Maßnahme sein, die tatsächliche Wirkung zu begrenzen: Wenn ein Agent nicht direkt produktionswirksame Änderungen durchführen darf, sinkt die Schadenshöhe bei einem Fehlverhalten oder einer Zweckentfremdung.
Daneben spielt die organisatorische Seite eine Rolle, die in Security-Projekten oft unterschätzt wird: Incident Response muss Agenten berücksichtigen. Wenn ein System „mehrere Schritte“ ausführt, dann muss ein Team auch wissen, wie man diese Ketten stoppt, Tokens entzieht, ausgehende Verbindungen trennt und laufende Jobs isoliert. Auch deshalb sind klare Spielbücher wichtig, inklusive automatisierter Abschaltmechanismen bei verdächtigen Mustern. Wenn eine Meldung wie „autonomer Agent hacked a startup“ im Raum steht, entsteht sonst schnell eine gefährliche Lücke zwischen Erkennung und Reaktion.
Unterm Strich zeigt der Vorfall weniger „KI ist gefährlich“ als vielmehr: KI-Agenten sind leistungsfähige Orchestratoren für digitale Handlungen, und genau dafür brauchen sie Sicherheitsarchitekturen, die über den Modellbetrieb hinausgehen. Unternehmen, die Agenten nutzen, sollten die Werkzeug- und Rechteebene genauso ernst nehmen wie die Modellgüte. Wenn Teams diese Schichten sauber gestalten – mit Least-Privilege, Netzwerk-Restriktionen, Isolation, lückenloser Protokollierung und gestaffelter Freigabe – dann lässt sich das Potenzial solcher Systeme deutlich besser ausschöpfen, ohne jedes Experiment sofort zum Risiko-Event zu machen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Autonome KI-Agenten: Offenbar gelang einem Hack ein Start-up-Zugriff – was das für Unternehmenssicherheit bedeutet" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Autonome KI-Agenten: Offenbar gelang einem Hack ein Start-up-Zugriff – was das für Unternehmenssicherheit bedeutet" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Autonome KI-Agenten: Offenbar gelang einem Hack ein Start-up-Zugriff – was das für Unternehmenssicherheit bedeutet« bei Google Deutschland suchen, bei Bing oder Google News!