


LONDON (IT BOLTWISE) – Der Europäische Datenschutzausschuss (EDSA) hat eine einheitliche Meldevorlage für Datenschutzverletzungen veröffentlicht, die sich an Art. 33 DSGVO orientiert. Damit sollen Unternehmen in der EU Datenpannen künftig mit einer klaren, wiederverwendbaren Struktur melden können. Die Nutzung bleibt ausdrücklich freiwillig; wichtig ist vor allem die Vereinfachung bei wiederkehrenden Abstimmungs- und Rückfragezyklen. Gleichzeitig läuft noch bis zum 5. August 2026 eine öffentliche Konsultation, bevor das Instrument endgültig weiter geschärft wird.
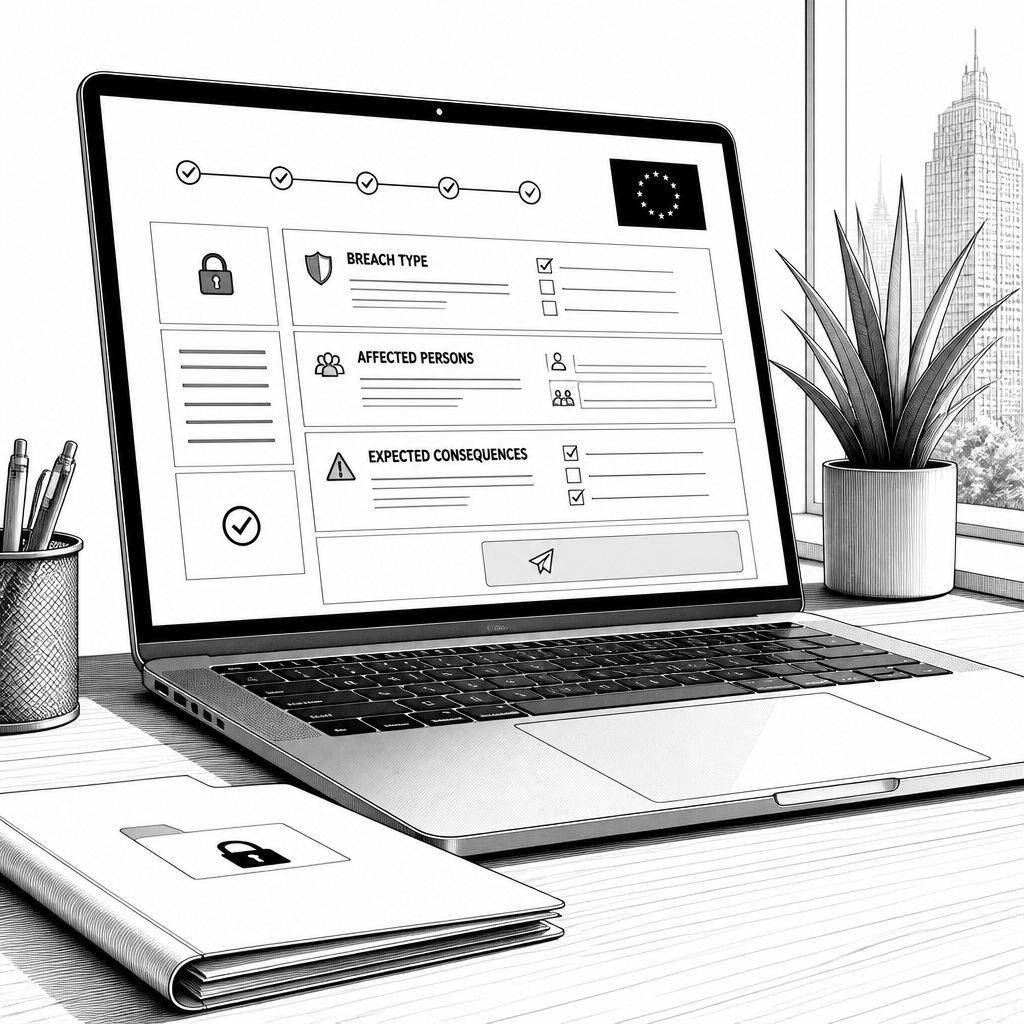
Der Europäische Datenschutzausschuss (EDSA) hat eine neue, einheitliche Vorlage zur Meldung von Datenschutzverletzungen zur Anwendung freigegeben. Sie greift die Vorgaben aus Art. 33 DSGVO auf und soll vor allem die operative Hürde senken, die bei Datenpannen bisher häufig aus unterschiedlichen Erwartungen nationaler Aufsichtsbehörden entstand. Gerade Organisationen, die in mehreren Mitgliedstaaten agieren, mussten ihre internen Abläufe und Formulierungen oft an verschiedene Meldewege anpassen. Die neue Vorlage setzt dagegen auf eine konsistente Struktur, damit Unternehmen die gesetzlich geforderten Informationen nachvollziehbar und zeitnah zusammenstellen können.
Im Kern geht es um die Frage, wie eine Meldung inhaltlich aufgebaut sein sollte, wenn personenbezogene Daten gefährdet wurden. Die Vorlage deckt die wesentlichen Punkte ab, die Art. 33 DSGVO verlangt: Dazu zählen die Beschreibung der Art der Verletzung, die Kategorien der betroffenen Personen sowie die voraussichtlichen Folgen des Vorfalls. Ergänzend sieht sie eine strukturierte Darstellung der Maßnahmen vor, die bereits ergriffen wurden oder vorgeschlagen sind, um die Störung zu beheben und mögliche negative Auswirkungen abzumildern. Für Compliance-Teams bedeutet das weniger „Leerseiten“ in der Audit-Vorbereitung, weil die typischen Antwortfelder bereits im Dokument verankert sind.
Technisch betrachtet ist eine standardisierte Meldevorlage vor allem dann wertvoll, wenn sie sich in vorhandene Incident-Response-Workflows einhängt. Datenpannen werden selten als isoliertes Ereignis gemeldet; sie sind Teil eines Prozesses aus Incident-Discovery, Risikoabschätzung, forensischer Klärung und Entscheidung über Benachrichtigungen. Indem die Vorlage die Art der Verletzung, die Betroffenenkategorien und die erwarteten Folgen in eine feste Reihenfolge bringt, reduziert sie die Gefahr, dass Informationen in E-Mails, Ticket-Kommentaren oder Protokollen „verteilt“ bleiben. Genau dort entsteht in der Praxis oft Nacharbeit: Wenn Angaben fehlen oder widersprüchlich sind, folgen Rückfragen, die wiederum Zeit kosten und den Druck auf die 72-Stunden-Logik aus Art. 33 DSGVO erhöhen.
Bemerkenswert ist außerdem, dass die Nutzung der neuen Vorlage laut EDSA nicht verpflichtend ist. Unternehmen behalten damit die Freiheit, weiterhin auf bewährte interne Prozesse oder auf spezifische nationale Formulare zurückzugreifen, sofern die Anforderungen des Art. 33 DSGVO inhaltlich vollständig erfüllt werden. Diese Freiwilligkeit adressiert zugleich einen realen Zielkonflikt: Einheitliche Standards sollen helfen, aber sie dürfen bestehende Governance-Strukturen nicht unnötig umwerfen. Aus Sicht der operativen Umsetzung ist das ein pragmatischer Ansatz, denn viele Unternehmen haben bereits Vorlagen für Risiko- und Folgenabschätzungen, die nur noch mit den passenden Art-33-Feldern „verdrahtet“ werden müssen.
Der Kontext reicht jedoch über die eigentliche Datenpannenmeldung hinaus. In vielen Organisationen scheitert Datenschutz-Compliance nicht daran, dass keine Maßnahme „irgendwie“ dokumentiert wird, sondern daran, dass die erforderliche Grundlage fehlt oder unvollständig ist – etwa bei der Dokumentation von Verarbeitungstätigkeiten nach Art. 30 DSGVO. Die Meldung nach Art. 33 ist dann nur so gut wie das Material, das Incident-Manager und Juristen aus ihren Beständen ziehen können. Die Vorlage wird in diesem Zusammenhang als Orientierung gesehen: Wer das standardisierte Format konsequent nutzt, minimiert laut Branchenargumentation das Risiko, wesentliche Detailinformationen zu übersehen und damit vermeidbare Rückfragen in Gang zu setzen.
Parallel zur Veröffentlichung läuft noch eine formelle Abstimmungs- und Konsultationsphase. Der EDSA hat dafür eine öffentliche Konsultation initiiert, in deren Rahmen Fachleute, Interessenvertreter und Unternehmen Feedback zum Entwurf geben und praktische Verbesserungsvorschläge einreichen können. Die Frist für diese Konsultation endet am 5. August 2026. Nach Auswertung der Stellungnahmen soll das Instrument gegebenenfalls weiter verfeinert werden, um es stärker an die Arbeitsrealität in Wirtschaft und Verwaltung anzupassen. Für Compliance-Abteilungen ist das ein klarer Hinweis, die Vorlage nicht „erst im Ernstfall“ zu testen, sondern bereits jetzt in die internen Notfallpläne zu integrieren.
Aus Unternehmenssicht lohnt sich dabei vor allem ein zweistufiger Fahrplan: Erstens sollte geprüft werden, welche internen Informationen im Incident-Response-Prozess ohnehin entstehen (z. B. technische Ursachenklassen, Umfang der betroffenen Datensätze, erste Risikoindikatoren). Zweitens sollte abgeleitet werden, wie diese Daten in die Felder der Vorlage übertragen werden, ohne dass separate Recherchen starten müssen. Das reduziert die Zeitspanne zwischen Vorfall-Erkenntnis und finaler Meldung und macht die Aussagequalität messbar konsistenter. Wenn am Ende ohnehin eine europaweit anerkannte Struktur genutzt wird, wird der Aufwand für Rechts- und Datenschutzabteilungen planbarer – und die Diskussion mit Aufsichtsbehörden lässt sich stärker auf Sachverhalte statt auf Formatfragen konzentrieren.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "EDSA veröffentlicht einheitliche DSGVO-Meldevorlage für Datenpannen nach Art. 33" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "EDSA veröffentlicht einheitliche DSGVO-Meldevorlage für Datenpannen nach Art. 33" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »EDSA veröffentlicht einheitliche DSGVO-Meldevorlage für Datenpannen nach Art. 33« bei Google Deutschland suchen, bei Bing oder Google News!