


LONDON (IT BOLTWISE) – Die US-amerikanische Satellitenindustrie ist für Wirtschaft und Verteidigung so eng verzahnt, dass Angriffe in Raum und Cyberspace beide Welten treffen. Der Beitrag von Christopher Rice argumentiert, dass auch kommerzielle Dienste wegen ihrer militärischen Nutzung zu attraktiven Zielsystemen werden. Besonders Cyberangriffe erscheinen für revisionistische Akteure attraktiv, weil sie skalierbar, schwer zuzuordnen und damit weniger eskalationsanfällig sein können. Als Gegenmodell fordert er mehr Befugnisse für die zivile Raumfahrt, sich aktiv gegen digitale Angriffe zu verteidigen.
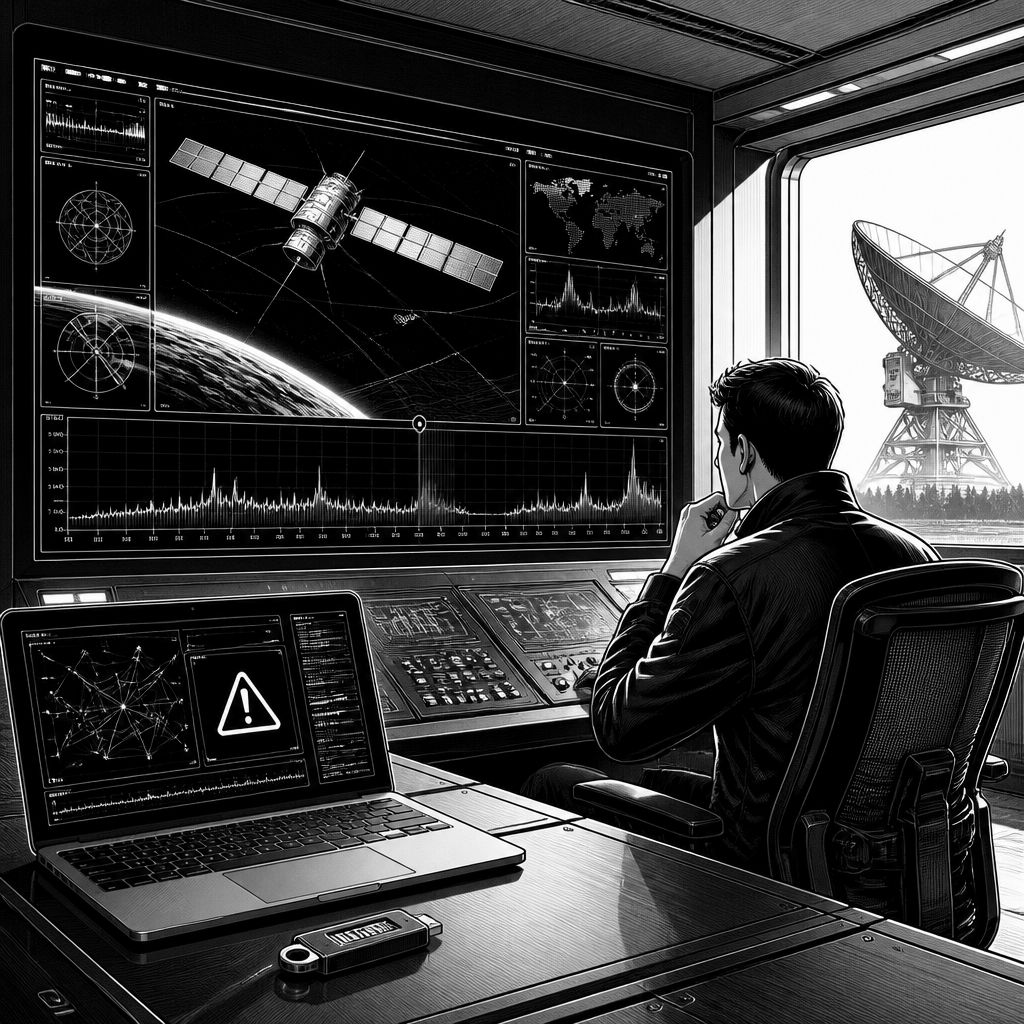
US-amerikanische Raumfahrt ist längst kein separates Ökosystem mehr. Satellitenkommunikation, Erdbeobachtung und Positionierung (PNT) prägen nicht nur das militärische Lagebild, sondern auch alltägliche Anwendungen wie Medienverteilung oder Verbraucher-Breitband. Genau diese Vermischung von zivilen und sicherheitsrelevanten Funktionen ist laut dem Beitrag „Space Cowboys and Cyber Pirates, Part I“ der zentrale Schwachpunkt: Wer im Weltraum operieren will, muss nicht nur staatliche Systeme treffen, sondern zwangsläufig auch kommerzielle Konstellationen – weil sie die gleiche technische „Sprache“ sprechen und in vielen Einsatzfällen identische Dienste liefern. Für Sicherheitsteams bedeutet das: Die klassische Trennung zwischen „Space Force“ auf der einen und „Industrie“ auf der anderen Seite funktioniert im Ernstfall operativ nicht sauber, selbst wenn sie organisatorisch existiert.
Die wirtschaftliche Dimension macht die Dringlichkeit zusätzlich greifbar. Der Text verweist auf den Commercial-Space-Ansatz als strategisches Asset: Laut Angaben, die sich auf öffentlich zitierte Quellen stützen, lag das Volumen der US-amerikanischen kommerziellen Raumfahrt 2016 bei 158 Milliarden US-Dollar und schuf mehr als zwei Millionen Arbeitsplätze. Gleichzeitig zeigt das Wachstum bei Starts, wie schnell Abhängigkeiten entstehen können: von einem kommerziellen Start im Jahr 2011 auf 48 Starts im Jahr 2021. In der Praxis entstehen dadurch „Hybrid-Architekturen“, in denen staatliche Beschaffer und private Anbieter wie Satellitenbetreiber, Dienstleister und Ground-Equipment-Anbieter zusammenarbeiten. Technisch relevant ist dabei weniger die Schlagwortebene als die Schnittstellenlogik: Typische Betriebsabläufe verbinden Satelliten, Bodenstationen, Telemetriepfade, Datenverarbeitung und Netzwerke, die wiederum oft über Cloud- und Rechenzentrumsinfrastruktur laufen. Wenn Angreifer diese Kette an einer Stelle stören, wirken Effekte auf mehrere Dienste zugleich – und die Folgen sind dann nicht nur militärisch, sondern auch kommerziell, weil Kunden- und Sicherheitslogik zusammenfallen.
Aus Angriffssicht wird der Befund damit plausibel, dass gegnerische Akteure die Verwundbarkeit gerade dort suchen, wo die Attribution schwierig ist. Der Beitrag ordnet ein, dass Informationsdominanz in chinesischen Konzepten nicht nur ökonomisch, sondern auch militärisch gedacht wird – und dass Raumfahrt dabei als Multiplikator für Informationsflüsse gilt. Diese Sicht führt zu einer ganzen Palette von Gegenmaßnahmen, die nicht nur „gegen“ Satelliten zielen, sondern die für Raumoperationen notwendigen Informations- und Sensorketten stören sollen. Genannt werden dabei neben kinetischen Fähigkeiten auch nicht-kinetische Methoden wie Jamming, Laser-Interaktionen sowie Cyberoperationen. Besonders betont wird, dass Cyberangriffe für viele revisionistische Strategien attraktiv sein können, weil sie zeitlich begrenzt wirken, sich reversibel zeigen und sich im Idealfall weniger klar als koordinierte Gewaltakte erkennen lassen. Für Betreiber bedeutet das: Selbst wenn ein Satellit physisch intakt bleibt, können Manipulationen an Software, Authentifizierung, Routing, Telemetrie oder Datenproduktionspipelines die Systemfunktion so stark degradieren, dass der wirtschaftliche Betrieb und das sicherheitsrelevante Monitoring simultan leiden.
Damit verschiebt sich die Diskussion weg von der Frage „Welche Waffe trifft den Satelliten?“ hin zu „Wie resilient ist die gesamte digitale Betriebsumgebung?“. Der Text stellt außerdem heraus, dass die US-Regierungsnachfrage einen erheblichen Anteil am globalen kommerziellen Markt ausmacht, was Abhängigkeiten in beide Richtungen verstärkt. Gleichzeitig zeigt die historische Entwicklung, warum diese Abhängigkeit nicht nur heute existiert, sondern systemisch gewachsen ist: Schwerlastraketen waren nach dem Challenger-Unglück in den 1980er-Jahren zunächst im Rückgang, später sprang ein Teil der Lücke durch neue kommerzielle Akteure und durch NASA-Investitionen an. Wenn staatliche Kapazitäten dann dauerhaft „über“ den kommerziellen Markt funktionieren, entsteht aus Cyberschutzsicht ein neues Problemfeld: Betreiber müssen Risiken managen, ohne dass die nötigen Verteidigungsmechanismen zwingend vollständig in ihrer Hand liegen. Genau an dieser Stelle argumentiert der Beitrag, dass restriktive Rahmenbedingungen die aktive Abwehr erschweren könnten – und er fordert ein modernes Pendant zum historischen Modell von „letters of marque and reprisal“, um zivile Akteure zur eigenständigen digitalen Verteidigung zu ermächtigen.
Für die technische Umsetzung heißt das nicht, dass man „mehr Angriffe“ professionalisieren sollte, sondern dass die Verteidigungsbefugnisse die Realität komplexer Liefer- und Betriebsstrukturen abbilden müssen. Ein moderner Ansatz würde im Kern darauf hinauslaufen, dass kommerzielle Betreiber im Rahmen ihres Betriebs souverän auf Anomalien reagieren dürfen: etwa durch schnelle Incident-Response auf Kommunikationspfaden, durch das eigenständige Abschalten oder Umleiten betroffener Workloads in Boden- und Rechenzentrumsumgebungen und durch klar geregelte Maßnahmen zur Wiederherstellung kritischer Datenflüsse. Besonders wichtig ist dabei die Messbarkeit von Wirkung: Wenn ein Cyberangriff nur temporär degradieren soll, muss auch die Verteidigung in dieser Größenordnung operieren, inklusive forensischer Evidenz, um Störungen von normalen Betriebszuständen zu unterscheiden. Gleichzeitig verweist der Beitrag darauf, dass bestehende nationale Politik zwar Cyberrisiko adressiert, aber offenbar nicht alle Lücken schließt; wer die Angriffsflächen reduzieren will, braucht damit auch organisatorische Hebel. In den USA werden diese Fragen ohnehin in strategischen Dokumenten adressiert, etwa in der Commercial Space Strategy der Space Force, die den Einfluss ziviler und sicherheitsnaher Bedarfe ausdrücklich als Teil des strategischen Rahmens beschreibt.
Wirtschaftlich und organisatorisch ist die Implikation eindeutig: Wer Space als Teil kritischer Infrastruktur betrachtet, kann den Cyberperimeter nicht nur als „IT-Thema“ behandeln. Der Beitrag beschreibt die Verteidigung als Kosten-Nutzen-Frage und versucht, den Balanceakt zu lösen, indem er private Akteure mit einem klaren Aufsichtsmodell in die Lage versetzt, aktiv gegen digitale Angriffe vorzugehen, statt nur passiv zu „melden“. Für Unternehmen heißt das, sich auf Betriebsrealitäten wie geteilte Kommunikationsnetze, wiederverwendete Datenverarbeitungsroutinen und gemeinsame Lieferketten einzustellen. Gleichzeitig lohnt ein Blick auf den Charakter der beschriebenen Gegnerfähigkeiten: Wenn nicht-kinetische Mittel reversibel wirken und Cyberoperationen schwerer zuordenbar sind, wird die Schutzstrategie stärker „detektivisch“ und weniger ausschließlich „abschirmend“. Betreiber, die Telemetrie, Authentifizierung und Datenpipelines durchgehend instrumentieren, können nicht nur Schäden begrenzen, sondern auch schneller unterscheiden, ob eine Störung aus dem Orbit-Segment, dem Bodenbetrieb oder dem Netzwerktransport stammt.
Unterm Strich liefert der Text eine techniknahe Sicherheitslogik: Die US-Kommando- und Dienstleistungsfähigkeit im Weltraum hängt an kommerziellen Ketten, und genau dort entstehen neue Chancen für Angreifer, insbesondere über Cyber. Die Diskussion um mehr Befugnisse für zivile Verteidigung bleibt im Beitrag als Konzept auf einer Meta-Ebene, doch die technische Richtung ist klar erkennbar: Ohne ein Rechtemodell, das schnelle Gegenmaßnahmen erlaubt, bleibt Resilienz nur ein Zielbild. In der nächsten Ausbaustufe – die der Autor für Part II ankündigt – dürfte entscheidend sein, wie ein solcher Rahmen konkret in Prozesse übersetzt wird: Welche Rollen übernehmen Betreiber, welche Governance liegt bei staatlichen Stellen, und wie wird die Wirksamkeit im Betrieb verifiziert, ohne dass Sicherheitsmaßnahmen im Ausnahmefall zu lange dauern.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Sicherheitslücke Space: Warum US kommerzielle Satelliten jetzt KI-gestützte Cyberabwehr brauchen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Sicherheitslücke Space: Warum US kommerzielle Satelliten jetzt KI-gestützte Cyberabwehr brauchen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Sicherheitslücke Space: Warum US kommerzielle Satelliten jetzt KI-gestützte Cyberabwehr brauchen« bei Google Deutschland suchen, bei Bing oder Google News!