


GULF OF MEXICO / LONDON (IT BOLTWISE) – FBI und US-Küstenwache haben vergangene Woche zwei Richtung USA fahrende Öltanker im Golf von Mexiko an Bord genommen. Anlass waren Berichte, dass mindestens ein Schiffnetz gekapert und die Systeme für Navigation, Antrieb und Fracht kontrolliert worden sein sollen. Die Behörden erklären, es habe keine Meldungen zu Betriebsstörungen, physischer Gefahr oder Umwelteinwirkungen gegeben. Für Betreiber zeigt der Fall, wie eng Maritime IT, OT-Steuerung und digitale Logistik inzwischen miteinander verzahnt sind.
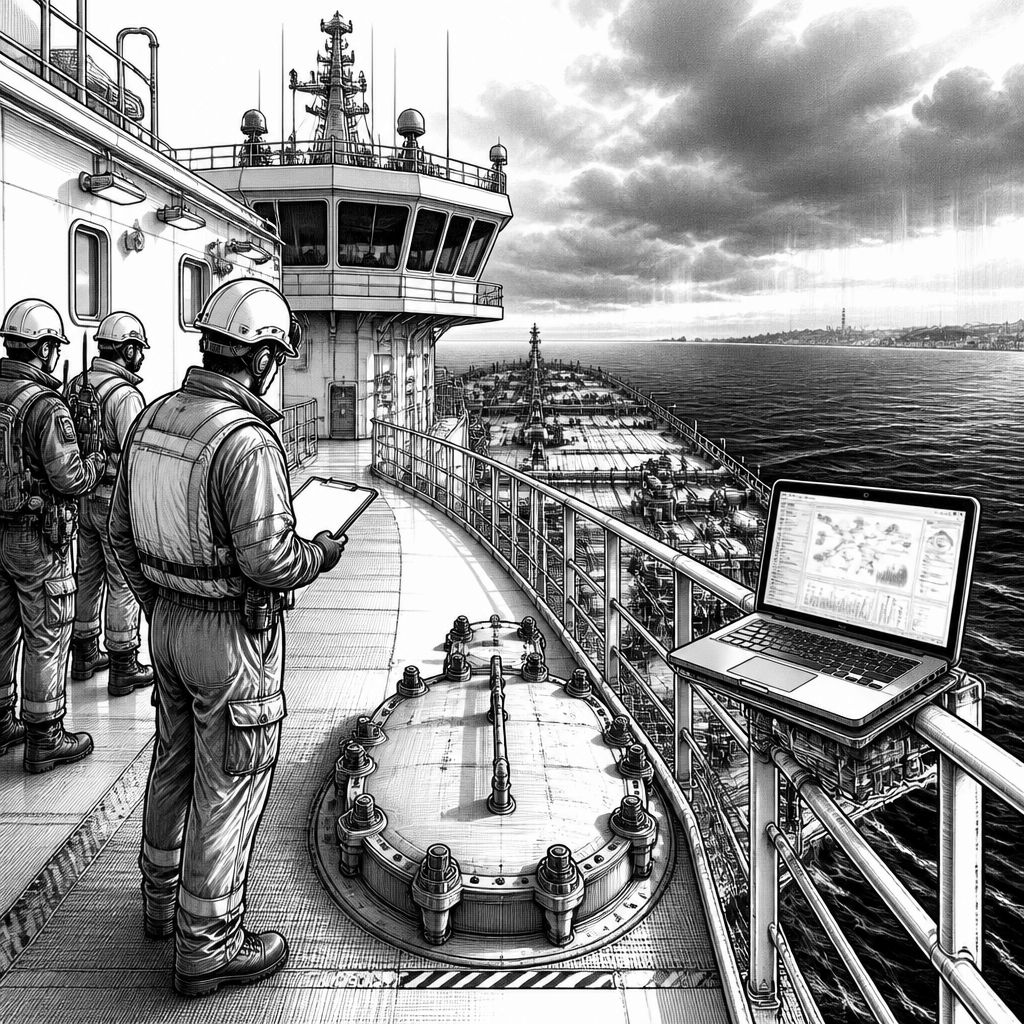
Die jüngste Maßnahme von FBI und US-Küstenwache wirkt zunächst wie ein Einzelfall maritimer Ermittlungsarbeit. In der praktischen Technikperspektive ist sie jedoch ein Warnsignal für die gesamte Seeschifffahrt: Sobald Angreifer Zugriff auf Netzsegmente bekommen, die eigentlich die Betriebsleittechnik (OT) stützen, reicht eine reine IT-Störung schnell bis in die Kernprozesse des Schiffsbetriebs. Laut den gemeinsamen Angaben der Behörden ging es konkret um zwei Richtung USA fahrende Öltanker, deren Netzwerke Berichten zufolge kompromittiert und in der Folge für Navigation, Propulsion (Antrieb) und das Handling von Fracht beeinflusst worden sein sollen.
Die Boarding-Aktionen fanden im Golf von Mexiko zwischen dem 21. und 24. August statt. Für Betreiber ist vor allem die zeitliche und organisatorische Dimension interessant: Die Behörden sprechen davon, dass auch der Kapitän, die Crew sowie das „On-shore“-Personal des Reeders kooperierten. Das unterstreicht, dass Maritime Cybersecurity selten nur auf dem Schiff entschieden wird, sondern über Schnittstellen in Reederei-Backoffices, Zuständigkeitsgrenzen und Kommunikationswege hineinreicht. Zusätzlich veröffentlichten die Küstenwache und das FBI Fotos von Mitarbeitenden und Agenten, die an Bord gingen; auch diese Details zeigen, dass die Ermittlungen nicht nur auf Fernanalyse setzen, sondern das Systemumfeld vor Ort prüfen.
Technisch lässt sich der Vorfall vor dem Hintergrund typischer Tanker-Architekturen einordnen. Öltanker haben komplexe Netzwerke, die sich über das ganze Schiff ziehen, um Navigation, die Organisation der Ladung sowie den reibungslosen Betrieb in einem Umfeld mit hoher Infrastrukturabhängigkeit zu unterstützen. Gerade diese Verknüpfung erzeugt Angriffsflächen: Wenn IT-Services und OT-Funktionen nicht sauber getrennt sind oder wenn Netzwerkbrücken zwischen den Zonen entstehen, kann ein kompromittierter Dienst plötzlich Reichweite gewinnen. In der Berichterstattung wird zudem erwähnt, dass bei einem der betroffenen Schiffe die Angreifer bereits am 7. August unterwegs aktiv gewesen sein sollen und dabei unter anderem in Geschwindigkeits- und Kraftstoffsysteme eingegriffen haben sollen.
Damit rückt auch die Frage der Detektion und Beweissicherung in den Fokus. In dem Zusammenhang wird berichtet, dass die Kommunikation des Tankers länger als einen Tag ausgefallen sein soll und dass die Herkunft der Angriffe noch unklar ist. Gleichzeitig heißt es, dass die USA prüfen, ob ein Zusammenhang mit Iran besteht. Parallel dazu verwies die Berichterstattung auf einen größeren Kontext von Cyberangriffen in den Monaten zuvor und auf die Einschätzung, solche Taten seien in Teilen „opportunistisch“: Das deutet darauf hin, dass Täter nicht nur gezielt einzelne Organisationen treffen, sondern auch vorhandene Schwachstellen ausnutzen, wenn sich in Infrastrukturketten passende Lücken öffnen.
Für das Sicherheitsbild ist außerdem wichtig, was die Behörden zum Ausgang der Boarding-Episode sagen. In den gemeinsamen Angaben heißt es, dass es keine Berichte zu operativen Unterbrechungen, Instabilität des Schiffs, physischer Gefahr für die Crew oder Umweltfolgen gegeben habe. Diese Aussage entkoppelt aber nicht das Restrisiko: Dass ein Boarding ohne akute Auswirkungen endet, bedeutet nicht, dass die Systeme dauerhaft „sauber“ waren oder dass die Kompromittierung keine Spuren hinterlassen hat. Aus technischer Sicht bleibt die zentrale Frage, ob die Netzsegmente während des Vorfalls nur überwacht oder tatsächlich gesteuert wurden – und ob es Persistenz gab, die bei späteren Fahrten erneut aktiviert werden könnte.
Für Reedereien, Betreiber von Flotten und deren Zulieferer ergibt sich daraus ein sehr konkreter Handlungsdruck. Maritime IT-Teams müssen ihre Segmentierung gegen laterale Bewegung ernst nehmen, insbesondere zwischen Instandhaltungssystemen, Administrationszugängen und OT-nahem Betrieb. Daneben gewinnt die Fähigkeit an Bedeutung, schnell zwischen „Kommunikationsausfall“ als Nebenwirkung und „Kommunikationsausfall“ als Symptom eines aktiven Angriffs zu unterscheiden. Der Fall zeigt zudem, dass Incident Response im Seeverkehr eine Coordinated-Aktion ist: Von der On-Board-Seite über On-shore-Operations bis hin zu Behörden ist die Kette der Zuständigkeiten entscheidend, damit sich Belege sichern und Risiken für Schiff, Crew und Umgebung beherrschen lassen.
Abschließend bleibt die Ermittlungsseite offen, insbesondere zur Frage, wer hinter den Zugriffen steckt. Solange die Ursachenermittlung nicht abgeschlossen ist, sollte die Sicherheitsplanung nicht vom Täterprofil, sondern von der Angriffswirkung ausgehen: Welche Systeme lassen sich aus einem kompromittierten Netzsegment erreichen? Welche Anzeichen würden im Betrieb früh auffallen – etwa an Protokollen, Gateways oder an der zeitlichen Korrelation von Funkstörungen mit Veränderungen an Betriebsparametern? Genau diese Parameter entscheiden darüber, ob zukünftige Angriffe nur als „Störung“ erscheinen oder ob sie in die Regelkette des Schiffsbetriebs durchschlagen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "FBI und US-Küstenwache prüfen Angriffe auf Öltanker-Netze an der US-Küste" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "FBI und US-Küstenwache prüfen Angriffe auf Öltanker-Netze an der US-Küste" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »FBI und US-Küstenwache prüfen Angriffe auf Öltanker-Netze an der US-Küste« bei Google Deutschland suchen, bei Bing oder Google News!