


P.E.I. / LONDON (IT BOLTWISE) – Eine Frau aus Prince Edward Island verlor 9.800 US-Dollar in einem Krypto-Scam, nachdem ein Anrufer sich als TD-Mitarbeiter ausgab. Sie sagt, sie habe online die angezeigte Telefonnummer auf der Bankseite wiedergefunden und deshalb dem Anruf vertraut. Die Bank lehnt eine Erstattung ab und verwies auf geprüfte Details und eine von der Kundin unterschriebene Verantwortungserklärung. Nun will die Betroffene eine Überprüfung über den federalen Banking-Ombudsmann anstoßen.
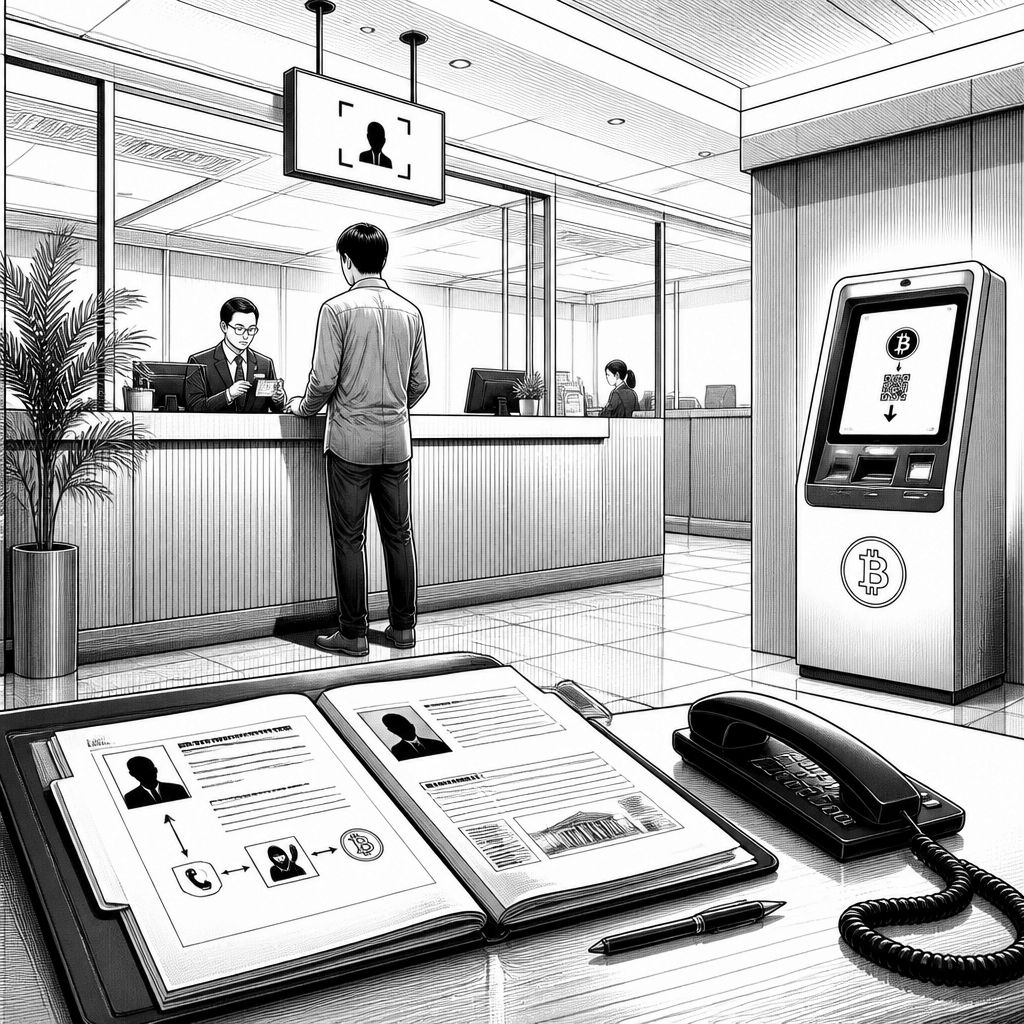
Der Fall klingt zunächst wie eine klassische Betrugsmasche am Telefon – wird im Detail aber zu einem Streit über Haftung, Prozesssicherheit und die Grenzen dessen, was Banken nach einem Finanzabfluss noch rückgängig machen können. Betroffen ist eine Frau aus Prince Edward Island (P.E.I.), die nach Angaben des Berichts insgesamt 9.800 US-Dollar verlor, nachdem sie auf einen Anrufer hereingefallen war, der sich als Teil der Betrugsprävention von TD ausgab. Die entscheidende Zäsur war nicht nur der Telefonanruf selbst, sondern die Kette aus Handlungen, die der Betrüger offenbar gezielt auslöste: Die Kundin sollte während des Gesprächs zum Schalter gehen, dort Geld abheben und anschließend über eine Bitcoin-Maschine einzahlen – mit dem Versprechen, dies diene einer Untersuchung zur „Sicherheit“.
Technisch betrachtet folgt die Masche einem Muster, das viele Krypto-Scams gemeinsam haben: Der Angreifer versucht, Zeitdruck aufzubauen und die Kontrolle über den Ablauf zu behalten. In der Schilderung begann das Ganze im März mit einem Anruf, der angeblich aus dem „Fraud prevention“-Umfeld der Bank kam. Die Frau blieb am Telefon, während sie an der Filiale Bargeld abholte und es anschließend in eine Krypto-Infrastruktur überführte, die für die Betrüger besonders attraktiv ist, weil Rückholmechanismen im Nachhinein schwerer werden. Dass sie sich zunächst „falsch“ fühlte, aber dennoch weiterhandelte, passt zur Psychologie solcher Angriffe: Selbst ein Zweifel führt unter Druck oft dazu, dass man nach externen Bestätigungen sucht – und genau dort setzt der Betrüger Hebel an.
Der zentrale Vertrauensanker war laut Bericht die Telefonnummer. Die Betroffene habe die Nummer, die der Scam-Anrufer verwendete, im Nachhinein online geprüft und dabei dieselbe Nummer auf einer Bankseite wiedergefunden. Für sie war das ein starkes Signal, dass der Kontakt nicht aus dem Nichts kommt. Aus Systemsicht zeigt das, wie fragil Authentifizierung über „sichtbare Metadaten“ sein kann: Eine Telefonnummer kann korrekt aussehen, obwohl das eigentliche Gespräch von Dritten initiiert wird. Dass die Betrügerin/der Betrüger in dem Moment dennoch Kontrolle über den weiteren Prozess gewinnt, liegt auch daran, dass die nächsten Schritte im konkreten Zahlungsfluss stattfinden – also an der Filiale und an der Bitcoin-Maschine, wo aus Sicht der Bank die Handlung bereits „durchgeführt“ wird.
Die Bank weist die Erstattung ab. Laut Stellungnahme habe TD die Angelegenheit überprüft, der Kundin die Gründe erläutert und erklärt, man nehme Betrugsberichte sehr ernst. Gleichzeitig nennt die Bank typische Präventionshinweise: Kunden sollen keine unaufgeforderten Anrufe „einfach so“ vertrauen und nicht davon ausgehen, dass eine Telefonverbindung automatisch legitim ist. Außerdem betont TD, dass es keine Unterstützung bei Ermittlungen anfordern werde und keine Passwörter oder Einmalcodes verlangt – also genau jene Informationen, die Betrüger häufig für weitere Zugriffe nutzen. Im Kern wird der Konflikt jedoch über ein anderes Detail geführt: Über ein Formular, das die Kundin beim Auszahlprozess an einem Schalter unterschrieben hat, in dem Verantwortung auf Kundenseite übertragen wird, wenn eine Abhebung in eigener Entscheidung erfolgt und ohne Zwang oder Druck Dritter.
Damit verschiebt sich die Diskussion von der Frage „War der Anrufer eine Bank?“ hin zu „Wie wird im Moment der Transaktion dokumentiert, was als freie Willensentscheidung gilt?“. Die Betroffene meint, die Bank hätte trotz der von ihr unterzeichneten Erklärung mehr tun müssen – sie sagt sinngemäß, TD habe im Zuge der Untersuchung „nichts getan“, und sie plant eine Beschwerde bzw. Berufung über den federalen Banking-Ombudsmann. Aus Sicht von Unternehmen und IT-Verantwortlichen ist das auch ein Hinweis auf die notwendige Verzahnung von Fraud-Detection, Kundenkommunikation und Prozessdesign: Selbst wenn eine Bank Sicherheitsmechanismen hat (Monitoring, mehrschichtige Kontrollen, Aufklärung), können Fehlerketten entstehen, sobald Betrüger die Kundenhandlungen bis zur Auszahlung an Schaltern und Krypto-Einzahlungen steuern.
Der Fall berührt damit gleich mehrere Ebenen, die in Finanzorganisationen oft getrennt diskutiert werden: Betrugsschutz für die Authentifizierung am Telefon, die Gestaltung von Interaktionsprozessen in Filialen und die Frage, wie viel „korrigierende“ Eingriffsmöglichkeiten nach einer Transaktion realistisch sind. Für IT-Teams ist außerdem relevant, dass Social-Engineering-Angriffe nicht nur Daten kompromittieren, sondern Vertrauen in scheinbar konsistente Hinweise erzeugen. Wenn eine Telefonnummer formal korrekt wirkt, reicht eine rein oberflächliche Plausibilitätsprüfung nicht aus; dann sind zusätzliche Schritte nötig, etwa eine proaktive Rückbestätigung über bekannte Kontaktwege. Für die Betroffene bleibt der Kernfaktor finanziell: Sie beschreibt, dass die Summe für sie einen Teil der Altersvorsorge darstellt und sie den Verlust nicht „einfach so“ verkraften kann.
Wie der Ombudsmann oder ein weiteres Beschwerdeverfahren den Fall einordnet, ist im Bericht noch offen. Entscheidend wird dabei vermutlich sein, wie die Bank die Prüfung konkret begründet und wie stark das unterschriebene Dokument im jeweiligen Rahmen als Haftungsabgrenzung wirkt. Für die Branche ist das nicht nur ein Einzelfall, sondern ein Lehrstück: Krypto-ATM-Zahlungen und ähnliche schnelle Abflussrouten machen Rückabwicklungen besonders schwierig, wodurch Prävention vor der Transaktion – also in genau den Momenten, in denen Kunden unter Stress Entscheidungen treffen – noch wichtiger wird. In der Praxis heißt das: Je besser Banken den Kunden erklären, wie man echte Kontaktwege verifiziert, desto geringer ist die Angriffsfläche für Betrüger, die sich auf „Anschein von Legitimität“ verlassen.
Für Organisationen, die solche Szenarien absichern wollen, verschiebt sich der Fokus daher auf gut auditierbare Prozessketten: Welche Hinweise bekommen Kunden vor der Auszahlung, und wie konsistent werden sie durchgesetzt? Gibt es klare Regeln, die Filialmitarbeiter im Verdachtsfall zu zusätzlichen Prüfungen anleiten? Und wie lässt sich verhindern, dass ein formal richtiger Telefonnummern-Eindruck den eigentlichen Sicherheitscheck ersetzt? Der Ausgang der Beschwerde ist offen, doch der technische und organisatorische Kern ist bereits klar: Social Engineering ist in vielen Fällen weniger ein KI- oder Security-Problem, sondern ein Problem der sicheren Interaktion unter realen menschlichen Stressbedingungen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Bitcoin-Scam auf P.E.I.: Bank lehnt Erstattung von 9.800 US-Dollar ab" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Bitcoin-Scam auf P.E.I.: Bank lehnt Erstattung von 9.800 US-Dollar ab" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Bitcoin-Scam auf P.E.I.: Bank lehnt Erstattung von 9.800 US-Dollar ab« bei Google Deutschland suchen, bei Bing oder Google News!