


LONDON (IT BOLTWISE) – Anthropic-Modelle wie Mythos helfen offenbar nicht nur beim theoretischen Analysieren von Bugs, sondern finden auch Schwachstellen, die kurz danach in der Praxis ausgenutzt werden. Im Fall von Rejetto HTTP File Server (HFS) geht es um einen Authentifizierungs-Bypass, der bis zu Adminzugriff und Remote Code Execution führen kann. Erste Aktivitäten wurden nach Angaben von Sicherheitsforschern zunächst von einer IP-Adresse in China beobachtet, die US- und Japan-Targets angriff. Für betroffene Systeme wird ein Update auf HFS v3.2.1 oder neuer dringend empfohlen.
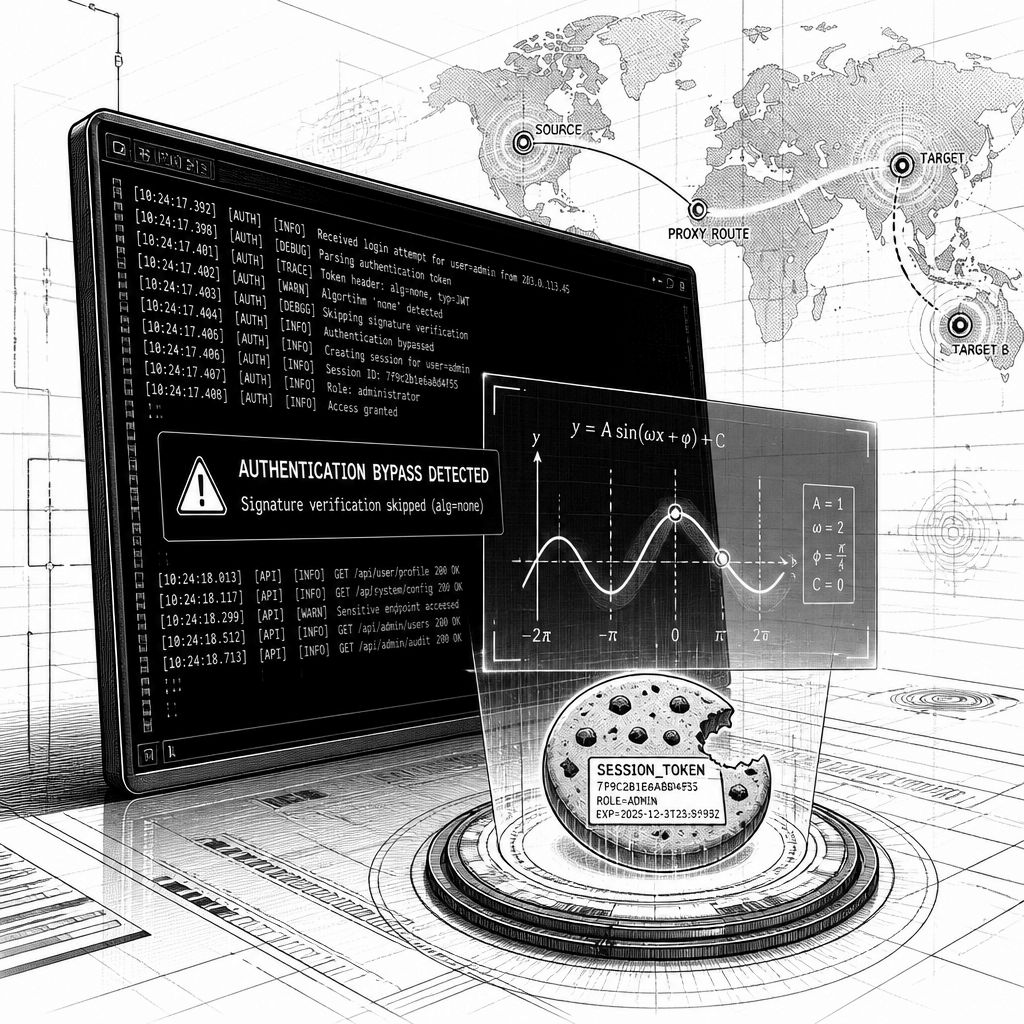
Die Sicherheitsforschung um Anthropics KI-Modelle bekommt gerade eine zusätzliche, unangenehm konkrete Komponente: Eine über Mythos aufgedeckte Schwachstelle im Rejetto HTTP File Server (HFS) wurde nach kurzer Zeit selbst zum Ziel von realen Ausnutzungsversuchen. Konkret geht es um CVE-2026-61500, einen kritischen Authentifizierungs-Bypass, der in der Kombination mit den betroffenen Mechanismen bis zu vollständigem Adminzugriff und Remote Code Execution führen kann. HFS ist ein Open-Source-Web-Dateiserver und tauchte bereits 2024 in einem Katalog für bekannte, bereits ausgenutzte Lücken auf; wer die Software produktiv einsetzt, muss daher nicht bei „Papier-Tiger“-Risiken anfangen, sondern direkt über Patch-Timing und Monitoring nachdenken.
Technisch spannend ist weniger nur der konkrete CVE, sondern wie er im Detail „entsteht“: HFS generiert einen Zufallswert via Math.random() und reicht diesen Wert an das Koa-Framework weiter, das als Node.js-Basis im Serverstack genutzt wird. Dort werden Session-Cookies mithilfe von keygrip signiert – und genau diese Signaturlogik macht den Kernangriffsweg plausibel. Wenn ein Angreifer den zugrunde liegenden Signierschlüssel aus dem zufällig generierten Material ableiten kann, lassen sich gültige Session-Cookies fälschen. Zach Hanley, der bei Horizon3 laut Quelle Mythos für die Schwachstellenanalyse eingesetzt hat, beschreibt den Ansatz dabei als Kette aus erkennbarer mathematischer Unsicherheit und einem Anwendungsleck: „We started detecting exploitation of CVE-2026-61500 in Rejetto HFS this evening“, so wird Patrick Garrity zitiert, der die frühen Ausnutzungsindikatoren seinem Monitoring zuschreibt.
Die entscheidende Weiche liegt in der Annahme über „secure“ Zufall: Für kryptografische Zwecke ist Math.random() typischerweise nur dann akzeptabel, wenn dahinter ein sicherer PRNG (Pseudo-Random Number Generator) steckt. Im konkreten Fall, so die Argumentation in der Quelle, nutzte die V8-Implementierung von Math.random() jedoch keinen kryptografisch sicheren Generator. Stattdessen basiert der relevante Mechanismus auf xorshift128+, dessen Ausgaben sich vollständig zurückrechnen lassen. Darüber hinaus machte die Anwendung mehr als nur „Pseudo-Zufall zu missbrauchen“: Es gab einen Codepfad, der die Roh-Ausgaben von Math.random() ausgab beziehungsweise verriet. Mythos habe demnach nicht isoliert „PRNG ist unsicher“ erkannt, sondern die Kette als Ganzes: erst das mathematische Rückrechnen der Ausgabe, dann das Rekonstruieren der internen Zustände, und schließlich die Umsetzbarkeit in Session-Fälschungen.
In diesem Kontext wird auch der Einsatz eines SMT-Solvers (Satisfiability Modulo Theories) greifbar: In der Quelle ist die Rede davon, dass Z3 – ein öffentlich verfügbarer Solver aus dem Umfeld von Microsoft – zur Wiederherstellung des Seeds genutzt werden könne. Hanley betont dabei laut Quelle, Horizon3 habe in der Praxis keine häufige Beobachtung gemacht, dass ein SMT-Tool genau auf diese Art bei einer realen kryptografischen Schwachstelle und Authentifizierungsumgehung eingesetzt wird. „What makes this impressive is that Mythos didn’t just flag the insecure PRNG in isolation – it simultaneously identified that the application leaked raw Math.random() outputs through a separate code path, recognized those two facts as a chain, and determined the leak produced exactly the observations needed to make state recovery feasible“, wird Hanley zitiert. Für Sicherheitsverantwortliche ist genau diese Kettenkompetenz der Punkt: Nicht jede KI erkennt automatisch Abhängigkeiten zwischen „kleinem“ Leck und dem Angriffsziel; hier wirkt es wie ein Modell, das mehrere Randbedingungen als zusammenhängendes System modelliert.
Der zeitliche Verlauf verschärft die Dringlichkeit. Laut dem Monitoring, das in der Quelle beschrieben wird, wurden zu Beginn Aktivitäten von einer IP-Adresse mit China-Zuordnung beobachtet, die verwundbare Systeme in den USA und in Japan angriff. Garrity nennt als Messwerte, dass bis zum folgenden Tag mehrere Treffer sichtbar wurden und dass einige davon von zwei IP-Adressen im selben US-Subnetz kamen (173.239.211[.]248 und 173.239.211[.]249). Beide Adressen werden als Proxy-Umgebung eingeordnet; damit passt das Muster zu einer klassischen Praxis: Angreifer nutzen häufig kompromittierte Systeme als Sprungbrett, um Herkunft und Infrastruktur zu verschleiern. Die Quelle stellt zudem eine Verbindung zu früheren Hinweisen auf proxybasierte Operationen her, bei denen Angreifer „strategisch und im großen Maßstab“ agieren.
Für die Branche ist das auch deshalb relevant, weil Mythos nicht isoliert betrachtet wird. Die Quelle ordnet den Status von Mythos und „Project Glasswing“ ein: Anthropic soll selecte Partnern Zugriff auf das Bug-Hunting-Modell geben, und Garrity führt eine fortlaufende Liste von CVEs an, die dem Programm zugeschrieben werden. Demnach seien in diesem Kontext bereits 286 CVEs aufgedeckt worden; gleichzeitig sei bis Donnerstag nur eine davon in freier Wildbahn ausgenutzt worden. Das Muster – schnelle Popularisierung nach dem Finden – gilt damit als realistische Betriebsannahme: Selbst wenn das Modell primär „Research“ liefert, landen Ergebnisse bei Angreifern oft schneller, als Patch-Zyklen technisch und organisatorisch abdecken können.
Praktisch bedeutet das: Wer Rejetto HFS nutzt, sollte die Empfehlung aus der Quelle ernst nehmen und sofort auf Version v3.2.1 oder neuer aktualisieren, die den Fix für CVE-2026-61500 sowie weitere Sicherheitsprobleme enthält. Darüber hinaus lohnt es sich, nicht nur nach CVE-Nennung zu patchen, sondern die Angriffsfläche generell zu überwachen: Session-Cookie-Validierung, anomal häufige Authentifizierungsversuche und Indikatoren für Remote-Code-Execution-Ketten sind typische Signale. Interessant ist in diesem Zusammenhang auch die Lernwirkung für die KI-gestützte Schwachstellenanalyse: Modelle wie Mythos zeigen, dass nicht allein „Code ist kaputt“ zählt, sondern das systematische Kombinieren von mathematischen Eigenschaften (Reversibilität von PRNG-Ausgaben), Implementierungsdetails (Math.random() in V8, Weitergabe an Koa) und Sicherheitsannahmen, die in der Praxis nicht eingehalten werden.
Auch wenn in der Quelle keine endgültigen strafrechtlichen Bewertungen genannt werden, bleibt die sicherheitstechnische Botschaft klar: Der Weg von einem PRNG-Fehlgriff zu Session-Fälschungen ist oft weniger abstrakt, als es auf dem Papier wirkt. Dass in der beschriebenen Kette sowohl die kryptografische Schwäche als auch die Datenabflusskante zusammenkommen, ist ein Qualitätsmerkmal der Analyse – und zugleich ein Warnsignal für Betreiber von Dateiservern und Web-Stacks, in denen „schnell implementierte“ Zufallswerte historisch häufig als Flicken enden. Für Teams, die KI-gestützte Security-Prozesse bewerten, liefert der Fall außerdem eine messbare Referenz: Sobald ein CVE als angriffsfähig gilt und in der Wildnis auftaucht, wird aus Modellspielerei innerhalb weniger Tage ein Patch- und Incident-Management-Thema.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Anthropic: Mythos fand eine aktiv ausgenutzte Schwachstelle in Rejetto HFS" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Anthropic: Mythos fand eine aktiv ausgenutzte Schwachstelle in Rejetto HFS" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Anthropic: Mythos fand eine aktiv ausgenutzte Schwachstelle in Rejetto HFS« bei Google Deutschland suchen, bei Bing oder Google News!