


LONDON (IT BOLTWISE) – Ein abgefangener E-Mail-Verkehr soll den Transfer von F-35-Komponenten nach China ermöglicht haben. Der Vorfall wirft laut Bericht sofort Fragen nach Verantwortlichkeit und Prozesssicherheit auf. Statt immer neuer Abstimmungsschleifen müsse der Sicherheitsmechanismus nachprüfbar greifen. Besonders kritisch sei, dass Bürokratie und unklare Haftung das Sicherheitsziel offenbar nicht erreicht haben.
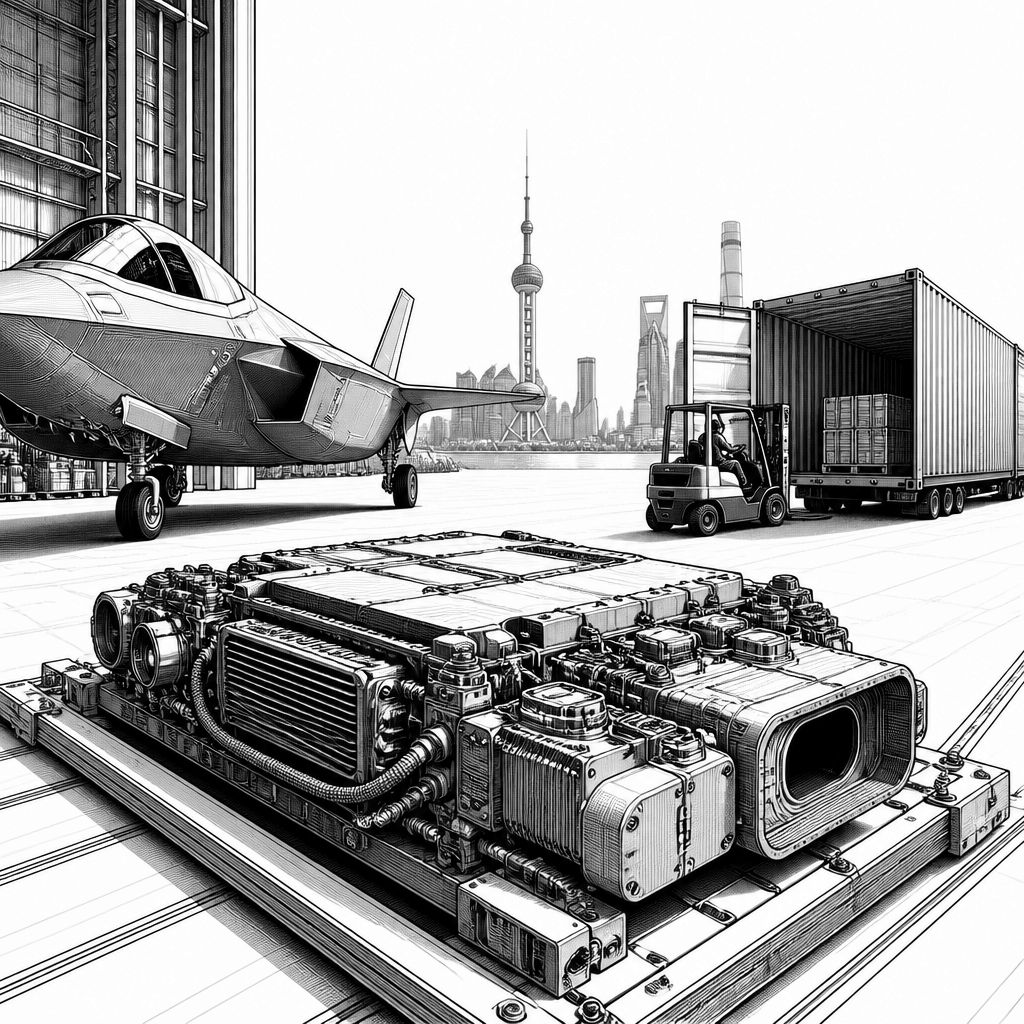
Ein abgefangener E-Mail-Verkehr als Ausgangspunkt klingt zunächst nach einer isolierten Cyber-Panne. Doch der Bericht stellt die eigentliche Schwachstelle anders dar: Wenn Informationen auf dem Kommunikationsweg gezielt für einen Transfer genutzt werden können, dann ist nicht nur der einzelne Posteingang das Problem, sondern das Zusammenspiel aus Beschaffungsprozess, Zugriffskontrollen und Freigabemechanismen. Genau diese Kette entscheidet darüber, ob Sicherheitsanforderungen vor dem Versand wirksam sind oder erst im Nachhinein als „Fehler“ behandelt werden. Für Organisationen in der Verteidigungs- und Hochsicherheitsbeschaffung ist das vor allem eine Frage nach Nachweisbarkeit: Welche Kontrollpunkte verhindern den Abfluss, und wer kann im Ernstfall belegen, dass sie gegriffen haben?
Technisch betrachtet beginnt die Risikoanalyse bei den Wegen der Kommunikation. E-Mails sind in vielen Unternehmen noch immer ein zentraler Ort, an dem Freigaben, Lieferanweisungen oder technische Spezifikationen abgestreift werden können. Wird ein solcher Kommunikationskanal kompromittiert, reicht das klassische Modell „nur im System ist es sicher“ nicht mehr aus. Dann müssen auch die Prozessschritte rund um die Nachricht betrachtet werden: Wer erstellt die Anfrage, wer bestätigt sie, und wie wird geprüft, ob die Inhalte zu einem autorisierten Auftrag gehören? Besonders problematisch ist, wenn die Weiterleitung oder Übersetzung von Informationen als administrative Tätigkeit gilt, ohne dass eine echte Validierung stattfindet. Aus Sicht der Informationssicherheit bedeutet das: Der Kontrollrahmen muss an der Schnittstelle zwischen Dokumentenfluss und physischen Lieferungen ansetzen.
Der Bericht beschreibt als Kernmuster eine Verantwortungsdiffusion durch Papierkram. Genau dieses Muster kennt die Praxis aus anderen Compliance- und Sicherheitsdomänen: Jeder Verfahrensschritt kann formal „abgehakt“ sein, während die Gesamtkette versagt. Wenn etwa mehrere Stellen zuständig sind – Einkauf, Logistik, Vertragsmanagement, IT-Sicherheit – dann ist die Gefahr groß, dass niemand am Ende die End-to-End-Verantwortung übernimmt. In der Supply-Chain-Security ist deshalb entscheidend, dass Prüfungen nicht nur dokumentiert, sondern technisch und organisatorisch so umgesetzt werden, dass sie den Versand tatsächlich blockieren können. Hier hilft auch ein engeres Zusammenspiel aus technischen Kontrollen (z. B. Anomalie-Erkennung im Kommunikationsverkehr) und klaren Governance-Regeln, wer im Fall einer Abweichung die Bremse zieht.
Mit Blick auf Markt- und Anreizkontexte wird die Kritik im Text deutlich: Wenn Talente und Kapital tendenziell dorthin wandern, wo Belastungen geringer sind, dann wird Sicherheit zu einem Wettbewerbsvorteil – oder zu einem Kostenpunkt, der im Worst Case „nachgelagert“ wird. Der Vorwurf richtet sich dabei weniger gegen einzelne Mitarbeitende, sondern gegen die Art, wie Beschaffung als System organisiert ist. Wird Sicherheit als bürokratischer Aufwand verstanden, entstehen schnell Umgehungsstrategien, weil die Prozesslast die operative Arbeit überdeckt. Dann wird aus Risikomanagement ein Formalismus, und genau der wirkt im Ereignisfall wie ein „Boss“: Man kann Genehmigungen einholen, ohne den eigentlichen Schaden zu verhindern. Für Entscheider heißt das, die Frage umzudrehen: Nicht „Haben wir Regeln?“, sondern „Greifen unsere Regeln zuverlässig im entscheidenden Moment?“
Der Bericht greift außerdem das Argument auf, dass der Steuerzahler doppelt belastet wird: einmal durch die Beschaffung der Komponenten, und danach durch die Kosten der Sicherheits- und Schadensbegrenzungsmaßnahmen. Diese Perspektive ist auch wirtschaftlich plausibel, weil ein Sicherheitsvorfall selten bei der Rückabwicklung endet. Dazu kommen typischerweise erhöhte Prüfzyklen, Revisions- und Forensikaufwände sowie mögliche Verzögerungen in Projekten. In der Praxis schlagen zudem „indirekte Kosten“ durch, etwa wenn Teams für eine Zeit nicht an der geplanten Weiterentwicklung arbeiten können, sondern mit Incident-Response, Nachweisführung und Audits beschäftigt sind. Für Organisationen ist das ein Management-Thema: Je länger die Unklarheit über Verantwortlichkeit und technische Ursachen bleibt, desto größer wird der Umfang der Folgekosten.
Gerade deshalb ist der Hinweis auf einen „einmaligen IT-Fehler“ im Bericht kritisch. E-Mail-Verkehr ist zwar ein IT-Thema, aber die Konsequenz hängt am Prozess: Freigaben, Lieferkette, Kontrolle von Berechtigungen und die Frage, ob das System Abweichungen wirklich stoppt. KI kann hier als ergänzender Baustein verstanden werden – nicht als Ersatz für Governance, sondern als Frühwarnschicht. Beispielsweise können KI-gestützte Anomaly-Detektoren helfen, untypische Kommunikationsmuster zu erkennen, etwa wenn Nachrichtenstruktur, Empfängerbeziehungen oder Zeitmuster nicht zu etablierten Arbeitsabläufen passen. Entscheidend ist jedoch, dass solche Modelle nicht nur „melden“, sondern eine definierte Handlung auslösen: zusätzliche Verifikation, Sperrung relevanter Vorgänge oder eine manuelle Freigabepflicht mit klaren Kriterien.
Für die weitere Einordnung bleibt offen, welche konkreten organisatorischen und technischen Mechanismen versagt haben und wie genau die abgefangten Informationen mit dem Lieferprozess verknüpft wurden. Der Bericht fordert jedenfalls, nicht bei der Schockwirkung stehenzubleiben, sondern Verantwortlichkeiten so zu klären, dass Sicherheitskontrollen im nächsten Durchlauf nachweislich wirksam sind. Für Unternehmen und Behörden bedeutet das konkret: End-to-End-Checks müssen so gestaltet sein, dass sie unabhängig von Zuständigkeitswechseln funktionieren, und sie müssen im Ernstfall eine klare Eskalations- und Sperrlogik besitzen. Wenn Beschaffungsprozesse Sicherheit nicht als kontinuierliche Durchsetzung behandeln, sondern als Ablage von Dokumenten, bleibt der gleiche Schwachpunkt in jeder nächsten Ausschreibung bestehen – selbst wenn der konkrete Angriffsweg anders aussieht.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Abgefangene E-Mail: Wie F-35-Komponenten trotz Kontrollen nach China gelangen konnten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Abgefangene E-Mail: Wie F-35-Komponenten trotz Kontrollen nach China gelangen konnten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Abgefangene E-Mail: Wie F-35-Komponenten trotz Kontrollen nach China gelangen konnten« bei Google Deutschland suchen, bei Bing oder Google News!