
TEXAS / LONDON (IT BOLTWISE) – Das US-Justizministerium warnt vor nordkoreanischen Hackern, die zunehmend in US-Unternehmen über amerikanische „Facilitators“ einschleusen. Laut Anklage und Durchsuchungen wurden über 180 Computer sichergestellt und in mehreren Dutzend Standorten in Texas „Laptop-Farmen“ genutzt. Die Ermittler ordnen die Strategie als Insider-Risiko ein, weil die Täter so als Beschäftigte auftreten und später Daten sowie geistiges Eigentum stehlen. Offen bleibt, welche konkreten Firmen betroffen sind und wie die Angriffe technisch im Detail in die Zielsysteme eingeschleust werden.
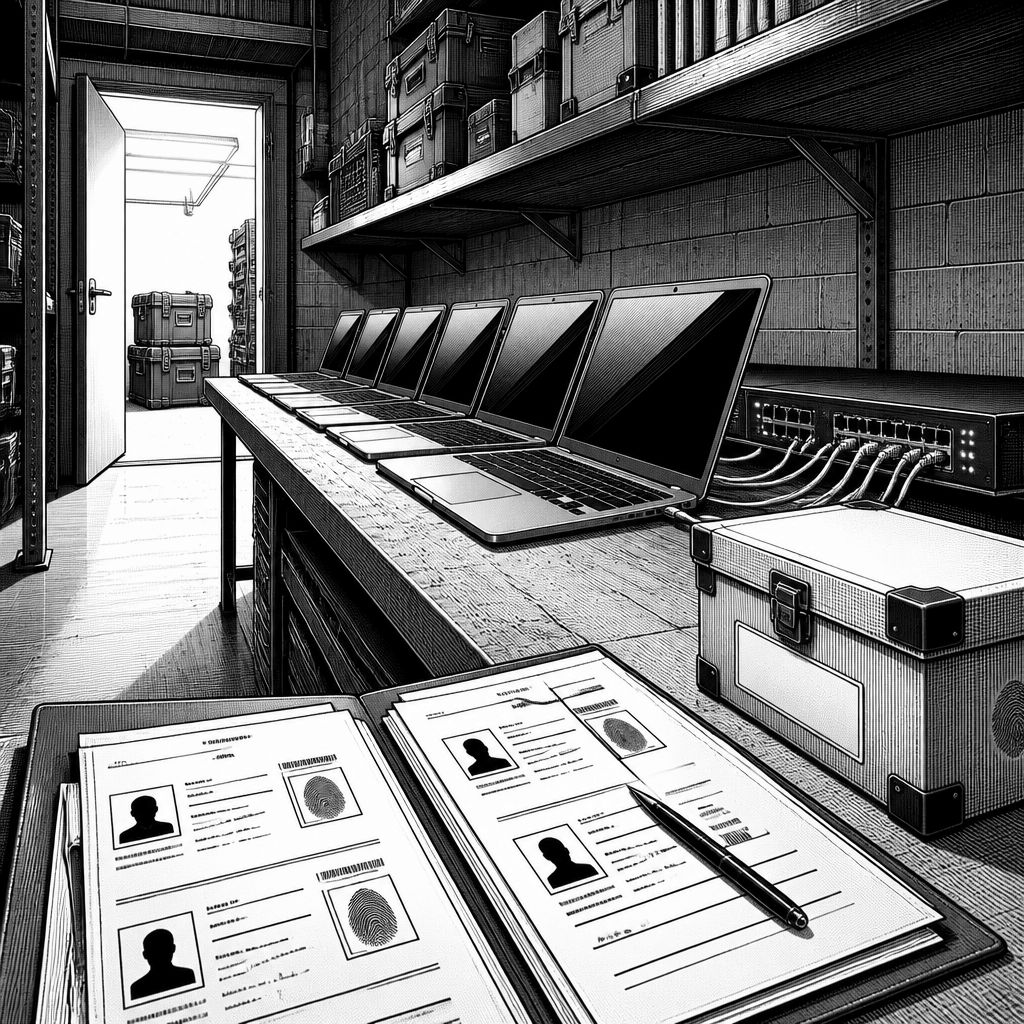
Das US-Justizministerium hat eine neue Phase der nordkoreanischen Cyberoperationen beschrieben, die weniger durch ausgefeilte Exploit-Ketten auffällt als durch eine konsequente Rekrutierungslinie in den USA. Im Zentrum steht dabei ein Vorgehen, bei dem nordkoreanisch gesteuerte „Remote-IT-Workers“ nicht nur selbst über Infrastruktur aus der Ferne agieren, sondern diese Arbeit über in den USA angeworbene Hilfspersonen (Facilitators) verbreitern. Dadurch entsteht ein Szenario, in dem sich die Angreifer teilweise dem unmittelbaren Zugriff durch klassische Erkennungsmechanismen entziehen, weil die operativen Schritte näher am Zielunternehmen stattfinden und damit auch stärker nach „normalen“ Aktivitäten in der Unternehmensumgebung aussehen können.
Technisch betrachtet setzt die Strategie auf physisch lokalisierte Rechnerflotten, die in der Anklage als „Laptop-Farms“ bezeichnet werden. Laut DOJ wurden über 180 Computer sichergestellt, die vermutlich in das Eigentum neuer, vermeintlicher Mitarbeiter übergegangen waren. Der entscheidende Punkt liegt dabei nicht nur in der Hardware selbst, sondern in der Abfolge: Die Täter sollen Computer, die amerikanische Unternehmen an neu eingestellte Personen auslieferten, anschließend als Sprungbrett genutzt haben, um von dort aus in die IT der Zielunternehmen einzudringen und sensible Daten abzugreifen. Die Ermittler verbinden die Maßnahme mit Durchsuchungen in über 40 „Laptop-Farms“ in Texas, die als von mindestens zwei amerikanischen Facilitators betrieben beschrieben werden.
Die Breite des Angriffs wird in der Mitteilung vor allem über die betroffenen Branchen und Regionen greifbar. Das DOJ spricht von mindestens 70 in den USA ansässigen Firmen, die infiltriert worden sein sollen. Namentlich wurden die Opfer zwar nicht genannt, doch die Einordnung umfasst unter anderem die Bereiche Healthcare, Cyber-Support, Retail, Communications sowie Manufacturing; außerdem wird ein geografischer Rahmen genannt, der neben Ohio weitere 16 Bundesstaaten einschließlich des District of Columbia abdeckt. Für die Risikoabschätzung ist das bedeutsam, weil solche Kategorien typischerweise viele Drittsysteme berühren, etwa für Patienten- oder Kundenkommunikation, Ticketing/Support-Prozesse, Lieferkettenlogik oder Kommunikations-Workflows, die wiederum unterschiedliche Angriffsflächen für Credential-Abuse, Datenexfiltration und Persistenz bieten.
Auch die Begründung, warum „Laptop-Farms“ in dieser Form als „vital“ eingestuft werden, liefert Kontext für die operative Ausgestaltung. Das wird durch Aussagen eines Sicherheitsunternehmens unterstützt, das bei der Untersuchung und der Störung nordkoreanischer Operationen geholfen haben soll. Dabei geht es vor allem um die Überbrückung praktischer Hürden: Wenn Angreifer nicht selbst physisch in den USA präsent sein können, werden lokale Endpunkte benötigt, um Zugriff aus der Ferne konsistent und mit möglichst geringer Auffälligkeit zu ermöglichen. Die Farmen dienen damit als lokaler Treiber für Aktivitäten, während die eigentliche Kontrolle aus dem Ausland erfolgt; gleichzeitig helfen sie dabei, finanzielle und rechtliche Risiken für Akteure vor Ort zu verlagern. Für Unternehmen bedeutet das: Auch scheinbar „unauffällige“ Endgeräte in einem Onboarding-Prozess können Teil einer größeren Angriffskette sein, wenn Identitäten und Rollen vorgelagert manipuliert wurden.
Verstärkt wird dieses Risiko laut Mitteilung durch den Recruiting-Mechanismus für Facilitators und die eingesetzten Tarnmethoden. Das DOJ beschreibt, dass nordkoreanische IT-Worker zunehmend amerikanische Rekrutierer nutzen, um gegen verbesserte Erkennungsmechanismen im privaten Sektor und gegen behördliche Maßnahmen besser bestehen zu können. In der Praxis soll das über realistisch wirkende E-Mail-Adressen, gespoofte Profile auf professionellen Plattformen wie LinkedIn sowie umfangreiche Online- und Social-Media-Präsenz erfolgen. Unterm Strich verschiebt sich damit das Problem teilweise von klassischen technischen Indikatoren hin zu Identitäts- und Prozesssicherheit: Wenn Zugänge über Beschäftigungsstatus und „stimmige“ Selbstdarstellungen aufgebaut werden, geraten HR- und IT-Prozesse stärker in den Fokus der Security-Architektur, etwa bei der Verifikation neuer Konten, der Plausibilitätsprüfung von Nutzerprofilen und der Absicherung von Zugriffswegen.
Inhaltlich ordnet die Meldung zudem ein weiteres Muster ein: Nach Angaben des FBI sollen „Tausende“ nordkoreanisch kontrollierter IT-Arbeitskräfte in westlichen Unternehmen tätig sein, was als erhebliches nationalstaatliches Risiko sowie als Bedrohung durch Insider-Aktivitäten bei geistigem Eigentum beschrieben wird. Gleichzeitig wird das Motiv über die Cyberkriminalität hinaus verankert: Das Schema wird als Teil von mehreren illegalen Erlössträngen dargestellt, darunter Angriffe auf Krypto-Börsen und auch auf Open-Source-Entwicklerprojekte, um sanktionierte Aktivitäten zu finanzieren. In diesem Rahmen heißt es, die angestrebten Erlöse lägen 2025 bei mindestens 2 Milliarden US-Dollar aus Krypto, und zugleich wird die aktuelle Welle mit rund 3 Millionen US-Dollar an gestohlenen Geldern in Verbindung gebracht. Experten verweisen in der Mitteilung darauf, dass sowohl die Zahl kompromittierter Firmen als auch das Ausmaß gestohlener Krypto-Assets vermutlich höher liegen dürfte als öffentlich berichtet.
Für die Praxis folgt daraus weniger ein einzelnes „Tool-Problem“ als eine Sicherheitsstrategie, die Identitäten, Endpunkte und Lieferprozesse zusammendenkt. Wenn Systeme über „Laptop-Farms“ und Employment- bzw. Onboarding-Ketten in Zielumgebungen gelangen, dann wird besonders wichtig, wie schnell verdächtige Anzeichen nach Kontoanlage, Geräteauslieferung und Rechteausweitung erkannt werden. Ebenso spielt die Segmentierung von Berechtigungen eine Rolle: Selbst wenn Angreifer zunächst Zugriff erhalten, sollten laterale Bewegungen und der Zugriff auf sensitive Daten durch harte Grenzen, Monitoring mit Verhaltenssignalen und eine strikte Kontrolle von Hochprivilegien erschwert werden. Darüber hinaus unterstreicht die erneute Welle, dass Ermittlungs- und Sicherheitsunternehmen weiterhin eng zusammenwirken müssen, um Muster in Identitätsarbeit und Infrastruktur aufzudecken, bevor aus kompromittierten Rollen langfristige Exfiltration und Erpressung wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "US-Justiz warnt: Nordkoreaner nutzen „Laptop-Farmen“ und Rekrutierung in den USA" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "US-Justiz warnt: Nordkoreaner nutzen „Laptop-Farmen“ und Rekrutierung in den USA" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »US-Justiz warnt: Nordkoreaner nutzen „Laptop-Farmen“ und Rekrutierung in den USA« bei Google Deutschland suchen, bei Bing oder Google News!