
KALIFORNIEN / LONDON (IT BOLTWISE) – US-Bundesbeamte haben elf Nicht-US-Bürger in einer Wahlbetrugsaktion in Kalifornien festgenommen. Die Festnahmen sollen zeigen, dass gezieltes, koordiniertes Vorgehen gegen Manipulationen in Wählerregistern funktioniert. Die Hinweise zielen zugleich auf die Frage, wie strikt Identitäts- und Berechtigungsprüfungen in Wahlprozessen durchgesetzt werden. Für IT- und Security-Teams ist damit weniger der Schlagzeilenmoment entscheidend, sondern die technische Anfälligkeit von Register- und Identitätsketten.
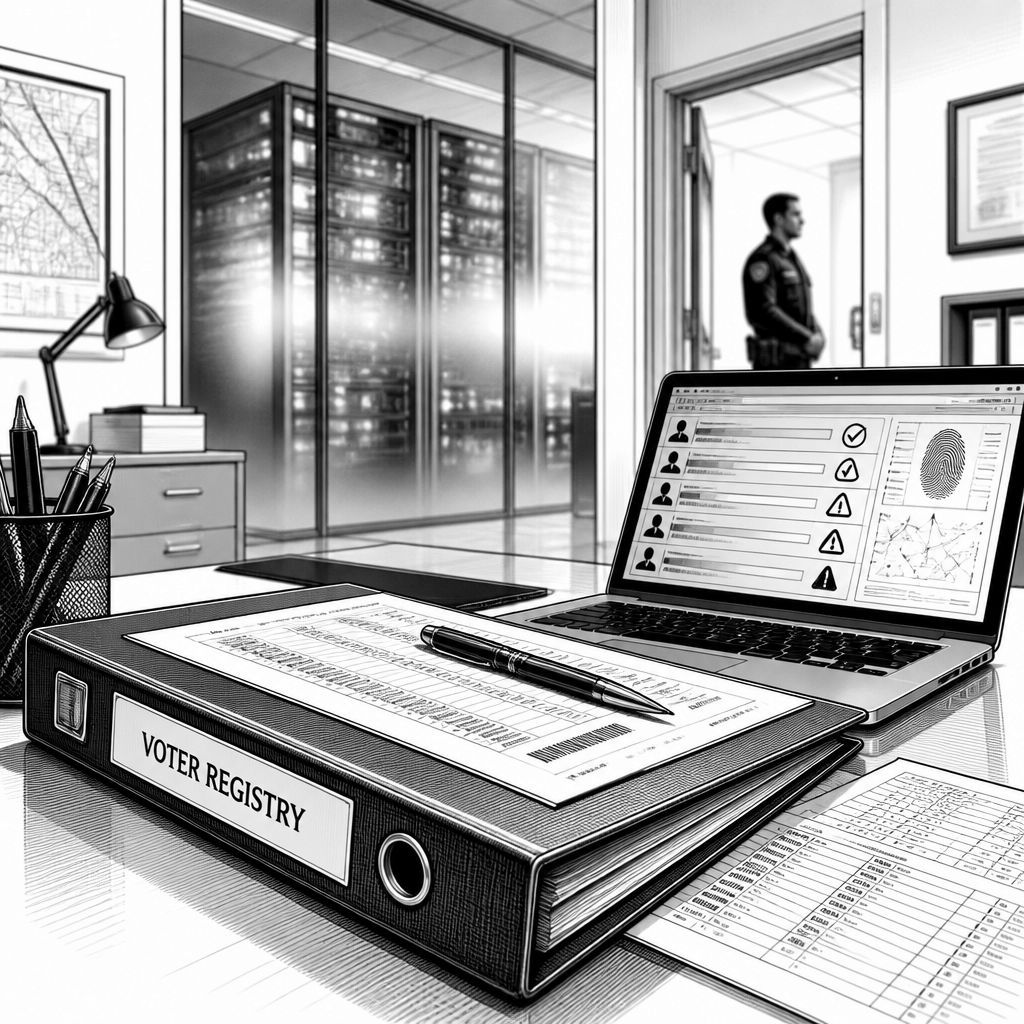
Die Verhaftungen von elf Nicht-US-Bürgern in Kalifornien werfen weniger die klassische Frage „Wer hat wann gewählt?“ auf, sondern eine technisch viel grundlegendere: Wie robust sind die Identitäts- und Berechtigungsketten in Wählerregistern? US-Bundesbeamte nehmen laut vorliegenden Angaben elf Nicht-US-Bürger wegen Wahlbetrugs fest, nachdem sie offenbar gezielt in einem konkreten Fallmuster vorgegangen sind. Für die Praxis der Wahl-IT ist das vor allem deshalb relevant, weil „Register-Sicherheit“ nicht an einem einzelnen System hängt, sondern an der Gesamtheit aus Datenerfassung, Datenabgleich, Prozessregeln und Verifikationslogik. Wenn Identität und Wahlberechtigung nicht konsistent geprüft werden, entstehen die Lücken, in die sowohl Fehler als auch Missbrauch passen.
Im Kern geht es dabei um technische Kontrollpunkte, die in vielen Wahlumgebungen zwar vorhanden sind, aber unterschiedlich streng angewendet werden. Wählerregister sind in der Regel datenbankgestützte Kernsysteme, die mehrere Quellen und Prozesse zusammenführen: Anträge, Statusänderungen, Identitätsdaten, Fristenlogik und die spätere Synchronisation für Wahltagsszenarien. Sobald eine Organisation in der Verarbeitung oder im Abgleich zwischen „wer ist die Person?“ und „ist die Person wahlberechtigt?“ zu großzügig ist, wird das System angreifbar. Die im Zusammenhang mit der Aktion in Kalifornien beschriebene Stoßrichtung – die Festnahmen „reißen die Maske“ eines offenen Grenzansatzes bei Wählerregistern ab – lässt sich technisch als Problem der Durchsetzung interpretieren: Nicht die Existenz von Feldern oder Workflows entscheidet, sondern ob die Regeln im Betrieb auch wirklich in jeder relevanten Entscheidungskante greifen.
Besonders aufschlussreich ist der Hinweis, dass sich die Aktionen auf eine „einzige koordinierte Aktion“ stützen und nicht auf ein langes, inkrementelles Abarbeiten. Genau das ist aus Security-Sicht ein entscheidender Unterschied: Eine verteilte Kontrollstrategie senkt zwar die Komplexität einzelner Schritte, erhöht aber häufig die Angriffsfläche durch Inkonsistenzen zwischen Teams, Schnittstellen und Systemversionen. Wenn Ermittler mit Blick auf ein Muster in mehreren Datenpunkten zusammenführen und dann zeitlich koordiniert handeln, entspricht das funktional einem „Incident-Response“-Ansatz – nur mit polizeilichem Ziel statt ausschließlich IT-Ziel. Dass laut den Angaben „elf Personen nun unter Anklage stehen“ und das restliche System als nächstes „dran sein“ soll, deutet darauf hin, dass es ein zusammenhängendes Daten- und Prozessmuster gibt. Für Wahltechnologie-Anbieter und Behörden heißt das: Modelle für Datenintegrität müssen nicht nur Bedrohungen erkennen, sondern auch Datenbeziehungen so abbilden, dass verdächtige Muster von der Oberfläche bis in die Tiefe verfolgbar sind.
Die eigentliche technische Lehre liegt in der Trennung zwischen Plausibilitätsprüfung und verbindlicher Berechtigungsentscheidung. Plausibilitätschecks können Auffälligkeiten markieren, etwa Unstimmigkeiten in Adress- oder Identitätsfeldern; verbindliche Entscheidungen erfordern aber eine eindeutige Referenz auf die zugrunde liegenden Regeln und deren harte Durchsetzung. In der Praxis bedeutet das häufig: Berechtigungslogik muss versioniert sein, Audit-Trails müssen nachvollziehbar bleiben und Abgleichprozesse müssen deterministisch sein, damit spätere Prüfungen nicht an unklaren Interpretationen scheitern. Historisch haben viele digitale Systeme genau an solchen Stellen Schwächen gezeigt: Nicht weil die Technik grundsätzlich „zu schwach“ war, sondern weil „Regeln“ in Dokumenten standen, während die Implementierung im Alltag von Ausnahmen und lokalen Zuständigkeiten geprägt wurde. Der Fall in Kalifornien wirkt daher wie ein Stresstest für organisatorische Sicherheitsannahmen – ein Punkt, der auch in anderen sicherheitskritischen Domänen wie Zugangssystemen oder Finanzprozessen immer wieder relevant ist.
Für den Markt der Wahl-IT und der Identity- und Datenqualitätsanbieter ist die Entwicklung zugleich ein Signal für Prioritäten. Wenn Wahlregister und die zugehörige Berechtigungsprüfung in den Fokus geraten, steigt der Bedarf an überprüfbaren Mechanismen: rollenbasierte Zugriffe, strenge Datenvalidierung vor dem Schreiben in produktive Systeme, und automatisierte Konsistenzprüfungen zwischen Quell- und Zielsystemen. Das betrifft nicht nur Software, sondern auch Datenpipeline-Design: Welche Ereignisse lösen eine Statusänderung aus, wie werden Korrekturen dokumentiert und wie wird verhindert, dass Zwischenzustände in die spätere Berechnung einfließen? Gerade bei Registern, die aus mehreren Datenquellen gespeist werden, sind Metriken wie Änderungsrate, Abweichungsvolumen und „time to reconcile“ oft wertvoller als generische Aussagen über „aktuelle Daten“. In einer solchen Landschaft werden Tools zur Überwachung von Datenveränderungen und zur Protokollierung der Regelanwendung zu einem realen Wettbewerbsvorteil.
Gleichzeitig bleibt die Frage nach der Wirkung auf betroffene Wähler und nach der politischen Dimension des Vollzugs offen. In der Darstellung wird argumentiert, dass jeder Nicht-US-Bürger, der eine Stimme abgibt, „die Stimme jedes Bürgers“ verwässere und dass die Kosten arbeitende Familien tragen würden, wenn illegale Stimmzettel in die Auszählung einfließen. Technisch übersetzt bedeutet das: Fehler oder Missbrauch in frühen Phasen können sich bis in die Auszählkette fortsetzen, wenn die Kontrollschichten nicht ausreichend robust sind. Genau deshalb sollten Behörden und Systembetreiber die Kontrollstrategie nicht nur als rechtliche oder organisatorische Aufgabe betrachten, sondern als Sicherheitsarchitektur mit überprüfbaren Eigenschaften. Für IT-Verantwortliche ist die nächste Konsequenz meist klar: Eine saubere Daten- und Regelarchitektur mit klaren Audit-Prozessen, regelmäßigen Abgleichtests und einer durchgängigen, nachvollziehbaren Berechtigungsentscheidung reduziert die Wahrscheinlichkeit, dass sich „offene“ oder zu großzügig interpretierte Ansätze als Schwachstelle in der Praxis herausstellen.
Was sich daraus ableiten lässt, betrifft auch den Umgang mit Koordination und Nachverfolgung. Wenn US-Bundesbeamte in einem konkreten Fall so vorgehen, dass mehrere Personen zeitlich zusammenhängend betroffen sind, sollte die technische Gegenrichtung nicht nur aus „mehr Daten“ bestehen, sondern aus besserer Nachvollziehbarkeit: Welche Abweichungen wurden wann erkannt, welche Systemevents triggerten welche Prüflogik und wie schnell lässt sich ein Verdacht durch mehrere Ebenen durchziehen? Für die Zukunft ist das vor allem deshalb wichtig, weil Wahlprozesse saisonal und organisatorisch stark belastet sind. Systeme, die außerhalb der Hochphasen nur eingeschränkt validiert werden, können gerade in kritischen Zeitfenstern besonders anfällig sein. Die Verhaftungen aus Kalifornien liefern damit einen konkreten Anlass, Berechtigungslogik und Registerabgleich als End-to-End-System zu prüfen – vom Antrag über die Registerdaten bis hin zur Auszählvorbereitung.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Wahlbetrug in Kalifornien: Identitäts- und Register-Sicherheit rückt in den Fokus" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Wahlbetrug in Kalifornien: Identitäts- und Register-Sicherheit rückt in den Fokus" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Wahlbetrug in Kalifornien: Identitäts- und Register-Sicherheit rückt in den Fokus« bei Google Deutschland suchen, bei Bing oder Google News!