
LONDON (IT BOLTWISE) – Der Cybersicherheitsunternehmer Wui Foo sieht im KI-getriebenen Bedrohungsumfeld keinen Grund für mehr Bürokratie. KI-Tools senken für Angreifer die Einstiegshürden, während sie für Verteidiger zusätzliche Komplexität erzeugen. Seine Gegenstrategie setzt auf kontinuierliches Testing, schnelles Patchen und Zero-Trust-Architektur als operativen Alltag. Für Unternehmen wird damit Sicherheit zu einer planbaren Betriebsausgabe statt zu einem jährlichen Prüfprojekt.
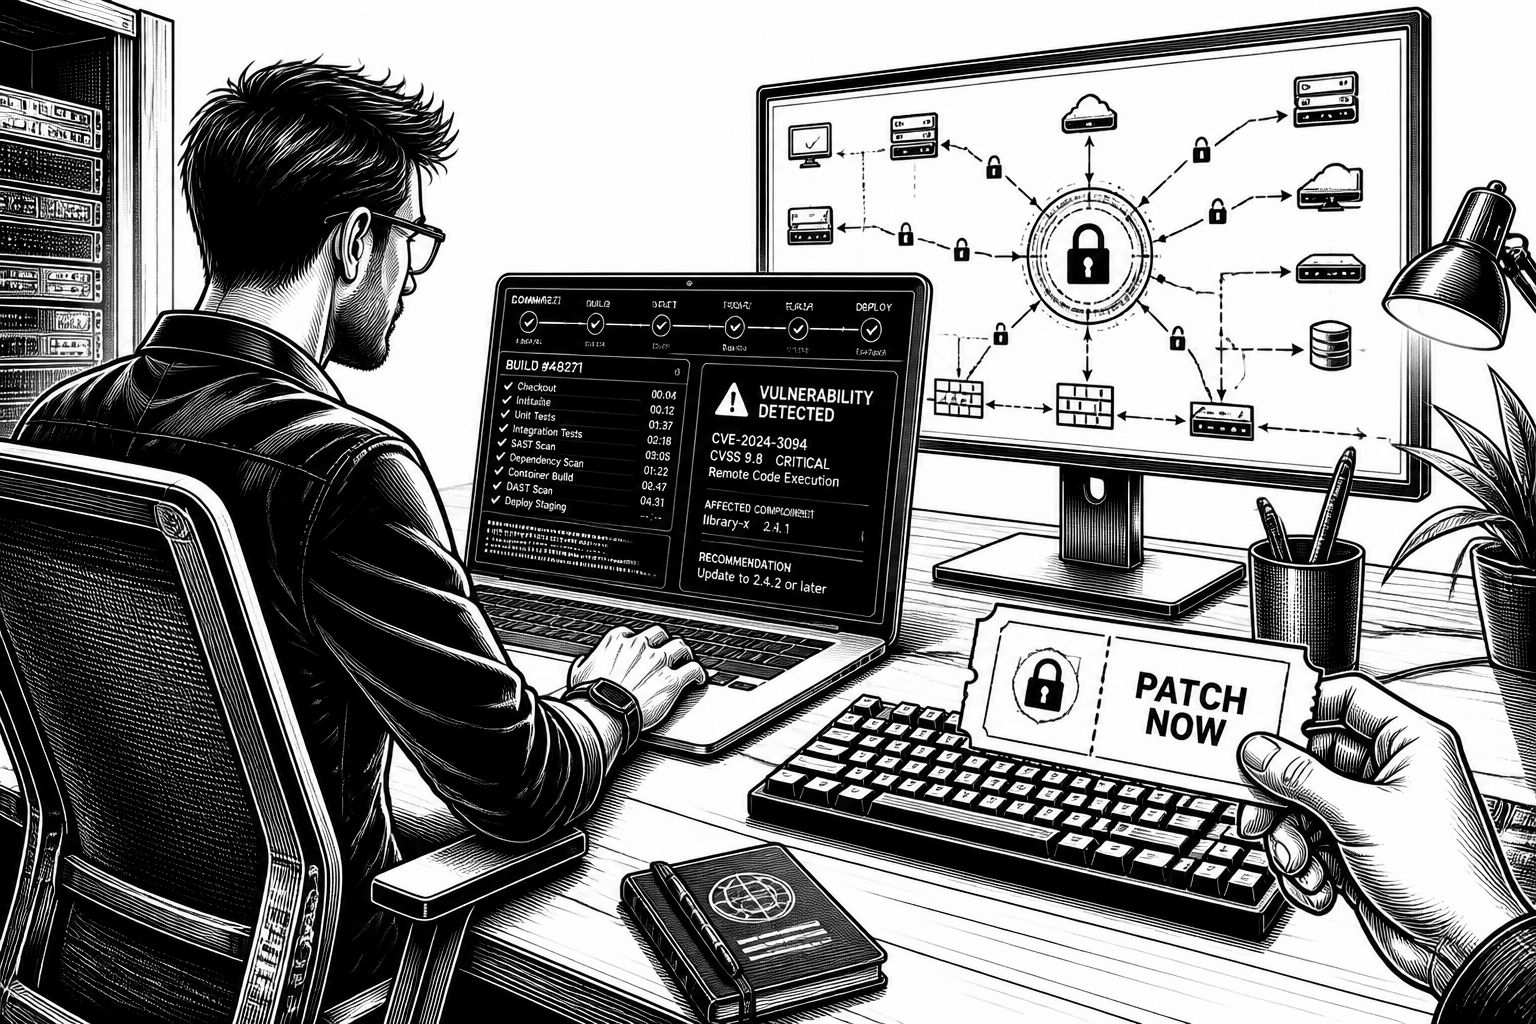
Im Schatten der Hype-Zyklen rückt eine unangenehme Realität in den Vordergrund: Künstliche Intelligenz verändert nicht nur, wie Daten verarbeitet werden, sondern auch, wie schnell Angreifer neue Wege finden. Wui Foo, Präsident und Mitgründer von FailSafe, ordnet den jüngsten Anstieg an Sicherheitslücken nicht als Zufall ein, sondern als Folge eines verschobenen Kosten-Nutzens zwischen Offensive und Defensive. Für Angreifer sinken die Einstiegshürden, weil KI-gestützte Werkzeuge Befunde schneller ableiten und Routinearbeit automatisieren. Für Verteidiger steigt dagegen der Aufwand, weil ein größerer Angriffsradius und mehr Varianten in kürzerer Zeit abgearbeitet werden müssen.
Der Kern seines Arguments ist dabei weniger technisch im engeren Sinne als vielmehr organisatorisch: Wer Cybersicherheit als jährliche Prüfung behandelt, bleibt systematisch hinter dem Tempo von Angriffen zurück. Ein jährlicher Audit-Ansatz wirkt wie ein Sicherheits-Tarifvertrag mit festen Ausnahmen, während die Praxis längst von kontinuierlichen Veränderungen geprägt ist – neue Features, ständig geänderte Abhängigkeiten, wechselnde Threat-Modelle. Genau an dieser Stelle wird operatives Vorgehen entscheidend: Nicht nur die eingesetzten Tools, sondern die Frequenz der Validierung, die Reaktionsgeschwindigkeit auf Schwachstellen und die Ausführung von Least-Privilege-Prinzipien bestimmen, wie gut ein Unternehmen echte Angriffsflächen reduziert.
Foos „Rezept“ lautet daher: kontinuierliches Testing, schnelles Patchen und eine Zero-Trust-Architektur. Kontinuierliches Testing bedeutet, dass Sicherheitsannahmen nicht einmal pro Jahr verifiziert werden, sondern in den Entwicklungs- und Integrationszyklen wiederkehren – etwa durch automatisierte Prüfungen, die über Pull Requests laufen, durch statische und dynamische Tests sowie durch regelmäßige Checks der Konfiguration. Schnell patchen heißt außerdem, dass die technische Lieferung neuer Versionen nicht an organisatorischen Freigabeprozessen erstickt, wenn eine kritische Schwachstelle auftaucht. Zero Trust schließlich übersetzt das Prinzip „nicht automatisch vertrauen“ in Architektur: Zugriffe werden kontextbasiert bewertet, statt dass ein Netzwerksegment pauschal als sicher gilt.
Besonders wichtig ist der Skalierungsaspekt, den Foo anspricht: Wenn der Angreifer einen Algorithmus hat und der Verteidiger einen Ausschuss, entsteht ein strukturelles Ungleichgewicht. Dieses Muster ist aus der Sicherheitsrealität gut nachvollziehbar. KI kann etwa bei der Generierung von Varianten helfen, bei der Auswertung von Signalen oder bei der Beschleunigung von Reconnaissance. Selbst wenn Unternehmen moderne Erkennungssysteme besitzen, entscheidet oft die „Time-to-Action“ darüber, ob die Erkennung in Prävention mündet. Deshalb kritisiert Foo nicht primär Regeln, sondern die Erwartung, dass neue Zuständigkeiten oder zusätzliche behördliche Vorgaben das Problem lösen. Sein Fokus liegt stattdessen darauf, dass Entwickler das Risiko täglich adressieren.
Für Investoren und Entscheider ergibt sich daraus eine klare Botschaft: Sicherheit ist keine Kostenposition, die man delegiert, sondern eine Betriebsausgabe, die sich in der Lieferfähigkeit und in der Schadensvermeidung niederschlägt. Unternehmen, die Sicherheit als Teil ihrer operativen Wertschöpfung verankern, haben nach dieser Logik bessere Chancen, Kundenbeziehungen stabil zu halten und spektakuläre Sicherheitsvorfälle zu vermeiden. Wer das Risiko an Regulierer auslagert oder darauf hofft, dass „das nächste Patch“ rechtzeitig kommt, zahlt in der Praxis häufig doppelt: zum einen in Form von technischen Altlasten, zum anderen durch den organisatorischen Rückstand, der entsteht, wenn Sicherheitsarbeit vom Tagesgeschäft getrennt bleibt.
In der Konsequenz verschiebt sich die Frage „Welche Compliance-Reports sind fertig?“ hin zu „Wie schnell können wir mit Sicherheitsbefunden in Code und Betrieb reagieren?“ Das ist auch deshalb relevant, weil moderne Systeme längst aus vielen Bausteinen bestehen: Backend-Services, APIs, Integrationen, Observability-Komponenten und die Lieferkette für Abhängigkeiten. Eine Strategie, die nur auf Dokumente setzt, kann zwar geprüfte Prozesse ausweisen, aber sie erhöht nicht automatisch die Sicherheit des produzierten Codes. Genau hier setzt Foos operativer Ansatz an: Er behandelt KI-Hacking nicht als abwartbares Ereignis, sondern als laufenden Betriebsparameter, der in Testing- und Patch-Routinen sichtbar wird.
Am Ende geht es um eine Art Sicherheitsbetriebssystem: Wenn Testing kontinuierlich ist, Patchen schnell geschieht und Zero Trust Zugriffe granular steuert, sinkt die Wahrscheinlichkeit, dass neue KI-gestützte Angriffsmethoden sofort Kapital schlagen. Für Organisationen bedeutet das, Sicherheitsverantwortung in die Entwicklung zu ziehen, statt sie in separate Kontrollgremien zu schieben. Und für die nächsten Monate ist die praktische Leitplanke damit ziemlich eindeutig: Wer die täglichen Engineering-Schleifen nicht an Sicherheitsanforderungen ausrichtet, wird den Wettbewerb zwischen Angriffsautomatisierung und Verteidigerreaktion immer öfter verlieren – nicht wegen fehlender Werkzeuge, sondern wegen fehlender Routine.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "FailSafes Wui Foo: KI-Hacking als tägliche Betriebsausgabe behandeln" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "FailSafes Wui Foo: KI-Hacking als tägliche Betriebsausgabe behandeln" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »FailSafes Wui Foo: KI-Hacking als tägliche Betriebsausgabe behandeln« bei Google Deutschland suchen, bei Bing oder Google News!