
LONDON (IT BOLTWISE) – Ein Sicherheitsforscher mit dem X-Nickname „log4j“ behauptet, dass bestimmte Samsung Smart-TVs Nutzerdaten für personalisierte Werbung auslesen könnten, auch ohne fest verbautes Mikrofon. Er beschreibt dafür mehrere Mechanismen wie Hintergrundprozesse zur App-Nutzung, Netzwerk-Logging und einen Dienst namens „Wifi-Presence“. Zudem wirft er die Frage auf, ob über verbundene Geräte wie Soundbars oder Bluetooth-Lautsprecher Audio-Ausleitung möglich wäre. Samsung und ein angekündigter Bericht haben dazu bislang keine belastbare Veröffentlichung nachgeliefert.
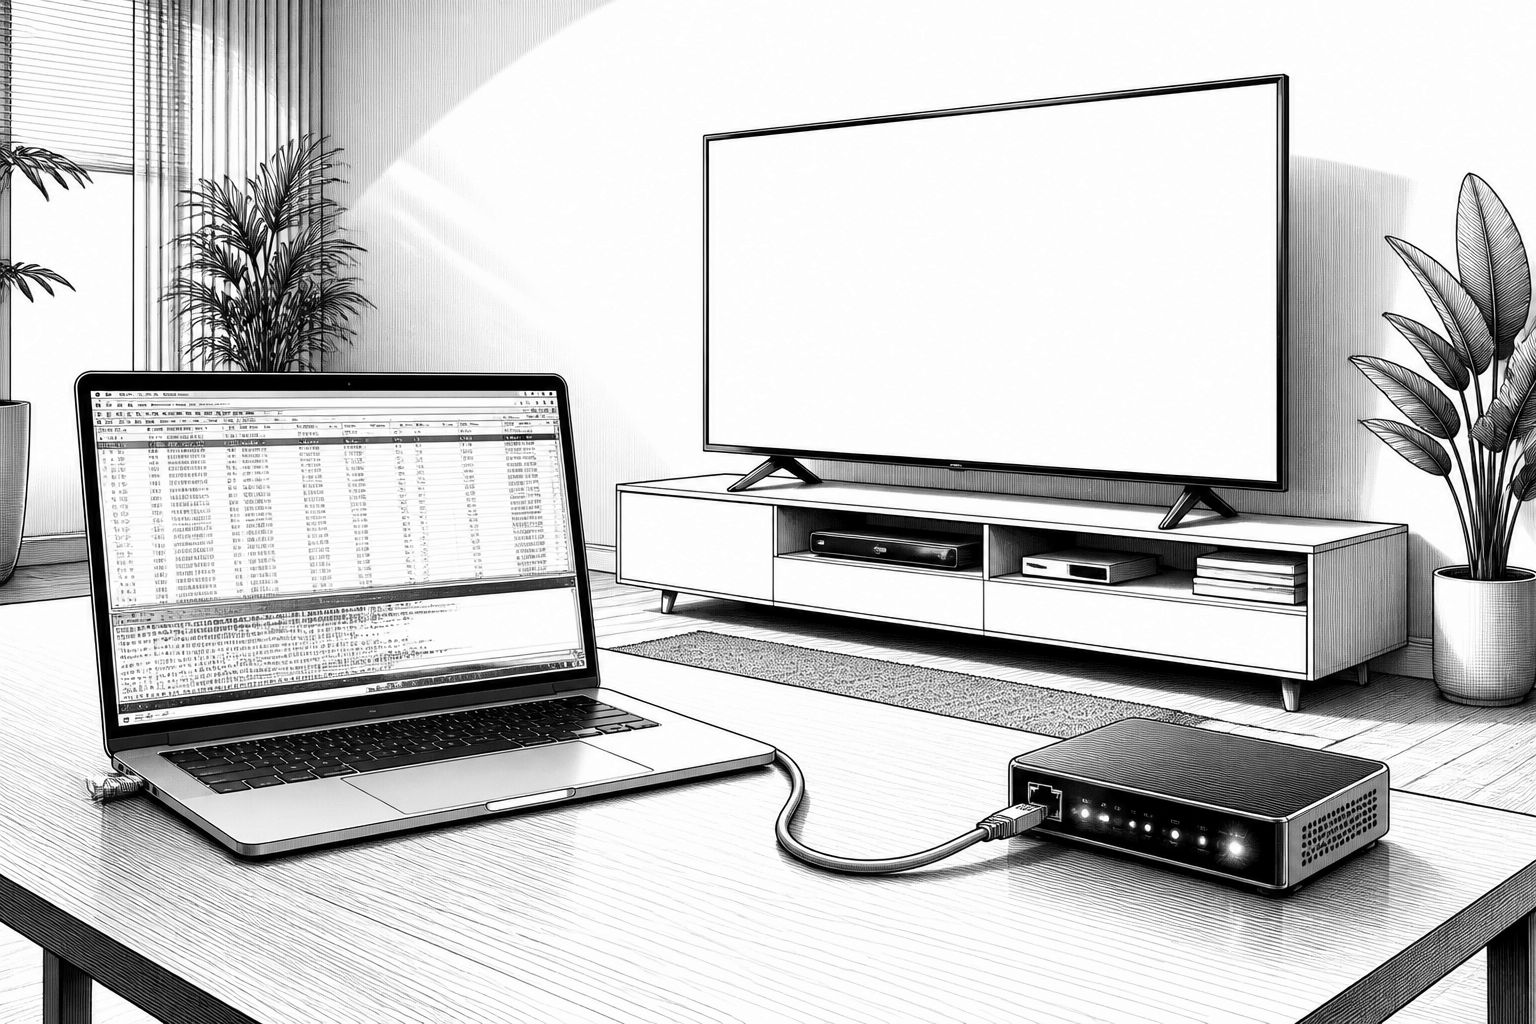
Smart-TVs sind längst nicht mehr nur „Fernsehen“, sondern kleine Plattformen im Heimnetz. Genau deshalb werden Bedenken zur Privatsphäre in vielen Haushalten so wirksam: Die Geräte sitzen am Fernseher, aber sie greifen auf das gesamte Ökosystem aus Apps, Netzwerkverbindungen und angeschlossenen Peripherien zu. Nachdem bei anderen Herstellern bereits Vorwürfe zur Ausleitung von Nutzeraktivitäten kursierten, legt nun ein Sicherheitsforscher nach und bezieht sich dabei explizit auf Samsung-Geräte. Im Zentrum stehen dabei Behauptungen, die Reichweite von Telemetrie und das Timing persönlicher Werbung – und die Frage, wie diese Informationen zustande kommen sollen.
Der Sicherheitsforscher „log4j“ schreibt, er besitze einen Samsung-TV aus dem Jahr 2025 und habe zuletzt sehr spezifische Werbeanzeigen erhalten. Um die Datenwege besser zu verstehen, habe er das Betriebssystem des Geräts genauer untersucht. Dabei will er mehrere „verräterische“ Dateien sowie Code-Schnipsel gefunden haben, die auf Hintergrundaktivitäten schließen lassen. Konkret beschreibt er, dass Samsung-TVs Prozesse ausführen könnten, die die App-Nutzung detaillierter erfassen. Aus dieser Perspektive könnten Streaming-Dienste wie YouTube dann nicht nur typische Nutzungsdaten liefern, sondern auch Hinweise darauf, welche Videos angeschaut wurden, welche Werbeanzeigen übersprungen wurden und wie lange Inhalte wiedergegeben liefen.
Besonders brisant ist laut „log4j“ die Mechanik hinter dem angeblichen Datentransport. Er nennt ein Tool namens „mdemon“, das in einem verbundenen Netzwerk einen Packet-Logger starten soll. Parallel dazu beschreibt er einen Dienst namens „Wifi-Presence“, der demnach stündlich nach verbundenen Geräten sucht und deren IP- sowie Mac-Adressen ermittelt. Damit verschiebt sich der Fokus von „Was der Fernseher sieht“ hin zu „was das Heimnetz hergibt“: Auch ohne eine klassische Eingabe über Mikrofon oder Kamera könnte ein System über Netzwerk-Metadaten rekonstruieren, welche Geräte gerade aktiv sind und wie deren Aktivitäten zeitlich zu Werbeevents passen. In einem weiteren Schritt bringt der Sicherheitsforscher zudem die Möglichkeit ins Spiel, dass der TV Audio- oder Videoquellen über angeschlossene Hardware nutzen könnte, etwa Kameras oder Mikrofone.
In dem Zusammenhang erwähnt „log4j“ auch den Gedanken, dass Samsung-TVs Umwege gehen könnten, wenn im eigenen Gerät kein Mikrofon verbaut ist. Seine Argumentation: Der Fernseher könne auf verbundene Geräte wie Soundbars oder Bluetooth-Lautsprecher zugreifen und deren Mikrofone verwenden. Er stellt dabei weniger die reine Existenz einer Audiofunktion in den Vordergrund, sondern die Kombination aus Geräte-Discovery im Netzwerk und potenziellen Zugriffspfaden zu Audio-Hardware. „Ich habe herausgefunden, warum sich mein Samsung-Fernseher so träge anfühlt. Samsung nutzt seine eigene Hardware zum Verarbeiten von Daten, inklusive Audio, Screenshots, ID-Tracking über mehrere Geräte hinweg und noch mehr Telemetrie.“ Diese Passage ist Teil seines Beitrags; sie deutet an, dass er die Auswirkungen im Verhalten des Systems selbst bemerkt habe – ohne dass damit bereits unabhängig verifiziert wäre, was technisch im Produkt tatsächlich passiert.
Technisch betrachtet zeigen solche Vorwürfe vor allem, wie Telemetrie in modernen TV-Betriebssystemen aufgebaut sein kann. Plattformen verwenden typischerweise Ereignis- oder Telemetriepipelines, die Nutzungsereignisse aus Apps, Systemzustände und Interaktionen im Netzwerk bündeln. Wenn ein Gerät dazu zusätzlich Metadaten wie IP- und Mac-Adressen erfasst, entsteht schnell ein „Device Graph“ im lokalen Netz, der sich für personalisiertes Targeting oder für Messung der Werbewirkung eignen kann. Genau solche Muster sind auch deshalb so schwer aus der Oberfläche eines Smart-TVs zu erkennen: Der Anwender sieht oft nur „eine App“, während im Hintergrund mehrere Komponenten laufen, die Datenströme filtern, zusammenführen und anschließend über Dienste ausleiten. In diesem Spannungsfeld wird verständlich, warum Sicherheitsfunde in Reverse-Engineering-Umgebungen so viel Aufmerksamkeit erzeugen, auch wenn die finalen Datenflüsse noch durch Messungen am realen Gerät belegt werden müssten.
Für den Markt bedeutet die Diskussion mehr als ein Einzelfall. Smart-TVs konkurrieren heute nicht nur über Bildqualität oder Bedienkomfort, sondern auch über die Tiefe, in der sie Inhalte orkestrieren: Werbung, Empfehlungen und Nutzerprofile werden dabei zu einem wirtschaftlichen Hebel. Wenn Telemetrie-Mechanismen so gestaltet sind, dass sie über das reine Sehverhalten hinausgehen, verschiebt das die Abwägung zwischen Produktnutzen und Privatsphäre. Gleichzeitig folgt aus der Sicherheitsseite ein klarer Anspruch an Transparenz: Wenn ein Bericht „ausführlich“ versprochen wird, dann sind spätere Bestätigungen durch eine technische Dokumentation oder nachvollziehbare Nachweise entscheidend. Bislang ist dieser Dokumentationsschritt nach Angaben des Sicherheitsforschers noch nicht veröffentlicht worden, und Samsung hat sich laut Quelle nicht zu den Vorwürfen geäußert.
Unabhängig davon, wie sich die Behauptungen am Ende technisch einordnen lassen, sollten Unternehmen und auch sicherheitsaffine Haushalte die Praxis von Smart-Geräten ernst nehmen. Besonders relevant ist dabei die Frage, welche Informationen im Heimnetz entstehen und wer sie später auswertet. Genau deshalb rückt das Thema Netzwerksegmentierung, Zugriffsbeschränkungen und eine saubere Gerätekatalogisierung in den Fokus, sobald Telemetrie-Komponenten im Spiel sind. Der angekündigte Bericht von „log4j“ kann hier Klarheit bringen, aber bis dahin bleibt es bei der Darstellung der Funde aus Reverse Engineering: Laut dem Sicherheitsforscher deuteten die beschriebenen Dateien und Dienste auf bestimmte Datenerfassungswege hin, während eine unabhängige Verifizierung der konkreten Datenverarbeitung im produktiven Betrieb noch aussteht.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Können Samsung Smart-TVs ohne Mikrofon lauschen? Sicherheitsforscher nennt Telemetrie-Umwege" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Können Samsung Smart-TVs ohne Mikrofon lauschen? Sicherheitsforscher nennt Telemetrie-Umwege" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Können Samsung Smart-TVs ohne Mikrofon lauschen? Sicherheitsforscher nennt Telemetrie-Umwege« bei Google Deutschland suchen, bei Bing oder Google News!