
LONDON (IT BOLTWISE) – Nach einem bislang nicht öffentlich gemeldeten Angriff kursieren offenbar gestohlene personenbezogene Daten tausender Mitarbeiter des U.S. Department of Homeland Security im Netz. Der Abfluss umfasst Namen, Jobtitel und Arbeitskontakte von über 40.000 Personen, verteilt über mehrere Behörden wie CBP, ICE und CISA. Als möglicher Einstieg wird ein Okta-Single-Sign-on-System genannt, das auch Rechte auf interne Anwendungen abbildet. Besonders brisant ist, dass die Datensätze zugleich Mitgliedschaften in Zugriffsgruppen offenlegen, die Rückschlüsse auf nutzbare Überwachungs- und Sicherheitswerkzeuge erlauben.
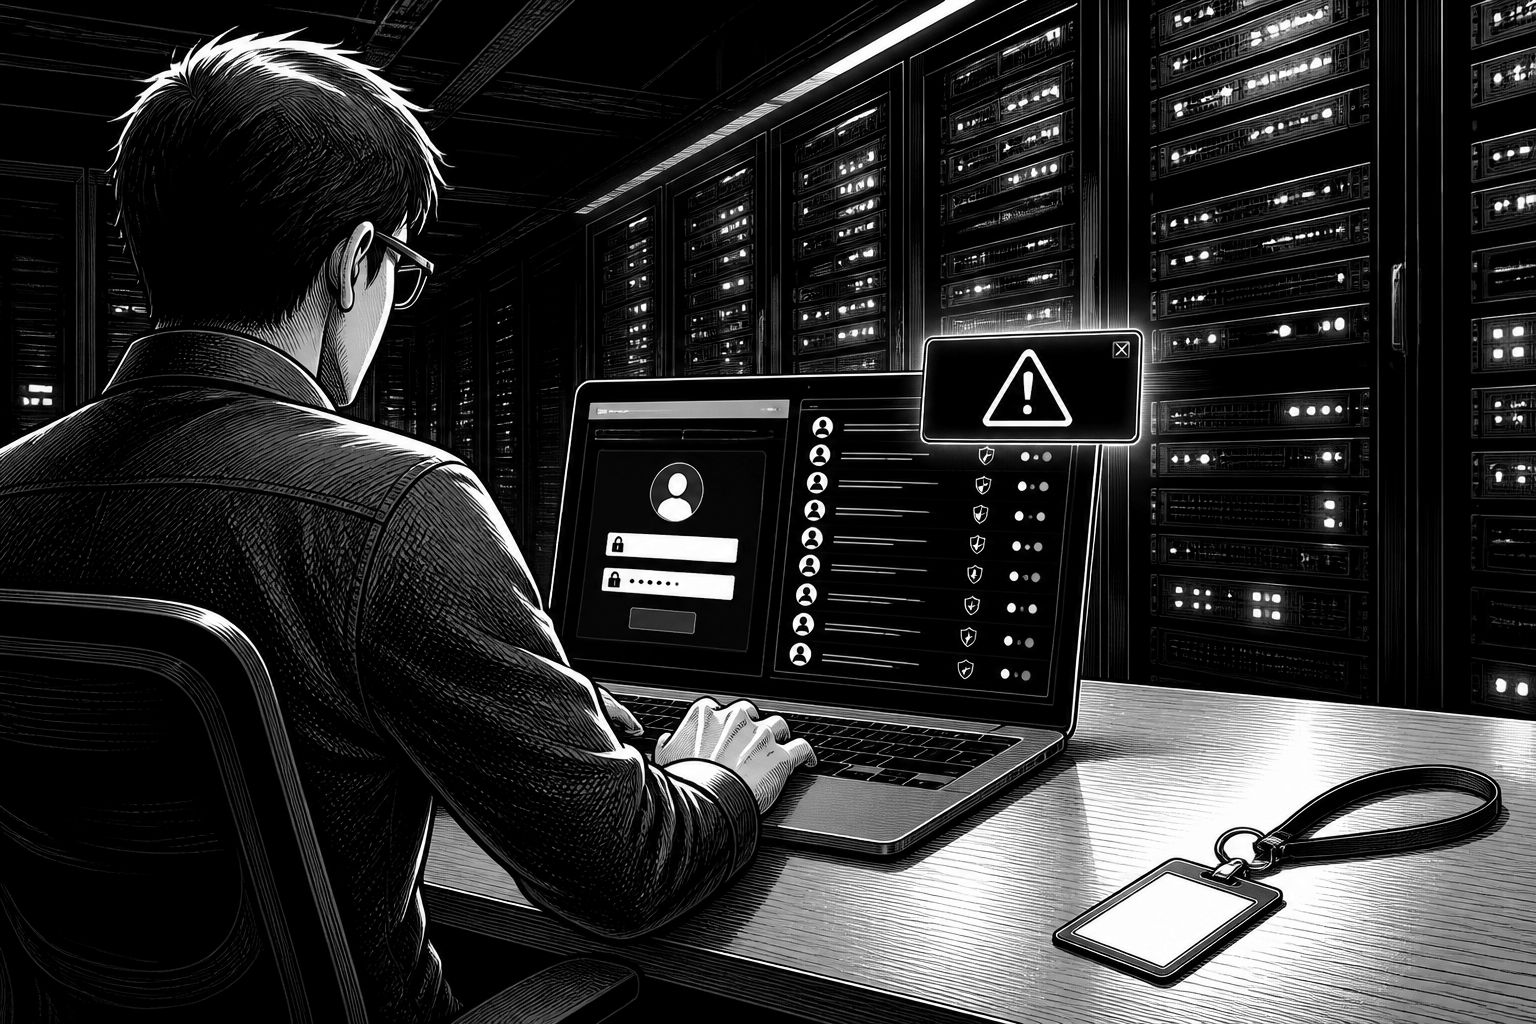
Das Datenleck beim U.S. Department of Homeland Security (DHS) zeigt weniger eine klassische „nur Identitätsdaten“-Panne, sondern wirkt wie ein umfassender Blick in die technische Organisation der Behörde. Laut den vorliegenden Angaben wurden personenbezogene Informationen von mehr als 40.000 Beschäftigten veröffentlicht, darunter Namen, Jobtitel und Arbeitskontakte wie E-Mail-Adressen, Mobilnummern sowie Bürostandorte. Unter den betroffenen Personen sind Mitarbeitende aus dem Umfeld von U.S. Customs and Border Protection (CBP), Immigration and Customs Enforcement (ICE) und aus dem Bereich der Cyber-Sicherheitsabwehr über die Behörde CISA. Damit ist nicht nur der Datenschutz betroffen, sondern auch die Frage, welche internen Systeme einzelne Rollen im Behördenbetrieb tatsächlich nutzen dürfen.
Der mutmaßliche Ursprung des Vorfalls liegt in einem Okta Single Sign-On (SSO)-Setup, das Beschäftigte und Vertragspartner über mehrere DHS-Agenturen hinweg an ein zentrales Netzwerk anbindet. Der Datensatz soll neben Basisprofilen auch IT- und Login-Historien zu den jeweiligen Nutzerkonten enthalten, inklusive Angaben dazu, welche Systeme und internen Anwendungen für die einzelnen Accounts freigeschaltet waren. In der Praxis bedeutet das: Wer Zugriff auf solche Verzeichnis- und Berechtigungsinformationen erhält, kann nicht nur Identitäten missbrauchen, sondern auch gezielter nach Wegen suchen, um später in genau die Umgebungen vorzudringen, die zum Arbeitsalltag bestimmter Teams gehören. Dass mehr als die Hälfte der veröffentlichten Datensätze auf CBP-Mitarbeitende entfallen (rund 21.000 Datensätze), legt nahe, dass besonders viele der operativ eingesetzten Konten in die Exfiltration gefallen sind.
Technisch auffällig ist außerdem, was die Daten über Rechte, Gruppenmitgliedschaften und typische Software-Stacks verraten. Die Angaben deuten darauf hin, dass viele Betroffene Mitglieder in Active-Directory-User-Gruppen sind, die den Zugang zu Tools innerhalb des DHS steuern. Ein großer Teil der Datensätze soll sich auf Gruppen beziehen, die Zugriff auf Microsoft 365 umfassen; dazu kommen Gruppen für den Zugriff auf gängige Desktop- und Produktivitätssoftware wie Adobe Acrobat und Citrix. Zusätzlich wird eine Nutzergruppe mit dem Namen „Headspace_users“ erwähnt, der rund 4.500 Nutzer zugeordnet sein sollen, darunter ICE-Agenten und Mitarbeitende, die mit Abschiebungs- bzw. ERO-Umfeldern verknüpft sind. Auch wenn die in der Quelle beschriebenen Projektbezüge auf Verträge und deren Ende eingehen, bleibt der Sicherheitsaspekt derselbe: Die Kombination aus Identität und Zugriffszuordnung reduziert für Angreifer den Aufwand, sich „durchzufragen“, welche Türen im Unternehmensnetz offenstehen.
Die Veröffentlichung geht über Bürosoftware hinaus und berührt damit den Kern der Sicherheits- und Ermittlungsdigitalisierung. In den genannten Gruppen tauchen demnach auch Referenzen zu Penlink auf, einem Anbieter von Web-Surveillance-Technologien, die Standort- und Mobilitätsdaten anhand großer Datenmengen auswerten sollen. Außerdem ist von einer speziellen Penlink-Komponente namens „Penlink PLX“ die Rede, die laut Anbieter „Echtzeit-Intelligence“ aus Telefonaten, Textnachrichten, Webaktivitäten und Social Media erfassen bzw. analysieren will. Daneben wird Mobile Fortify als Gesichtserkennungsanwendung genannt, die sowohl bei CBP als auch bei ICE eingesetzt worden sein soll; mehr als 200 CBP-Nutzer werden einer Gruppe zugeordnet, die damit verknüpft ist. Ergänzend wird erwähnt, dass es Gruppen für ChatGPT-Zugriff geben soll, einschließlich Konten hochrangiger DHS-Funktionsträger. Aus Sicht von Security Teams ist genau diese Detailtiefe ein Brandbeschleuniger: Sie macht „Angriffsflächen“ sichtbar, bevor sie intern sauber priorisiert und geschlossen sind.
Markt- und Behördenkontext entsteht hier nicht nur durch die Zahl der Datensätze, sondern durch die Chronologie und das Muster wiederholter Regierungsleaks. Die Quelle ordnet den Vorfall als jüngstes Beispiel für Angriffe auf US-Stellen ein und erwähnt frühere Datendiebstähle, bei denen Personalinformationen und sensible Datensätze anderer staatlicher Einheiten betroffen waren. Zudem sei es in diesem Jahr bereits zu einem zweiten Vorfall im Umfeld derselben Behauptung gekommen, bei dem zusätzlich Verträge zwischen DHS und privaten Dienstleistern veröffentlicht worden sein sollen. Für die IT-Governance in Behörden heißt das: SSO-Setups wie Okta sind nicht „nur Login-Zentralen“, sondern steuern die Berechtigungslogik über Rollen, Gruppen und App-Entitlements. Wird dabei ein Datenpaket exfiltriert, kann ein Angreifer sehr schnell aus „Zugang zu Accountdaten“ „Zugang zu Zugriffsmustern“ machen.
Für die Aufarbeitung und die öffentliche Kontrolle spielt neben dem Sicherheitsaspekt auch das Nachweispotenzial der Daten eine Rolle. Investigative und zivilgesellschaftliche Akteure sehen in den Kontaktdaten einen operativen Vorteil für Recherchen und Anfragen über das Freedom of Information Act (FOIA). Ryan Shapiro, Executive Director von Property of the People, wird in der Quelle mit den Worten zitiert, E-Mail-Adressen und Telefonnummern seien für FOIA-Recherchen oft entscheidend, um aus einer vagen Anfrage verwertbare Ergebnisse zu machen. Gleichzeitig macht der Hinweis auf die politische Debatte vor den anstehenden US-Midterm Elections deutlich, wie sehr digitale Spuren in solchen Behörden mittlerweile als demokratischer Hebel wahrgenommen werden. Emma Best, Mitgründerin von DDoSecrets und Journalistin, sagt in der Quelle, die veröffentlichten DHS-Daten würden zum Ausgangspunkt für Untersuchungen, parlamentarische Anfragen, rechtliche Schritte, Community-Aktivitäten und FOIA-Anfragen werden.
Unklar bleibt allerdings, wie aktuell die Schwachstelle noch ist und ob DHS die Exfiltration intern bereits als solchen Vorgang erkannt und bereinigt hat. Die Angaben sprechen davon, dass die Datensätze anhand von Zeitstempeln offenbar um die Mitte des Augusts exfiltriert worden seien. Ob der technische Weg mittlerweile geschlossen ist, lässt sich daraus allein nicht ableiten. Okta teilt nach Angaben der Quelle mit, dass keine Belege für eine Kompromittierung der eigenen Daten oder Systeme vorlägen; die Darstellung bewegt sich damit auf der Ebene des Sicherheitsstatus, ohne die Details des Eindringwegs zu bestätigen oder zu widerlegen. Für Organisationen bedeutet das eine klare Lehre: Bei SSO- und Identity-Only-Leaks muss das Incident-Response-Playbook nicht nur Konten sperren, sondern vor allem Berechtigungsobjekte, Gruppenmitgliedschaften und App-Entitlements systematisch als potenziell „kompromittiert durch Kontext“ bewerten.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "DHS-Datenleck: Zehntausende Mitarbeiterkonten bei Okta betroffen – mit Zugriff auf Tools" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "DHS-Datenleck: Zehntausende Mitarbeiterkonten bei Okta betroffen – mit Zugriff auf Tools" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »DHS-Datenleck: Zehntausende Mitarbeiterkonten bei Okta betroffen – mit Zugriff auf Tools« bei Google Deutschland suchen, bei Bing oder Google News!