
WASHINGTON / LONDON (IT BOLTWISE) – Das US-Verteidigungsministerium behandelt Ausfälle von Kühl- und Gefrieranlagen an Militärstandorten im August offenbar als mutmaßlichen Cyberangriff. Ermittler arbeiten laut Pentagon dabei eng mit Behörden zusammen, parallel gebe es Abstimmung mit französischen Stellen. In einzelnen Fällen wurden die Temperaturwerte über Nacht hochgedreht, sodass morgens große Mengen verdorben waren. Im Raum steht zudem ein Muster, das bereits bei gewerblichen Kühlanlagen in Frankreich für großflächig beschädigte Lebensmittel sorgte.
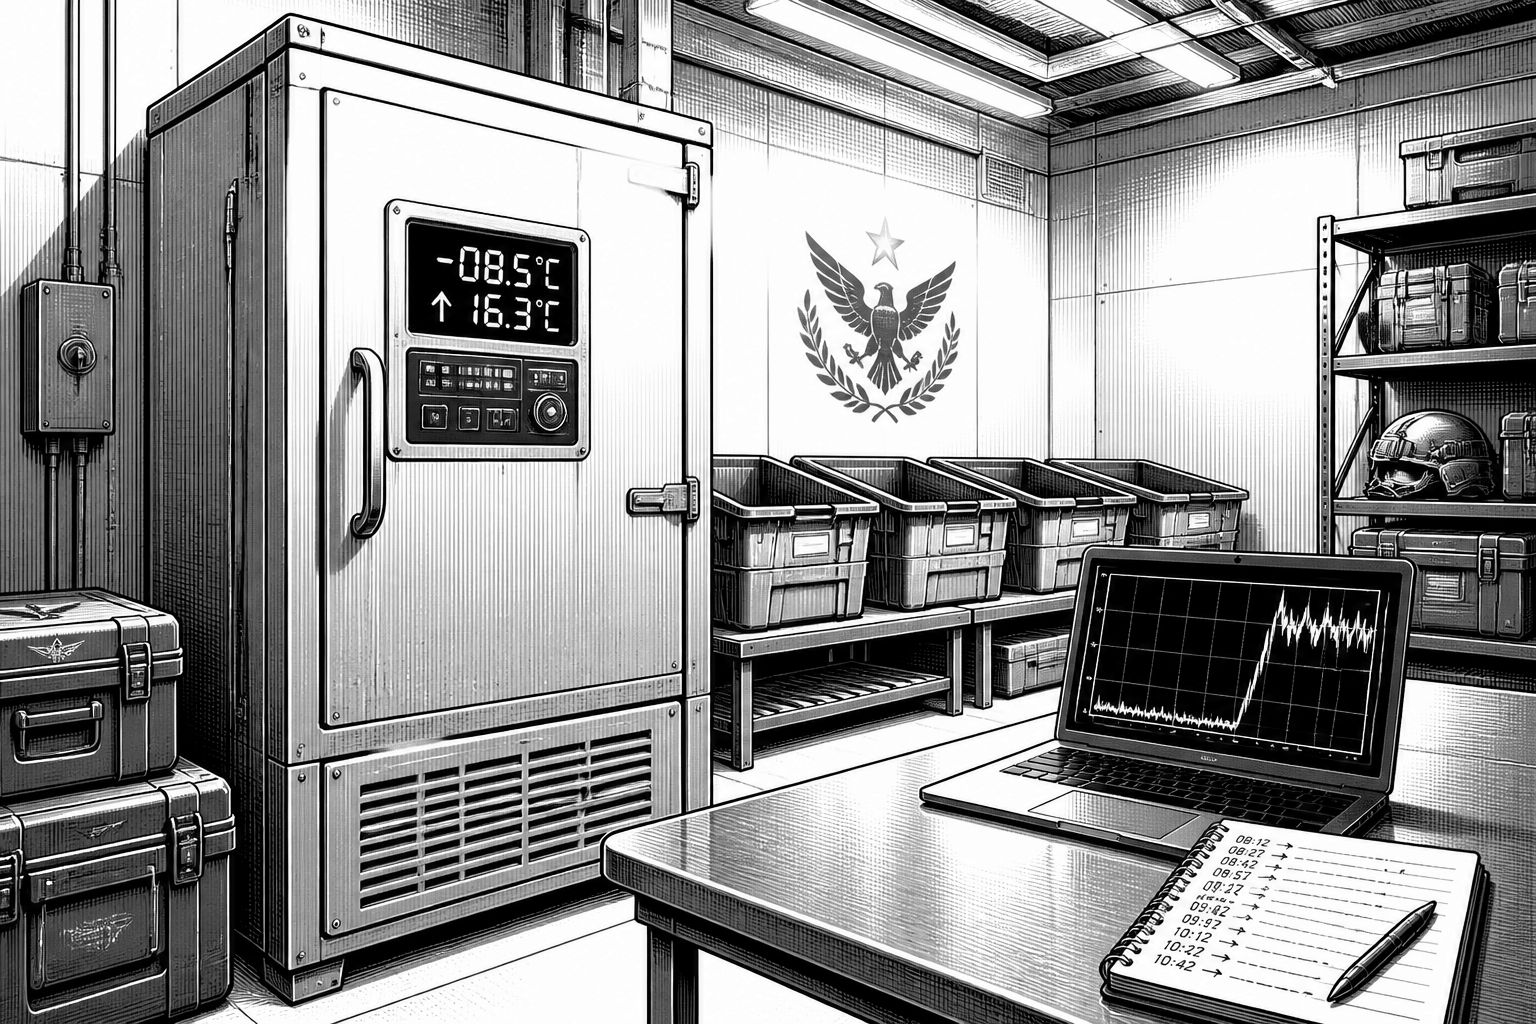
Im August kam es an mehreren US-Militärstandorten zu mysteriösen Störungen von Gefriertruhen und Kühlanlagen, die am Ende ganze Vorratsmengen unbrauchbar machten. Das Pentagon behandelt diese Vorfälle nach Angaben mehrerer mit der Sache vertrauter Stellen als mutmaßlichen Hack. Besonders brisant ist dabei nicht nur das reine Abschalten der Anlagen, sondern ein Eingriff in die Temperatursteuerung: In mindestens einem Fall wurde der „Defrost-Modus“ aktiviert, der das System aufheizte, wodurch am Morgen sichtbar verdorbene Lebensmittel vorlagen.
Für die Einordnung spielt das Vorgehen der Ermittler eine zentrale Rolle. Das Pentagon teilte mit, dass eine Einheit des Cyber Command an der Abklärung arbeite und dabei „in enger Abstimmung“ mit Behörden und Strafverfolgungspartnern vorgehe, ohne weitere Details zur Tiefe des Ermittlungsstands zu nennen. Ergänzend berichtete die US Army Criminal Investigation Division, dass ihr Cyber Field Office beteiligt sei und mit französischen Stellen zusammenarbeite, um die „Refrigeration outages“ in Europa besser zu verstehen. Damit deutet sich an, dass das Ereignis nicht isoliert als technischer Defekt betrachtet wird, sondern als möglicher Bestandteil eines grenzüberschreitenden Angriffsmusters.
Technisch liegt die Vermutung nahe, dass die Angriffe nicht auf „nackte“ Mechanik zielen, sondern auf die Logik der Steuerungen. Das gleiche Motiv tauchte bereits in Frankreich auf: Dort wurden bei mehr als 350 Einrichtungen kommerzielle Kühlanlagen so manipuliert, dass die Temperatur im Inneren hochgefahren wurde. Teilweise gerieten Geräte sogar in Brand, wie es in der Berichterstattung über den französischen Vorfall heißt. Als ein wichtiger Risikofaktor gilt, dass die Controller in vielen Kühlketten nicht nur lokal betrieben werden, sondern über vernetzte Schnittstellen erreichbar sind, wodurch sich Angriffswege erweitern.
Im US-Fall ist zudem auffällig, dass es um „Commissaries“ geht, also um Standorteigene Läden, in denen US-Militärangehörige ihre Lebensmittel kaufen. Betroffen waren mindestens sechs solcher Läden, basierend auf einer Auswertung von zeitnahen Posts und Webseiten-Updates der jeweiligen Standorte. In der Story steckt damit auch ein praktischer Engpass: Kühlung ist in der Frischwarenlogistik ein Kernelement, und sobald Temperaturprofile kippen, entstehen nicht nur Qualitätsverluste, sondern unmittelbare Lebensmittelsicherheits- und Entsorgungsrisiken. Die Hardware kann zwar weiterhin Strom ziehen und mechanisch arbeiten, aber die funktionale Sicherheit der Kühlleistung ist dann de facto weg.
Wie leicht sich ein solcher Eingriff realisieren lässt, wurde in Zusammenhang mit den französischen Anlagen bereits diskutiert. Eine Rolle spielt dabei unter anderem, dass bei einigen betroffenen Systemen veraltete Firmware oder als „obsolete“ beschriebene Controller im Einsatz gewesen seien. Laut den verfügbaren Angaben könnte das das Eindringen erleichtern, weil Sicherheitslücken und fehlende Updates auch in älteren Steuerungen weiter bestehen. Für die US-Standorte bleibt der technische Zuordnungsgrad allerdings offen: Es wurde nicht bestätigt, ob identische Controller-Modelle oder ein bestimmter Hersteller bei den betroffenen Gefrieranlagen im Einsatz waren.
Der Fall ordnet sich in ein breiteres Bild ein, das die Industrie schon länger beschäftigt: Künstliche Intelligenz ist in solchen Leitungen zwar kein direkter Treiber, aber moderne Betriebs-IT macht auch klassische Kühltechnik verwundbarer. Eine herangezogene Brancheninitiative hatte zuvor dazu aufgerufen, Food-Safety-Profis und IT-Verantwortliche gemeinsam an „robust cybersecurity“ für Kühltechnik zu arbeiten und dabei explizit zu betonen, dass ein „gehacktes Kühlsystem“ ähnlich gefährlich sein kann wie ein mechanisch defektes. Auch frühere Sabotagevorfälle in anderen Ländern zeigen, dass Angreifer Frischwaren- und Kühlketten als Angriffsziel ansehen, weil der potenzielle Schaden schnell sichtbar wird.
Für Unternehmen und Betreiber von kritischer Infrastruktur ergibt sich daraus eine klare operative Lektion. Entscheidend ist weniger der Schutz „des Kühlschranks“, sondern die Absicherung der gesamten Steuerungskette: Firmware- und Patch-Management, Segmentierung des Netzwerks, starke Authentifizierung an Schnittstellen und eine konsequente Überwachung von Betriebsparametern wie Temperatur-Sollwerten und Abweichungsereignissen. Wenn Systeme über Nacht „hochdrehen“ oder in definierte Betriebsmodi geraten, sollten Anomalien in Telemetriedaten automatisch eskalieren, statt erst über verdorbene Ware sichtbar zu werden. Ob und in welchem Umfang im Pentagon-Fall ein konkreter Angreiferkreis identifiziert wird, ist derzeit nicht entschieden; die Ermittlungen laufen und die Abklärungen mit Partnern in Europa deuten auf eine Verifizierung des Angriffsmusters hin.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Pentagon untersucht verdorbene Kühlkette als mutmaßlichen Cyberangriff" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Pentagon untersucht verdorbene Kühlkette als mutmaßlichen Cyberangriff" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Pentagon untersucht verdorbene Kühlkette als mutmaßlichen Cyberangriff« bei Google Deutschland suchen, bei Bing oder Google News!