
WASHINGTON / LONDON (IT BOLTWISE) – Das Pentagon stuft die mysteriösen Ausfälle von Gefrieranlagen in US-Militärbasen im August als möglichen Cyberangriff ein. Ermittler aus dem Bereich Cyber Command arbeiten dabei mit Behörden zusammen und stehen offenbar auch im Austausch mit französischen Stellen. In mindestens sechs „Commissaries“ kam es zu Defekten, bei denen nicht nur Geräte ausfielen, sondern die Kühltemperaturen zeitweise aktiv hochgeregelt wurden. Parallel verweist das Vorgehen auf einen ähnlichen Vorfall bei französischen Supermarktketten Anfang des Monats.
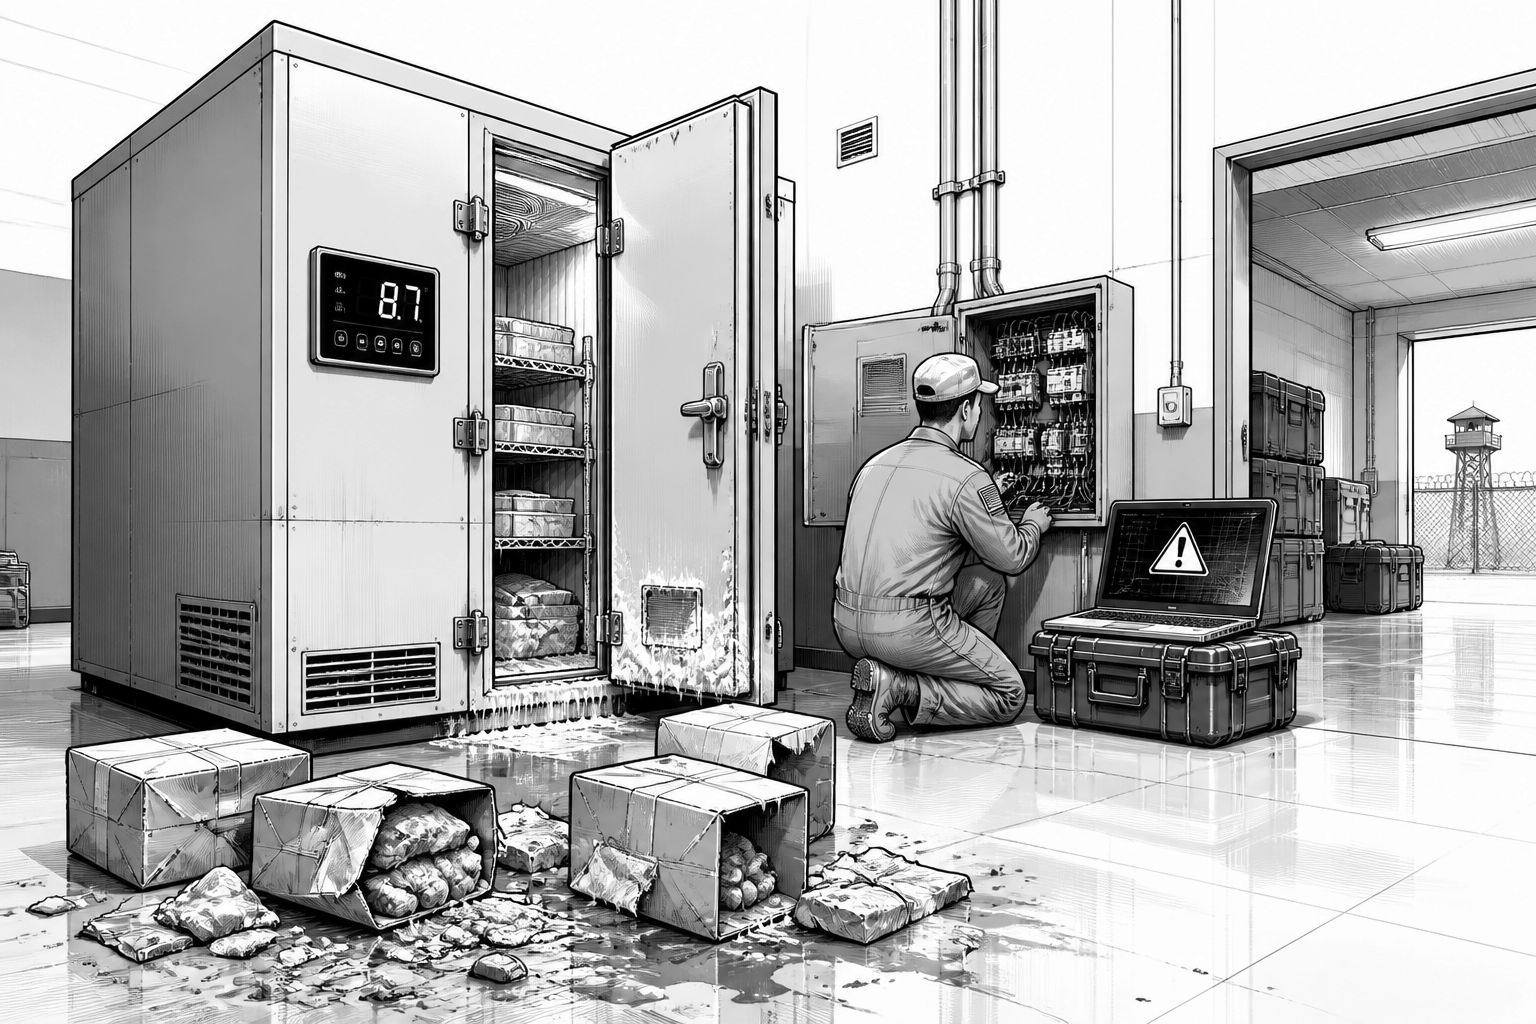
Im August häuften sich auf US-Militärbasen Berichte über Gefrieranlagen, die „komisch“ reagierten: In mehreren Fällen gingen die Geräte nicht bloß schleichend kaputt, sondern die Temperaturregelung setzte offenbar gegen den eigentlichen Zweck an. Nach Angaben, die mit dem Stand der Ermittlungen des Pentagons verknüpft sind, behandelt das Militär diese Serie inzwischen als mutmaßlichen Hack. Konkret betrifft das zumindest sechs „Commissaries“, also Basen-eigene Geschäfte, in denen das Personal der Streitkräfte Lebensmittel einkauft. Besonders brisant ist dabei der technische Charakter einiger Störungen: Bei mindestens einem Standort wurde beschrieben, dass die Anlagen in einen Entfrostmodus wechselten und dabei die Kühlung über Nacht praktisch „aufheizte“ – mit entsprechend verdorbenem oder teilweise geschmolzenem Inhalt am nächsten Morgen.
Damit rückt nicht nur die Verfügbarkeit von Kühltechnik in den Fokus, sondern auch die Frage, ob Angreifer gezielt in die Steuerungssysteme eingegriffen haben. Das Pentagon verweist in der Kommunikation auf die Zuständigkeit seiner Cyber-Kräfte und betont die Zusammenarbeit mit übergreifenden Behörden und Strafverfolgungsstrukturen. Parallel beteiligt sich die US Army Criminal Investigation Division über ein Cyber-Field-Office an der Aufklärung. Für die operative Einordnung ist zudem entscheidend, dass die Ermittlungen offenbar Kontakt zu französischen Ansprechpartnern aufgenommen haben – und zwar wegen eines vergleichbaren Angriffs auf kommerzielle Gefrier- und Kühlsysteme, der zeitlich kurz zuvor in Frankreich gemeldet wurde.
Frankreich liefert hierfür den technischen und wirtschaftlichen Vergleichsrahmen. Dort wurden Kühlsysteme in mehr als 350 Supermärkten so beeinflusst, dass die Temperatursteuerung übersteuert wurde: Die Angreifer hätten die Systeme nicht lediglich offline gesetzt, sondern die Regelung aktiv „hochgedreht“, sodass gefrorene Ware in den betroffenen Bereichen sichtbar verdarb. Berichten zufolge kam es sogar in einzelnen Fällen zu Bränden, weil Temperaturen derart hoch waren, dass Sicherheits- und Kühlprozesse außer Kontrolle gerieten. Für Unternehmen ist das mehr als ein IT-Thema, weil die Kühlkette als funktionale Infrastruktur zwischen Lagerung, Transport und Verkauf wirkt; wenn sie digital gestört wird, werden Kostenströme schnell zu Gesamtschäden aus Ausfallzeiten, Warenverlusten und eventuellen Folgeschritten wie Entsorgung oder Ersatzbeschaffung.
Technisch liegt der Verdacht nahe, dass ein Teil der Verwundbarkeit weniger in der „Hardware-Kälte“ selbst steckt, sondern in den Steuerungen, die die Kühlprozesse regeln. Im französischen Kontext wird als potenzieller Schwachpunkt beschrieben, dass die verwendeten Controller teilweise veraltet waren und mit outdated firmware liefen; die Logik war dabei ursprünglich als isolierte Schnittstelle für den Service gedacht, wurde in der Praxis jedoch zunehmend mit dem Internet verbunden. Das erweitert die Angriffsfläche, weil die Systeme dann nicht mehr nur lokal durch Techniker erreichbar sind, sondern über Netzwerke, Fernwartung oder kompromittierte Zugänge auch von außerhalb manipuliert werden könnten. Entsprechend ordnen Sicherheitsverantwortliche das Szenario nicht als abstraktes „Worst-Case“-Narrativ ein, sondern als realistische Form von Sabotage, bei der Datenzugriff direkt in physische Prozesse übersetzt wird.
Auch in der Vergangenheit gab es ähnliche Muster: Kühlgeräte und Kühllager wurden in verschiedenen Ländern wiederholt zum Ziel von Manipulationen, entweder durch gezielte Angriffe oder durch indirekte Kompromittierung von Netzsegmenten. In den USA und anderswo richteten sich Vorfälle dabei immer wieder auf die Controller-Seite, weil diese die Sollwerte für Temperatur, Defrostzyklen und Alarmzustände vorgibt. Für IT-Teams ist dabei die typische Lücke häufig dieselbe: Wenn Betreiber „Safety“ und „Security“ getrennt betrachten, bleibt die Frage nach Patch-Zyklen, Fernzugriffsrechten und der konsequenten Segmentierung in modernen Unternehmensnetzen zu lange offen. Im Ergebnis können selbst Systeme, die jahrzehntelang als geschlossene Infrastruktur galten, plötzlich wie klassische IoT-Endpoints behandelt werden müssen – nur eben mit wesentlich höheren Auswirkungen bei Fehlfunktion.
Für die Markt- und Branchenwirkung bedeutet das: Hersteller und Betreiber von Kälte- und Kühlketten-Management müssen sich stärker an sicherheitsorientierter Produktpflege ausrichten. In der Quelle wird zudem auf die Forderung verwiesen, dass Fachleute für Lebensmittelsicherheit und IT-Verantwortliche künftig „robuste Cybersicherheit“ für Kühlsysteme gemeinsam absichern sollen. Ein zentraler Punkt: Ein gehacktes Kühlsystem kann genauso gefährlich sein wie ein mechanisch kaputtes – und im Unterschied zu einem Defekt entsteht hier zusätzlich die Möglichkeit, wiederkehrende Schäden zu planen oder Fehlerbilder mit Absicht zu erzeugen. Das ändert auch die Risikoabwägung für Betreiber von Basiseinrichtungen: Wenn Commissaries oder ähnliche Standorte über Controller vernetzt sind, wird die Incident-Response-Planung zu einer Mischung aus IT-Forensik und Betriebssicherheit.
Für betroffene Organisationen bleibt trotz laufender Ermittlungen eine klare technische Lehre. Erstens: Über Steuerungs- und Monitoring-Schichten müssen Betreiber nachvollziehbar erkennen können, wann Sollwerte verändert werden – etwa durch Alarmketten, die nicht nur Ausfälle, sondern unplausible Regelabweichungen melden. Zweitens: Veraltete Firmware und unklare Fernzugriffswege sollten als priorisierte Modernisierungsthemen behandelt werden, weil sie im Angriffspfad besonders häufig vorkommen. Drittens: Selbst wenn einzelne Details zum aktuellen Stand der US-Ermittlungen offenbleiben, zeigt die Verbindung zum französischen Vorfall, dass Behörden und Sicherheitsorganisationen solche Fälle zunehmend „zusammen“ betrachten. Für Unternehmen und öffentliche Einrichtungen heißt das am Ende: Kühltechnik ist keine rein mechanische Randkomponente mehr, sondern eine digitale Infrastruktur mit messbaren Auswirkungen auf Waren, Sicherheit und Betriebsfähigkeit.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Pentagon prüft verdächtige Cyberangriffe auf Kühltechnik von Militärbasen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Pentagon prüft verdächtige Cyberangriffe auf Kühltechnik von Militärbasen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Pentagon prüft verdächtige Cyberangriffe auf Kühltechnik von Militärbasen« bei Google Deutschland suchen, bei Bing oder Google News!