
FORT HUACHUCA / LONDON (IT BOLTWISE) – Das Pentagon untersucht eine Reihe von Kühlmittelausfällen an US-Militärbasen, die nach Berichten als möglicher Cyberangriff eingestuft werden. Besonders betroffen waren Kommissarien, wo Tiefkühlschränke im August zeitweise in einen „Abtau-Modus“ schalteten und die Temperaturen anstiegen. In einzelnen Fällen wurden Temperaturen offenbar bewusst hochgedreht, sodass Lebensmittel anfingen zu welken und sich zu erwärmen. Parallel laufen Abstimmungen mit französischen Ermittlungsbehörden zu ähnlichen Vorfällen bei Gewerbe-Kühlsystemen.
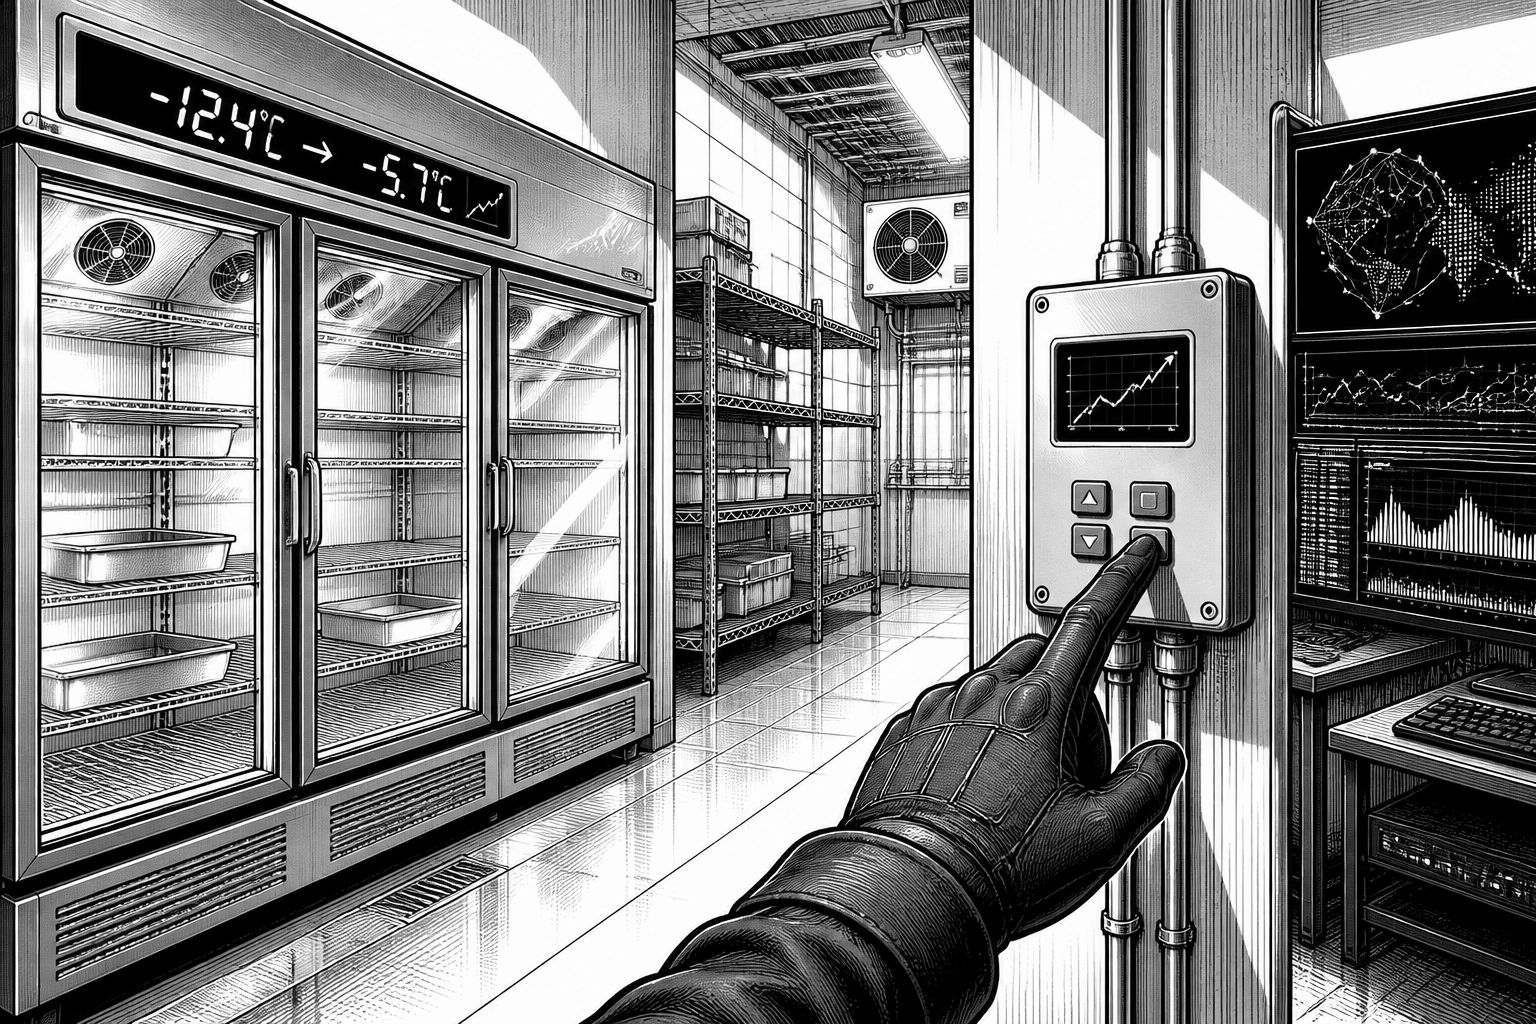
Der Fall begann mit auffälligem Fehlverhalten im Alltag: In Kommissarien auf US-Militärbasen sollen Tiefkühler nicht einfach ausgefallen sein, sondern die Temperaturen über Nacht teilweise sogar erhöht haben. In einem beschriebenen Vorfall in Fort Huachuca (Arizona) heißt es, dass ein „Abtau-Modus“ gestartet wurde, der das gesamte Kühlgut aufwärmte. Für die Betroffenen wirkt das zunächst wie ein klassischer Gerätefehler. Für die Ermittler rückt damit aber die Frage in den Vordergrund, ob Steuerungen oder Schnittstellen der Kühltechnik gezielt manipuliert wurden.
In der Darstellung wird ein Zusammenhang mit einer möglichen Cyberattacke hergestellt: Vier mit der Lage vertraute Personen hätten darauf hingewiesen, dass die Kühlstörungen auf mindestens sechs US-Basen im August „das Ergebnis eines Hacks“ gewesen sein könnten. Auffällig ist dabei nicht nur der Ausfall, sondern die Art der Veränderung. Wenn Regler und Temperaturkontrollen so beeinflusst werden, dass die Kühlung effektiv gegen ihre Aufgabe arbeitet, deutet das stärker auf eine kompromittierte Fernsteuerung oder eine abgesetzte Manipulation hin als auf eine reine Hardwarepanne. Das Pentagon hat in diesem Zusammenhang Ermittlungen bestätigt, ohne detaillierte technische oder personelle Ergebnisse zu veröffentlichen.
Die Untersuchungen laufen dabei mehrgleisig. Eine Verteidigungsbehörde erklärte, dass das Defense Criminal Investigative Service (DCIS) als kriminelles Ermittlungsorgan federführend für eine gemeinsame Untersuchung sei. Parallel arbeite eine Einheit des Cyber Command, also der militärischen Cyber-Funktion, „in enger Abstimmung“ mit internen und externen Strafverfolgungspartnern. Zusätzlich war laut Angaben auch eine Cyber Field Office-Struktur der Army Criminal Investigation Division eingebunden. Genau diese Verzahnung ist in solchen Szenarien entscheidend: Einerseits braucht man forensische Spuren in Netzwerken und Steuerungsdaten, andererseits muss man die Auswirkungen im Betrieb sauber dokumentieren, von betroffenen Filialen bis zur konkreten Temperaturhistorie.
Technisch kommt erschwerend hinzu, dass Kühlanlagen oft weniger als „IT“ betrachtet werden, obwohl sie faktisch über Kommunikations- und Steuerungslogik verfügen. Im Umfeld der betroffenen Geräte wurde eine Rolle eines dänischen Herstellers genannt, der viele der Kühlanlagen betrieben bzw. betreut haben soll. Der Hinweis lautet, dass mehrere Systeme veraltet gewesen seien oder mit „outdated firmware“ liefen. Veraltete Firmware kann Sicherheitslücken länger offenhalten, insbesondere wenn Schwachstellen nicht zeitnah gepatcht werden oder wenn in älteren Generationen Sicherheitsfunktionen fehlen. Für Angreifer reduziert das die Angriffsoberfläche, etwa indem bekannte Schwächen leichter ausnutzbar sind oder Authentifizierungs- und Zugriffskonzepte weniger robust implementiert wurden.
Besonders in den Blick geraten ist zudem der europäische Kontext: Laut Darstellung stehen Ermittler in Kontakt mit französischen Behörden, nachdem ähnliche Cyberangriffe auf kommerzielle Kühleinrichtungen zuvor Hunderte Unternehmen und Einrichtungen betroffen haben sollen. Dort wurden Temperaturkontrollen nach der Beschreibung nicht einfach deaktiviert. Vielmehr hätten Angreifer die Einstellungen so überschrieben, dass die Geräte „hochgedreht“ wurden; in einzelnen Fällen wurde berichtet, dass es sogar so heiß geworden sei, dass Geräte Feuer fingen. Diese Kombination aus gezielter Temperaturerhöhung und teils schwerwiegenden Auswirkungen zeigt, wie stark die Sicherheitsannahmen in der Praxis auseinanderfallen können: Während viele Organisationen bei Kühlung vor allem an „Kühlung fällt aus“ denken, kann ein kompromittierter Regler auch „Kühlung wird zur Heizung“ bedeuten.
Für die Betreiber von kritischer Infrastruktur zieht der Vorfall eine klare Lehre: Physische Prozesse hängen immer stärker von digitaler Steuerung ab, und dadurch entstehen neue Angriffswege in Bereichen, die bislang als überwiegend „betrieblich“ wahrgenommen wurden. Auch wenn der Ausgang der Ermittlungen noch offen ist, legt die geschilderte Musterbildung nahe, dass die Sicherheitsprüfung entlang der kompletten Kette laufen muss: von Firmware-Stand und Patch-Strategie über Zugriffskontrollen in Gateways und Service-Schnittstellen bis hin zur Segmentierung der Netzwerke, in denen Kühlanlagen hängen. Gerade im Unternehmensalltag sind solche Systeme häufig in Wartungs- und Serviceprozesse eingebunden, in denen Fernzugriff, Protokolle und Rollenrechte nicht immer mit der Strenge von klassischer IT gleichgezogen werden.
Für Unternehmen und Dienstleister bedeutet das auch eine Chance zur Priorisierung: Statt Sicherheits-Compliance nur als abstraktes Ziel zu behandeln, sollten konkrete Risikomodelle für OT-nahe Systeme (Operational Technology) erstellt werden. Dazu gehört, die Temperaturdaten und Ereignisprotokolle der Anlagen so zu gestalten, dass sich Manipulationen im Nachhinein eindeutig von Defekten unterscheiden lassen. Ebenfalls relevant ist die Frage, wie schnell sich veraltete Firmwarestände identifizieren und ersetzen lassen, bevor bekannte Schwachstellen zum Einfallstor werden. Der aktuelle Fall ist zwar durch den militärischen Kontext geprägt, sein Muster ist jedoch branchenübergreifend: Wo Kühlung Leben, Hygiene und Wertschöpfung schützt, wird sie zugleich zur digitalen Angriffsfläche.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Pentagon untersucht mutmaßlichen Cyberangriff: Kühlprobleme auf US-Militärbasen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Pentagon untersucht mutmaßlichen Cyberangriff: Kühlprobleme auf US-Militärbasen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Pentagon untersucht mutmaßlichen Cyberangriff: Kühlprobleme auf US-Militärbasen« bei Google Deutschland suchen, bei Bing oder Google News!