
LONDON (IT BOLTWISE) – Microsoft stellt die Security Baseline für Windows 11 26H2 seit Oktober als Paket v2 bereit. Dabei ändern sich vier Richtlinien, während bestehende Profile und Ausnahmen in der Praxis weiterwirken. Für Teams, die per Gruppenrichtlinie oder Intune bereits härten, entscheidet der Abgleich zwischen Baseline und aktiven Policies, welche Vorgaben tatsächlich auf den Clients greifen. Ein Rollout ohne vorherigen Check führt damit schnell zu unklaren Sicherheitszuständen und unerwarteten Abhängigkeiten.
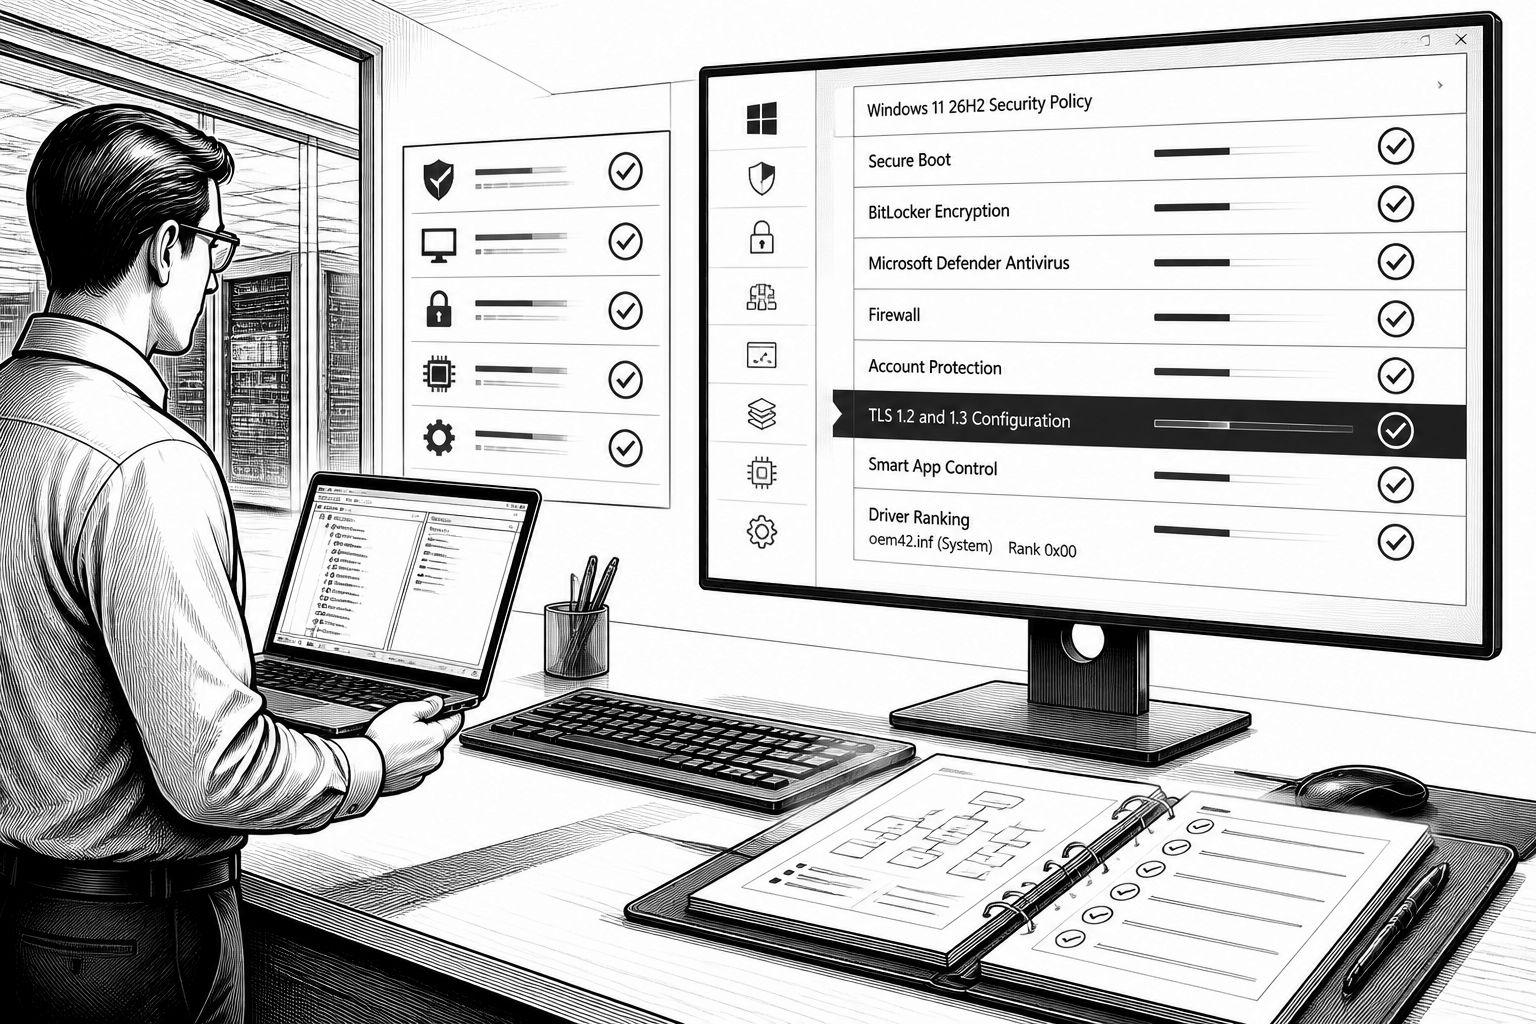
Mit der Security Baseline für Windows 11 26H2 steigt der Druck auf Administratoren, Maßnahmen nicht nur „auszurollen“, sondern ihre Wirkung auch nachzuweisen. Seit Oktober liegt die Baseline als Paket v2 vor, und genau dieser Versionssprung ist in vielen Umgebungen der Unterschied zwischen planbarer Härtung und einem Nebeneinander widersprüchlicher Richtlinien. Die Ausgangslage ist dabei klar: Microsoft beschreibt vier geänderte Richtlinien, während bestehende Profile sowie Ausnahmen weiterhin gelten. Das bedeutet praktisch, dass der Erfolg einer Security-Offensive selten an der Existenz der Baseline selbst hängt, sondern an der Frage, welche Einstellungen im Zusammenspiel aus Baseline, Gruppenrichtlinie, Intune-Konfigurationen und bereits installierten Ausnahmen am Ende wirklich angewendet werden.
Technisch betrachtet ist der entscheidende Engpass der „letzte gültige Wert“ innerhalb der Policy-Kaskade. Wenn Teams Windows-11-Clients bereits per Gruppenrichtlinie (Group Policy) oder über Microsoft Intune härten, wirken zusätzliche Baseline-Einträge nicht im luftleeren Raum. Sie treffen auf vorhandene Profile, Overlays und individuelle Ausnahmen. Genau deshalb fordert Microsoft sinngemäß einen Abgleich: Erst wenn sichtbar ist, welche Vorgaben auf den Clients tatsächlich greifen, lässt sich beurteilen, ob die neuen Regeln Verbesserungen liefern oder Betriebsrisiken erzeugen. Ein Rollout allein reicht demnach nicht, weil er das wichtigste Debugging-Element ausspart: die Beantwortung der Frage, ob ein „updated“ in der Baseline am Zielsystem überhaupt als aktualisierte Policy endet.
Für die konkrete 26H2-Härtung nennt Microsoft mehrere Ansatzpunkte, die in der operativen Praxis besonders häufig zu Rückfragen führen. Zwei der vier geänderten Richtlinien markiert Microsoft in der Änderungstabelle mit dem Zusatz „updated“. Im Intune-Umfeld hat Microsoft diese beiden Änderungen bereits im September angekündigt: erstens ein verändertes Treiber-Ranking und zweitens eine neue TLS-Vorgabe. Beide Themen sind ein guter Grund, die Baseline vor dem Rollout in einer kontrollierten Testgruppe zu validieren, denn sie greifen in sicherheitsrelevante Komponenten ein, die häufig auch von Anwendungen, Remote-Zugriffslösungen oder Middleware verwendet werden. Wer TLS-Parameter setzt, verändert nicht nur Kryptografie-Einstellungen, sondern auch die Auswahl kompatibler Protokolle und Cipher-Suites; wer Treiber-Rankings beeinflusst, verändert zudem, welche Treiberversion bevorzugt wird, wenn mehrere Varianten oder Updates parallel verfügbar sind.
Daneben skizziert Microsoft eine weitere Intune-bezogene Logik: Die Richtlinie „Configure NetBIOS settings“ wird erst dann als konkrete Maßnahme nachgereicht, sobald der Intune-Einstellungskatalog diese Option anbietet. Das ist ein Hinweis darauf, dass nicht jede Security-Baseline-Logik in jedem Managementpfad sofort in identischer Granularität verfügbar ist. Für Administratoren heißt das: Der Plan „Baseline v2 ausrollen“ sollte organisatorisch zweigeteilt sein. Einerseits muss klar sein, welche Richtlinien sofort über Gruppenrichtlinie bzw. in der Baseline selbst abbildbar sind. Andererseits braucht es ein Mapping, welche Teile im Intune-Kanal derzeit noch fehlen oder nur zeitversetzt verfügbar werden. Genau diese Lücke zwischen „Baseline beschrieben“ und „Managementkonsole unterstützt“ ist in der Praxis ein häufiger Grund für „Warum gilt das bei uns nicht?“.
Historisch lässt sich der Ansatz der Security Baselines als Reaktion auf zwei wiederkehrende Probleme lesen: zu heterogene Client-Konfigurationen und zu geringe Transparenz darüber, welche Hardening-Schritte tatsächlich greifen. In vielen Organisationen entstehen Sicherheitsabweichungen weniger durch „böse“ Absichten, sondern durch driftende Konfigurationen im Zusammenspiel aus Rollout-Zyklen, Feature-Updates und Tooling wie Intune oder lokalen Policy-Objekten. Microsoft hat deshalb die Baseline als wiederverwendbares Paket strukturiert und versieht sie mit klaren Änderungen zwischen Versionen. Der Sprung von „Security Baseline für Windows 11 26H2 als Paket v2“ im Oktober passt in dieses Muster: Er adressiert nicht nur den Windows-Stand, sondern auch den Bedarf, Härtung in überschaubaren Updates zu betreiben. Dass das Security-Baselines-Team das Paket Ende September 2026 vorgestellt und im Oktober mit v2 ergänzt hat, nachdem Administrator Protection allgemein verfügbar wurde, unterstreicht zudem, dass organisatorische Freigaben und technische Paketierung eng miteinander verknüpft sind.
Für den Markt und die Umsetzung ergibt sich daraus ein konkreter Operating-Model: Teams sollten den 26H2-Rollout als Sicherheitsprojekt behandeln, nicht als reines Deployment-Projekt. In der Praxis heißt das, erst die Wirkung im Zusammenspiel zu prüfen, dann die Verteilung zu planen und zuletzt die Ergebnisse zu überwachen. Dabei ist es sinnvoll, die beiden „updated“-Richtlinien aus der Änderungstabelle sowie die TLS- und Treiber-Aspekte aus der Intune-Perspektive in den Mittelpunkt zu stellen, weil sie typischerweise die größten Nebenwirkungen entfalten können. Gleichzeitig lohnt es sich, den NetBIOS-Teil als zeitabhängige Intune-Option zu behandeln, damit sich Teams nicht wundern, wenn ein Teil der geplanten Härtung im Katalog noch nicht auswählbar ist. So entsteht ein konsistenter Sicherheitszustand, statt vieler Einzelmaßnahmen, die zwar in der Baseline vorhanden sind, aber am Ende nicht durchgehend die gleiche Schutzwirkung entfalten.
Abschließend lässt sich festhalten: Die Security Baseline v2 für Windows 11 26H2 liefert konkrete Richtlinienänderungen, aber ihr Wert wird erst im Abgleich messbar. Administratoren, die bereits härten, müssen besonders sorgfältig prüfen, welche der neuen Einstellungen auf den Clients wirklich aktiviert werden, weil „bestehende Profile und Ausnahmen“ weiterhin mitspielen. Wer diesen Schritt überspringt, riskiert einen Zustand, in dem Sicherheitsziele zwar technisch dokumentiert, aber nicht zuverlässig umgesetzt sind. Umgekehrt erlaubt die Baseline mit ihren klar benannten Änderungen, Härtung strukturiert zu iterieren und den Sicherheitsstatus pro Client-Generation reproduzierbar zu halten. Für die nächsten Rollout-Wellen bedeutet das: Erst Validierung und Mapping, dann Ausrollung – nicht andersherum.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Windows 11 26H2: Security Baseline v2 prüfen, bevor der Rollout startet" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Windows 11 26H2: Security Baseline v2 prüfen, bevor der Rollout startet" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Windows 11 26H2: Security Baseline v2 prüfen, bevor der Rollout startet« bei Google Deutschland suchen, bei Bing oder Google News!