
PARIS / LONDON (IT BOLTWISE) – Außenminister Johann Wadephul hat den Iran vor hybriden Angriffen gewarnt und betont, dass die G7-Partner in ihrer Geschlossenheit nicht wanken lassen. Im Fokus stehen mutmaßliche Cyberangriffe auf Kühlsysteme französischer Supermarktketten, die in Europa Sicherheitsrisiken deutlich machen. Frankreichs Außenminister Jean-Noël Barrot hatte den Iran dabei als Drahtzieher eingeordnet. Deutschland will indes zunächst prüfen, während die Partner eine angemessene Reaktion abstimmen wollen.
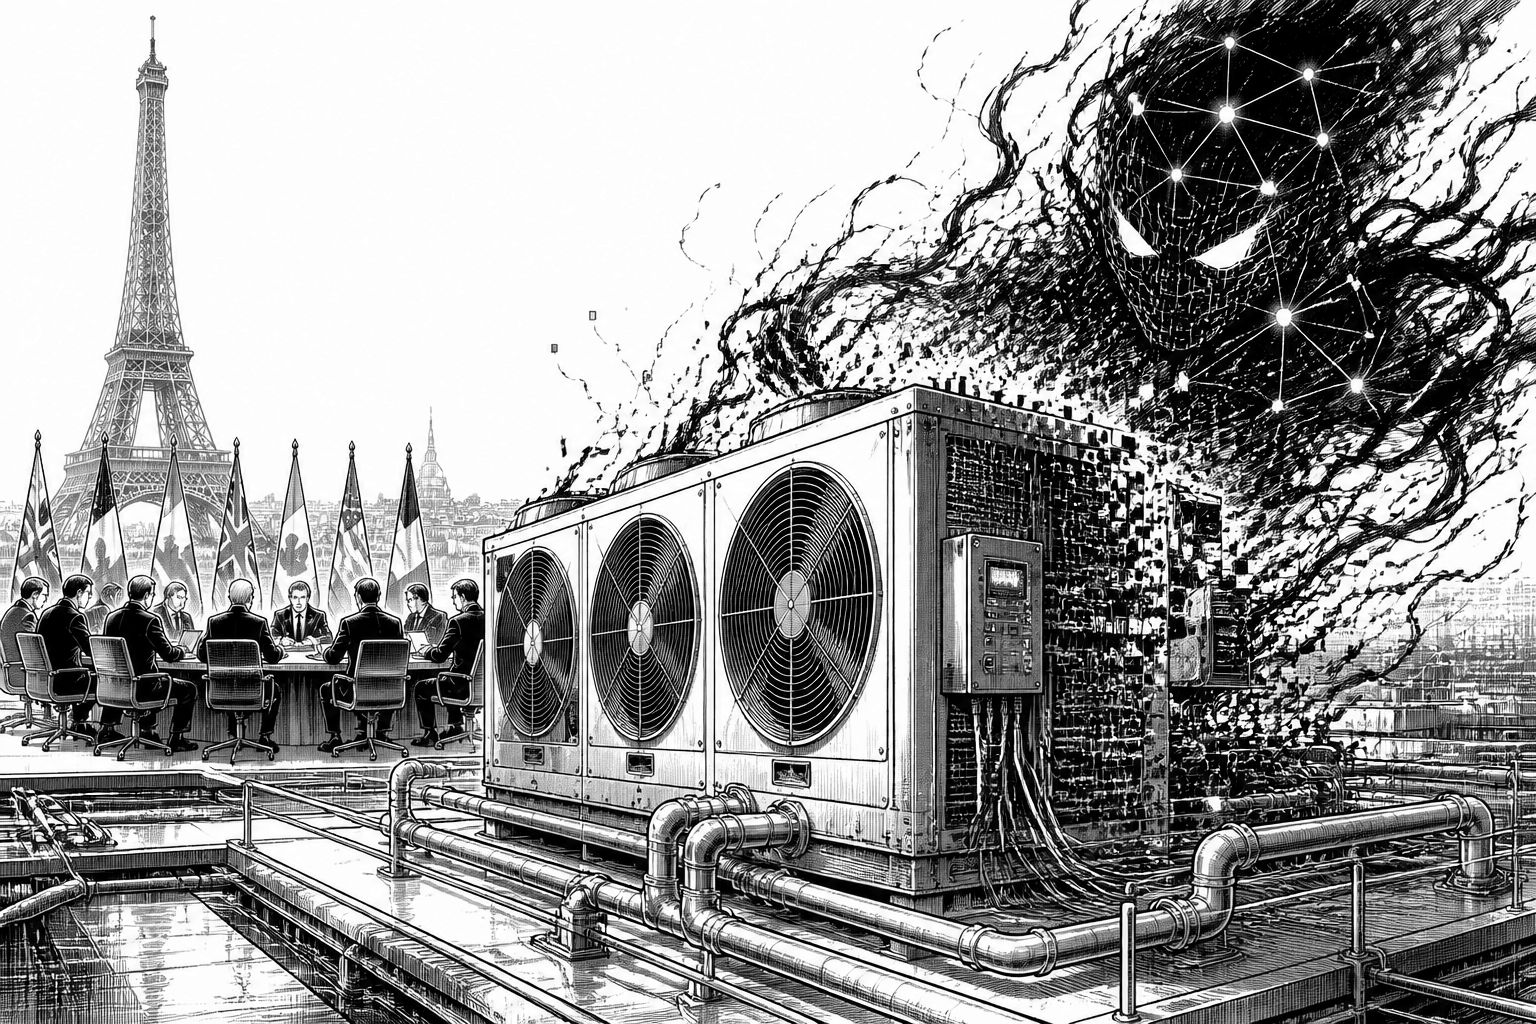
Am Ende der G7-Beratungen in Paris setzten die Außenminister der wirtschaftsstarken Demokratien ein klares Signal: Hybride Handlungen sollen die gemeinsame Linie nicht erodieren. Johann Wadephul stellte dabei nicht nur die politische Haltung in den Mittelpunkt, sondern knüpfte sie direkt an die technische Dimension moderner Angriffe. Wenn Cyberaktivitäten als vorgeschaltete Stufe für Druck, Sabotage oder Eskalationsdruck genutzt werden, dann ist die Wirkung nicht auf einzelne Rechner beschränkt, sondern zieht sich bis in reale Infrastrukturen hinein – etwa in den Betrieb von Kühlsystemen, der im Lebensmitteleinzelhandel über Verfügbarkeit und Sicherheitsgrenzen entscheidet.
Im französischen Kontext hatte Jean-Noël Barrot bereits am Vortag deutlich gemacht, dass Frankreich den Iran mutmaßlich als Drahtzieher hinter den jüngsten Cyberangriffen auf Kühlsysteme französischer Supermarktketten einordnet. Diese Einordnung ist politisch brisant, weil sie den Schritt von einer rein technischen Incident-Lage hin zu einem staatlich gesteuerten Bedrohungsnarrativ markiert. Gleichzeitig ist sie kommunikativ kalkuliert: Wer die Urheberschaft auf Staatensebene verlagert, will vor allem Abschreckung und Handlungsfähigkeit zeigen. Zugleich bleibt die operative Frage offen, wie genau sich solche Angriffe technisch nachweisen und einer bestimmten Steuerung zuordnen lassen, ohne dabei nur auf Indizien zu setzen.
Gerade hier wird der Unterschied zwischen politischer Bewertung und Sicherheitsarbeit sichtbar. In Deutschland haben sich die Sicherheitsbehörden laut Bericht noch nicht festgelegt, wer hinter den Angriffen auf Supermärkte in der Bundesrepublik steckt. Das ist aus Sicht der Cyber-Forensik nachvollziehbar: Attribution ist selten ein einzelner Treffer, sondern ein Prozess aus Logdaten, Malware-Charakteristika, Infrastruktur-Merkmalen und Kontextinformationen. Während sich die Diplomatie auf klare Botschaften konzentriert, arbeiten IT-Teams häufig mit begrenzter Evidenzlage, gestaffelten Untersuchungszeiträumen und dem Risiko, dass ein Angreifer Spuren absichtlich verwischt. Für Unternehmen bedeutet das: Selbst wenn die politische Kommunikation auf konkrete Gegner zeigt, müssen technische Schutzmaßnahmen im Hier und Jetzt greifen – unabhängig vom finalen Ergebnis der Zuordnung.
Wadephul sprach Frankreich im Blick auf die Angriffe volle Solidarität aus und verband das mit der Bewertung, dass staatlich gesteuerte Cyberangriffe reale Gefahren erzeugen. Der Punkt ist dabei mehr als Rhetorik: Kühlsysteme sind cyber-physische Zielbereiche. Werden sie gezielt gestört, können sich Ausfälle in Minuten bis Stunden in Temperaturabweichungen übersetzen, die wiederum den Warenbestand und im Extremfall die Produktsicherheit betreffen. Technisch laufen solche Angriffe oft nicht als „Hollywood-Hack“ ab, sondern als Kette aus Initialzugriff, lateraler Bewegung, Manipulation von Steuer- oder Monitoringsystemen und dem Versuch, Wiederherstellung zu verzögern. Für die Verteidigung ist das unbequem, weil Betreiber nicht nur die IT absichern müssen, sondern auch die Schnittstellen zwischen IT und OT (Operational Technology) – also dort, wo Steuerungs- und Überwachungstechnik mit Unternehmensnetzwerken interagiert.
Auch die geplante Reaktionslinie bleibt deutlich: Gemeinsam mit den Partnern wolle man sich über eine angemessene Antwort abstimmen. Barrot hatte dabei als mögliche Schritte europäische Sanktionen genannt, etwa ein Einfrieren von Geldern oder Einreiseverbote. In der Praxis sind solche Maßnahmen ein politisches Werkzeug, das Sicherheitsorganisationen indirekt beeinflusst: Durch Sanktionen können Lieferkettenrisiken steigen, Zugänge zu bestimmten Ressourcen eingeschränkt und staatlich-nahe Strukturen unter Druck gesetzt werden. Dennoch ersetzt das keine technische Härtung. Unternehmen im Handel, in der Logistik und in der Lebensmittelproduktion müssen zusätzlich prüfen, wie ihre Monitoring- und Alarmketten funktionieren, ob sie Segmentierung zwischen Unternehmensnetzwerk und Betriebsumgebung konsequent umsetzen und ob Wiederanlaufprozesse für kritische Systeme vorproduziert sind.
Historisch betrachtet zeigt sich hier ein wiederkehrendes Muster: Angriffe auf Infrastruktur außerhalb klassischer IT-Domänen sind spätestens seit der breiten Verfügbarkeit industrieller Steuerungstechnik ein Schwerpunkt. Während früher eher einzelne Datenabflüsse im Vordergrund standen, rücken heute Funktionen mit unmittelbarer physischer Auswirkung stärker in den Fokus. Dass diese Entwicklung jetzt in der G7-Rhetorik so prominent auftaucht, liegt auch daran, dass solche Vorfälle politisch leichter zu bündeln sind: Ein Kühlsystem steht symbolisch für Versorgungssicherheit, für Endkundenvertrauen und für die Verletzbarkeit alltäglicher Prozesse. Für die KI-Branche – insbesondere für Anbieter von Sicherheitsanalytik und Automatisierung in der Incident Response – entsteht daraus ein zusätzlicher Bedarf: Analysesysteme müssen Anomalien nicht nur in E-Mail- und Netzwerkdaten erkennen, sondern auch in Prozess- und Betriebsdaten, damit sich Störungen schneller eingrenzen lassen, bevor sie in Richtung Warenverlust oder Betriebsstillstand eskalieren.
Offen bleibt, wie schnell und in welchem Umfang Deutschland seine Untersuchungsergebnisse kommuniziert. Die derzeitige Zurückhaltung der Sicherheitsbehörden unterstreicht: Solide technische Befunde müssen vorhanden sein, bevor man die Urheberschaft festschreibt. Für Entscheidungsträger heißt das zugleich, nicht auf die diplomatische Finalität zu warten. Wer sich auf hybride Bedrohungen einlässt, muss parallel die Schutzstrategie anziehen: von Patch- und Zugriffskontrollen über Red-Team-Übungen für IT/OT-Schnittstellen bis hin zu klaren Rollenplänen für Krisenkommunikation. Die G7-Position macht dabei vor allem eines sichtbar: Cyber- und Hybridrisiken sind für Außenpolitik und Wirtschaft gleichermaßen zu einem Bestandteil der Sicherheitsarchitektur geworden – und damit zu einem Thema, das man operativ nur mit technischen Maßnahmen, organisatorischer Disziplin und verlässlichen Partnerprozessen in den Griff bekommt.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Wadephul warnt: Teherans hybride Cyberakte schwächen keinen G7-Konsens" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Wadephul warnt: Teherans hybride Cyberakte schwächen keinen G7-Konsens" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Wadephul warnt: Teherans hybride Cyberakte schwächen keinen G7-Konsens« bei Google Deutschland suchen, bei Bing oder Google News!