
BRÜSSEL / LONDON (IT BOLTWISE) – Bei Ermittlungen nach Cyberangriffen auf Kühlanlagen von Supermarktketten sieht Belgien ebenfalls Hinweise auf mögliche Verbindungen zu bekannten iranischen Akteuren. Die Staatsanwaltschaft prüfe diese Hinweise genauer, während die betroffenen Systeme im Betrieb weiterhin kritisch bleiben. Parallel mahnt die Bundesbank wachsende Risiken für Deutschlands Banken an – von überhitzten Märkten bis zu Problemen bei Gewerbeimmobilien. Für Unternehmen verdichtet sich damit ein Muster: Betriebs-IT, Datenintegrität und Finanzstabilität hängen enger zusammen, als viele Teams bislang gedacht haben.
Die Meldungen wirken auf den ersten Blick wie ein klassischer Konjunktur- und Politik-Check: Arbeitslosen-Erstanträge in den USA steigen stärker als erwartet, in der EU scheitern Klagen gegen Teile des Klimapakets vor dem EuGH, und auch geopolitische Themen dominieren den Ticker. Für Technikerinnen und Techniker steckt in der Mischung jedoch ein wiederkehrendes Thema: Systeme, die im Alltag „einfach laufen“ müssen, geraten gleichzeitig unter Druck – sei es durch Cyberangriffe auf Kühltechnik oder durch finanzielle Belastungen, die die Finanzierung von IT- und Sicherheitsprojekten indirekt erschweren. Genau diese Verzahnung ist für die Planung von Betriebssicherheit und Resilienz entscheidend, weil Ausfallzeiten in der Kühlkette messbar sind und Risiken in Finanzberichten häufig später als Budget-Engpässe in der IT ankommen.
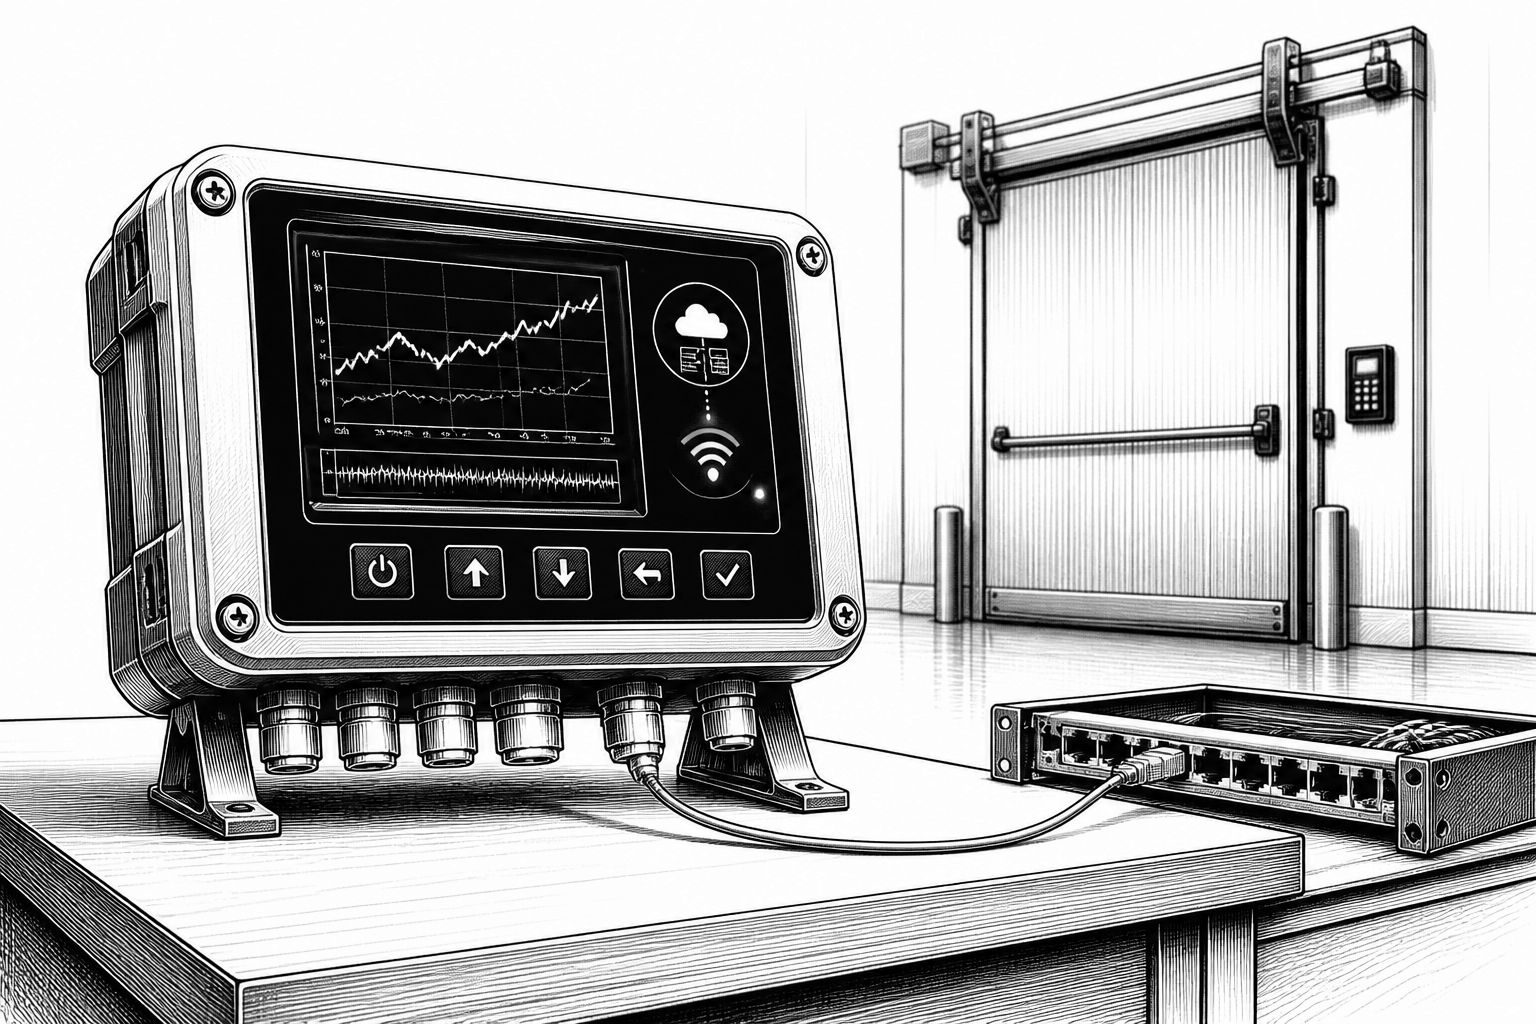
Ein konkreter technischer Brennpunkt liegt in den Untersuchungen zu Cyberangriffen auf Kühlsysteme von Supermarktketten. In dem Kontext heißt es, dass nicht nur aus Frankreich, sondern auch aus Belgien Spuren in Richtung iranischer Akteure vermutet werden. Innenminister Bernard Quintin sprach von Hinweisen auf mögliche Verbindungen zu bekannten iranischen Akteuren, während die Staatsanwaltschaft die Informationen weiter prüfe. Für Betreiber bedeutet das vor allem: Kühlanlagen sind nicht nur „Maschinen“, sondern eingebettete IT-Umgebungen mit Sensorik, Steuerungen und häufig auch Fernwartungswegen. Sobald Angreifer Zugriff auf solche Komponenten erhalten, können sie nicht nur Geräte anhalten, sondern auch Messwerte verfälschen, Produktions- und Logistikpläne stören oder über manipulierte Daten Folgeprozesse ansteuern. Entscheidend ist daher, ob das Unternehmen eine saubere Trennung zwischen Leitsystemen (OT), Betriebs-IT (IT) und dem Wartungs- bzw. Fernzugriff umsetzt, inklusive Protokollierung, Baselines und Alarmierung bei Abweichungen.
Technisch lässt sich das Problem entlang von drei Fragen strukturieren. Erstens: Wie schnell erkennt das Team Anomalien in Temperaturen, Energieaufnahme und Abtauzyklen, wenn ein Angriff nicht unmittelbar zu einem „sichtbaren“ Systemausfall führt? Gerade bei Kühlung sind Abweichungen manchmal zunächst subtil – etwa wenn Regelparameter verändert werden oder wenn Monitoring zwar Daten sieht, diese aber aus einem kompromittierten Pfad stammen. Zweitens: Welche Forensik-Realität findet man nach einem Incident vor – sind Logs manipulationssicher, sind Prozessdaten versioniert, und lassen sich Ereignisse über mehrere Standorte hinweg korrelieren? Drittens: Wie wird der Fernzugriff abgesichert, etwa durch Segmentierung, starke Authentifizierung, das Prinzip „Least Privilege“ für Wartungsrollen und eine robuste Patch- bzw. Firmware-Strategie für eingebettete Geräte. Dass Belgien die Hinweise prüft, unterstreicht dabei weniger eine bestimmte Angriffsstrategie als vielmehr die Notwendigkeit, die eigenen „Beobachtbarkeit“-Lücken zu schließen, bevor der Betrieb die Beweise liefert.
Der zweite Strang betrifft die Finanzierung und damit indirekt die IT-Resilienz. Die Bundesbank warnt in ihrem Finanzstabilitätsbericht vor wachsenden Risiken für Deutschlands Banken: „Überhitzte Aktienmärkte“, wachsende Schuldenberge und Probleme bei Gewerbeimmobilien werden als Faktoren genannt. In der Praxis bedeutet das häufig nicht sofortige Zins- oder Kreditentscheidungen im Tagesgeschäft, aber es erhöht die Wahrscheinlichkeit, dass Budgets für Sicherheit, Modernisierung und Migration restriktiver priorisiert werden. Genau hier treffen zwei Welten aufeinander: Der Betrieb braucht kurzfristig schnelle Maßnahmen gegen Cyberrisiken (z. B. Zugangskontrollen, Netztrennung, Monitoring-Erweiterungen), während Organisationen gleichzeitig mittel- bis langfristig ihre IT-Architektur anpassen müssen, etwa Richtung stärker automatisierter Betriebsüberwachung und sauberer Datenflüsse. Wer diese Investitionen später schiebt, riskiert, dass ein Incident nicht nur Kühlware betrifft, sondern auch Compliance- und Vertragsfolgen nach sich zieht – und damit wiederum die finanziellen Belastungen verstärkt.
Auch das Markt- und Konjunkturbild liefert Hinweise darauf, wie ernst das Timing sein kann. In den USA steigen die Erstanträge auf Arbeitslosenhilfe in der vergangenen Woche auf 200.000, wie das US-Arbeitsministerium mitteilte; das sind 9.000 mehr als zuvor, während Volkswirte im Schnitt 194.000 erwartet hatten. Solche Daten werden in Unternehmen oft als „Frühindikator“ genutzt, um Nachfrage- und Investitionspläne anzupassen. Für Technologie- und Sicherheitsentscheidungen heißt das: Wenn die Unsicherheit steigt, verschieben sich Projekte – und genau dann brauchen Betreiber belastbare Risikoabwägungen, die über Bauchgefühl hinausgehen. Ein reifes Risikomanagement verbindet dabei technische Kennzahlen (z. B. Wiederherstellungszeiten, Patch-Durchlaufquoten, Abdeckung von Netzwerksegmenten) mit ökonomischen Parametern (z. B. Auswirkungen von Stillstand, erwartete Schadenshöhen, Kosten von Verzögerungen). So lassen sich Prioritäten begründen, selbst wenn andere Budgettöpfe unter Druck geraten.
Schließlich zeigt die EU-Ebene, dass regulatorische und marktseitige Leitplanken ebenfalls die IT-Landschaft indirekt verändern. Polen ist mit Klagen gegen zentrale Teile des EU-Klimapakets gescheitert; der EuGH wies sieben Klagen ab, unter anderem zu strengeren Emissionsregeln und zum CO2-Zoll. Auch wenn das auf den ersten Blick Klimapolitik und nicht IT betrifft, beeinflusst sie dennoch Energie- und Betriebsanforderungen für Unternehmen, etwa durch Umstellungen in Produktions- und Logistikprozessen. Daraus entstehen wiederum technische Aufgaben: Energieeffizienz im Betrieb, Datenverfügbarkeit für Audits und die Fähigkeit, Steuerungssysteme robust zu ändern – ohne die Sicherheitslage zu verschlechtern. Damit kommt eine weitere Dimension hinzu: Resilienz ist nicht nur „gegen Angriffe“, sondern auch „gegen Änderungen“, also gegen die Folgen, wenn Systeme wegen neuer Anforderungen neu konfiguriert oder ausgetauscht werden müssen.
Für die Praxis lässt sich aus dem Zusammenspiel der Meldungen eine klare Handlungslogik ableiten. Erstens sollte jede Kühl- oder andere OT-nahe Umgebung als Teil einer Sicherheitskette verstanden werden, nicht als isolierte Gerätegruppe. Zweitens braucht es eine durchgängige Überwachung, die Abweichungen früh erkennt und Daten so sammelt, dass sie auch im Incident-Fall belastbar bleiben. Drittens müssen Sicherheitsmaßnahmen mit dem Finanz- und Budgetkontext vereinbar sein; der Hinweis der Bundesbank auf Risiken im Bankensektor ist ein Signal, dass Priorisierung und Nachweise gegenüber dem Management wichtiger werden. Und viertens lohnt es sich, Betriebs-IT und Compliance-Daten so zu gestalten, dass sowohl technische Wiederanlaufpläne als auch regulatorische Nachweispflichten schneller erfüllt werden können. In Summe entsteht so ein Technik-Impuls: Wer Kühltechnik, Datenintegrität und Risikomanagement als zusammenhängendes System denkt, reduziert nicht nur die Wahrscheinlichkeit von Ausfällen, sondern verkürzt auch die Zeit bis zur Normalität, falls es doch zu einem Vorfall kommt.
Offen bleibt, wie die konkreten technischen Angriffspfade in den betroffenen Fällen im Detail aussehen und welche Systeme im Kern betroffen waren. Die Prüfung der Hinweise läuft, und die Meldungen nennen keine abschließenden Ergebnisse. Für Unternehmen ist genau dieses „Zwischenstadium“ jedoch ein guter Anlass, die eigenen Grundlagen zu testen: Gibt es Segmentierung, die Fernzugriff strikt begrenzt? Sind Sicherheitsupdates für Steuerungen und Gateways realistisch planbar? Und lässt sich im Ernstfall nachvollziehen, welche Daten wann und durch welchen Pfad verarbeitet wurden? Wer hier jetzt nachschärft, wird im Betrieb weniger überrascht sein – egal ob der nächste Trigger aus dem Markt, aus regulatorischen Vorgaben oder aus einer digitalen Angriffswelle kommt.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyberangriffe auf Kühlanlagen und Finanzrisiken: Der Technik-Impuls der Meldungen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyberangriffe auf Kühlanlagen und Finanzrisiken: Der Technik-Impuls der Meldungen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyberangriffe auf Kühlanlagen und Finanzrisiken: Der Technik-Impuls der Meldungen« bei Google Deutschland suchen, bei Bing oder Google News!