
LONDON (IT BOLTWISE) – Uber informiert tausende Fahrer darüber, dass bei einem Cyberangriff im Oktober Informationen zu persönlichen Daten und Führerscheinen gestohlen wurden. In Mitteilungen an US-Generalstaatsanwälte nennt das Unternehmen als Auslöser einen Einbruch bei einem Tech-Provider, der interne Zugangsdaten missbraucht haben soll. Die genaue Zahl der Betroffenen ist noch nicht abschließend, aber in einzelnen Bundesstaaten werden bereits mehrere Tausend Datensätze genannt. Im Kern geht es damit auch um die Sicherheitskette zwischen KI-Plattformen für Open-Model-Zugriff und Kundendaten im Hintergrund.
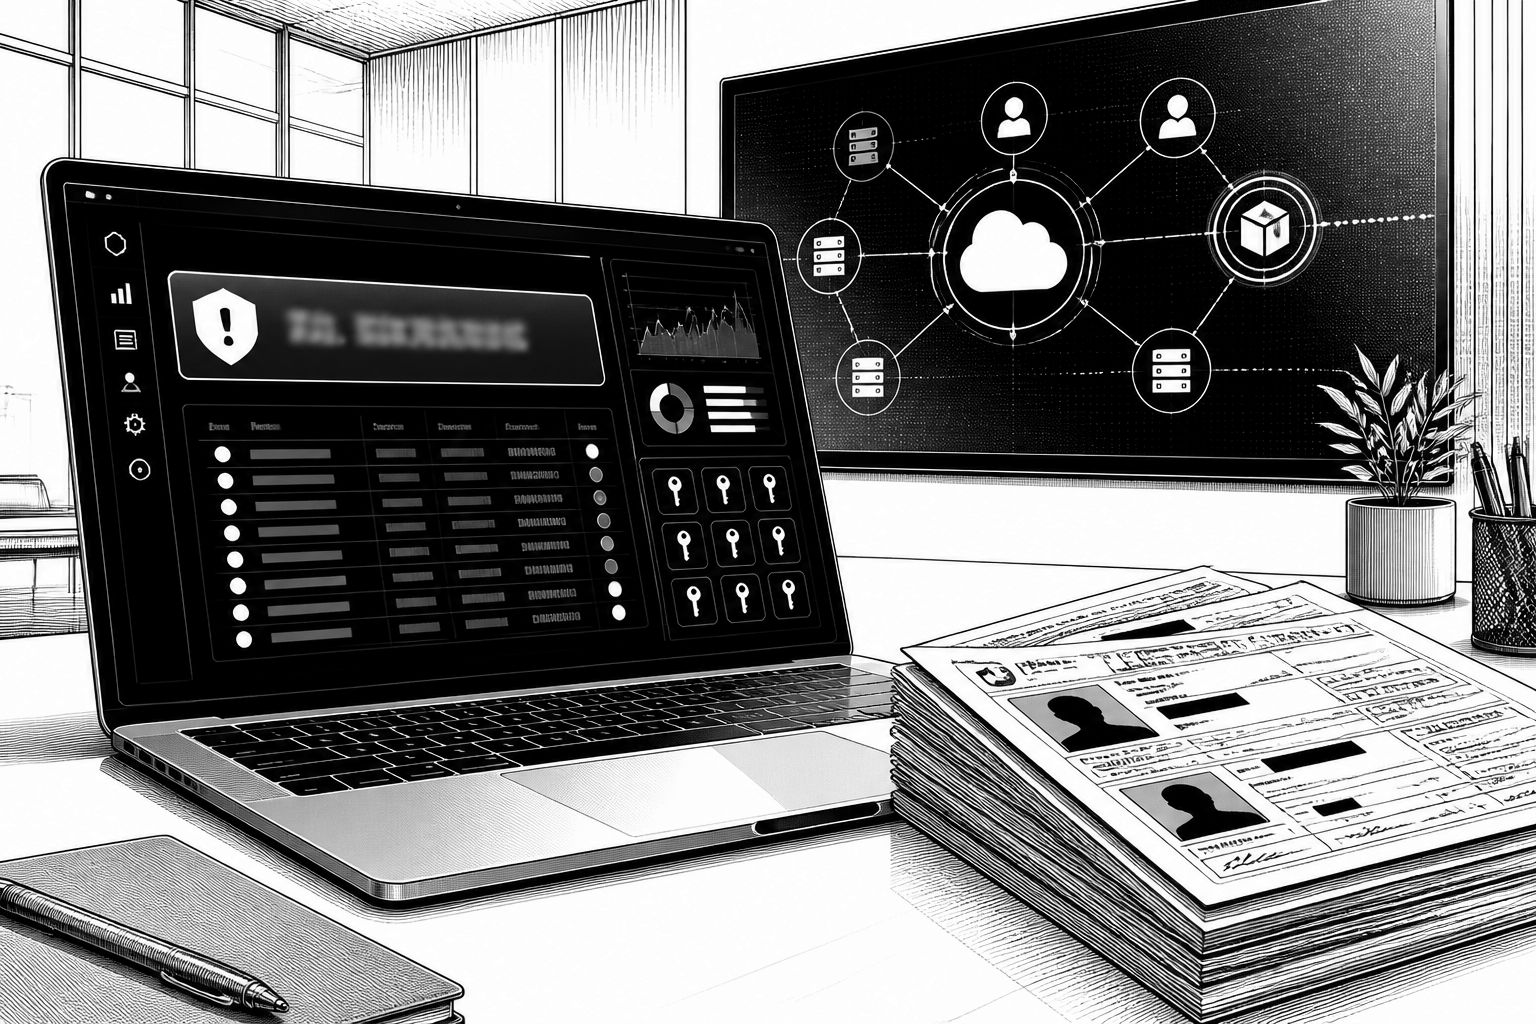
Uber rückt den nächsten Lieferketten-Schwachpunkt in den Fokus: In dieser Woche hat der Fahrdienstbetreiber tausende Fahrer darüber informiert, dass im Oktober im Umfeld eines Dienstleisters Daten gestohlen wurden, darunter persönliche Informationen und Angaben aus Führerscheinen. Der zeitliche Ablauf folgt einem typischen Muster moderner Incident-Response: Zuerst geht es um den Zugriff auf interne Credentials des betroffenen Tech-Providers, danach wird in Stufen abgeklärt, welche Daten bei Uber tatsächlich betroffen waren, und schließlich werden betroffene Personen benachrichtigt. Auffällig ist dabei vor allem die Verknüpfung zu einem Anbieter, der Entwicklern Zugriff auf offene KI-Modelle ermöglicht.
Uber beschreibt den Vorfall in Schreiben an mehrere US-Generalstaatsanwälte, darunter aus Kalifornien. Laut Uber habe der Provider am 9. Oktober eine Meldung gemacht, wonach Angreifer in das System eingebrochen seien und interne Zugangsdaten gestohlen hätten. Diese Credentials sollen anschließend genutzt worden sein, um auf Daten bei Uber zuzugreifen; danach habe Uber damit begonnen, betroffene Fahrer über die Speicherung ihrer persönlichen Informationen bei dem Provider zu informieren. Wie viele Kunden insgesamt betroffen sind, nennt Uber in den vorliegenden Mitteilungen jedoch nicht, ebenso wenig, wie viele Fahrer die Benachrichtigungen konkret erhalten. Damit bleibt der Umfang vorerst dynamisch, obwohl einzelne Bundesstaaten bereits klare Zahlen in den Meldungen enthalten.
Die Daten, die in den Berichten für einzelne Staaten auftauchen, machen die Tragweite greifbar. In Massachusetts sind den Angaben zufolge Führerscheindaten von 2.567 Personen entwendet worden, in South Carolina 3.430 und in Rhode Island 1.873. Für Illinois wird ebenfalls gemeldet, dass staatliche Bewohner ihre Führerscheininformationen verloren haben, allerdings mit dem Hinweis, dass die Anzahl der betroffenen Personen zum Zeitpunkt der Einreichung noch offen war. Darüber hinaus informiert Uber Fahrer mit Wohnsitz in Kalifornien, ohne die Zahl in den vorliegenden Unterlagen zu beziffern. In Summe deutet das auf eine Informationslage hin, die mit jedem weiteren Einreichen über mehrere Zuständigkeiten hinweg wachsen kann.
Als Provider nennt Uber Fireworks AI. Das Unternehmen bietet nach der Beschreibung im Quellmaterial eine Schnittstelle, mit der Entwickler offene KI-Modelle nutzen und in Anwendungen einbinden können. Fireworks hatte bereits zuvor von einer eigenen Sicherheitsverletzung berichtet, bei der Angreifer Daten aus dem Kundenumfeld erbeutet haben soll, einschließlich Abrechnungsdaten und Teilen privater KI-Datensätze. Auch Notion bestätigte demnach, dass seine Daten im Zusammenhang mit dem Fireworks-Vorfall ebenfalls gestohlen worden seien. Uber selbst verknüpft die Fahrer-Benachrichtigungen explizit mit einem Sicherheitsereignis, das einen Drittdienstleister betrifft, der Zugriff auf Teile von Uber-Daten hatte – ein Hinweis darauf, dass nicht nur „öffentliches Modellhosting“, sondern auch der Zugang zu Backend-Informationen im Drittparteienbetrieb entscheidend ist.
Technisch betrachtet verlagert sich die Angriffsfläche damit von klassischen Frontend-Systemen hin zu Authentifizierungsketten: Wenn gestohlene interne Credentials dazu genutzt werden, auf Daten eines Plattformpartners zuzugreifen, hängt die Risikoreduktion stark an Identity-Management, Segmentierung und an der Frage, wie granular „Zugriff“ in der Praxis konzipiert und überwacht wird. Fireworks führt den Angriff zudem auf eine finanziell motivierte Cyberkriminellen-Gruppe zurück, deren Ziel es sei, gestohlene Tokens zu verkaufen, um damit auf LLMs zuzugreifen; eine namentliche Übernahme durch eine konkrete Gruppe wird laut vorliegenden Angaben nicht genannt. Auch das bekannte Muster aus der Breite der Vorfälle bleibt relevant: Es geht häufig weniger um „ein kaputtes Modell“, sondern um die missbräuchliche Wiederverwendung von Zugriffsrechten, die über mehrere Systeme hinweg wirken können.
Für Uber kommt verschärfend hinzu, dass es sich um das zweite bekannte Sicherheitsereignis im laufenden Jahr handelt. Bereits zuvor habe Uber einen Vorfall im Bereich Uber Freight gemeldet, bei dem eine Erpressungsgruppe die Tat für sich reklamiert habe. Auch wenn Details zu diesem früheren Ereignis in den vorliegenden Zeilen nicht vertieft werden, zeigt die Kombination zweier unabhängiger Vorfälle innerhalb eines Jahres, wie schwer es für große Plattformen ist, Angriffe vollständig von der Lieferkette zu entkoppeln. In der Praxis werden solche Fälle deshalb oft zum Trigger für zusätzliche Kontrollen: strengere Credential-Rotation, engere Token-Lifetimes, bessere Überwachung ungewöhnlicher Zugriffsmuster und eine Überprüfung, welche Datenarten Drittanbieter überhaupt verarbeiten dürfen.
Für Unternehmen mit KI-gestützten Workflows ist die Meldung damit mehr als ein Compliance-Thema: Sie ist eine Erinnerung daran, dass KI-Infrastruktur zunehmend über Drittdienstleister läuft – und dass dort die Sicherheitsentscheidungen direkt auf Produktdaten durchschlagen können. Da der Provider Fireworks in diesem Fall explizit als Schnittstelle für den Zugriff auf KI-Modelle positioniert wird, stellt sich aus Sicht der IT- und Security-Verantwortlichen die Frage, wie sauber der Zugriff auf „Modelle“ von dem Zugriff auf „personenbezogene Daten“ getrennt ist. Zugleich zeigt der Blick auf die bereits genannten Länder- und Bundesstaatenzahlen, dass Betroffenenkommunikation in Wellen organisiert sein kann: Erst die Provider-Meldung, dann die Incident-Validierung, schließlich die Benachrichtigungen über Zuständigkeiten hinweg. Genau diese Dynamik sollte man intern mit einem belastbaren Prozess abbilden – auch, wenn die endgültige Zahl der betroffenen Datensätze erst später feststeht.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Uber meldet Diebstahl von Führerscheindaten über Fireworks-AI-Zugriff" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Uber meldet Diebstahl von Führerscheindaten über Fireworks-AI-Zugriff" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Uber meldet Diebstahl von Führerscheindaten über Fireworks-AI-Zugriff« bei Google Deutschland suchen, bei Bing oder Google News!