
LONDON (IT BOLTWISE) – Der Derivate-Handelsplatz Lighter hat Abhebungen und neue Liquiditätspools vorübergehend gestoppt, nachdem ein geleakter API-Key einem Trader-Zugang zugeordnet wurde. Blockchain-Analysen beziffern Abflüsse von rund 10,4 Millionen USDC, die schnell in Ether umgeschichtet und weiter transferiert wurden. Lighter betont, dass sich Protokoll und Smart Contracts nicht verändert haben, während der Betreiber per Guardian Mode Sicherheitsmaßnahmen einleitet. Unklar bleibt der genaue Mechanismus der Key-Exponierung sowie ob der betroffene Trader entschädigt wird.
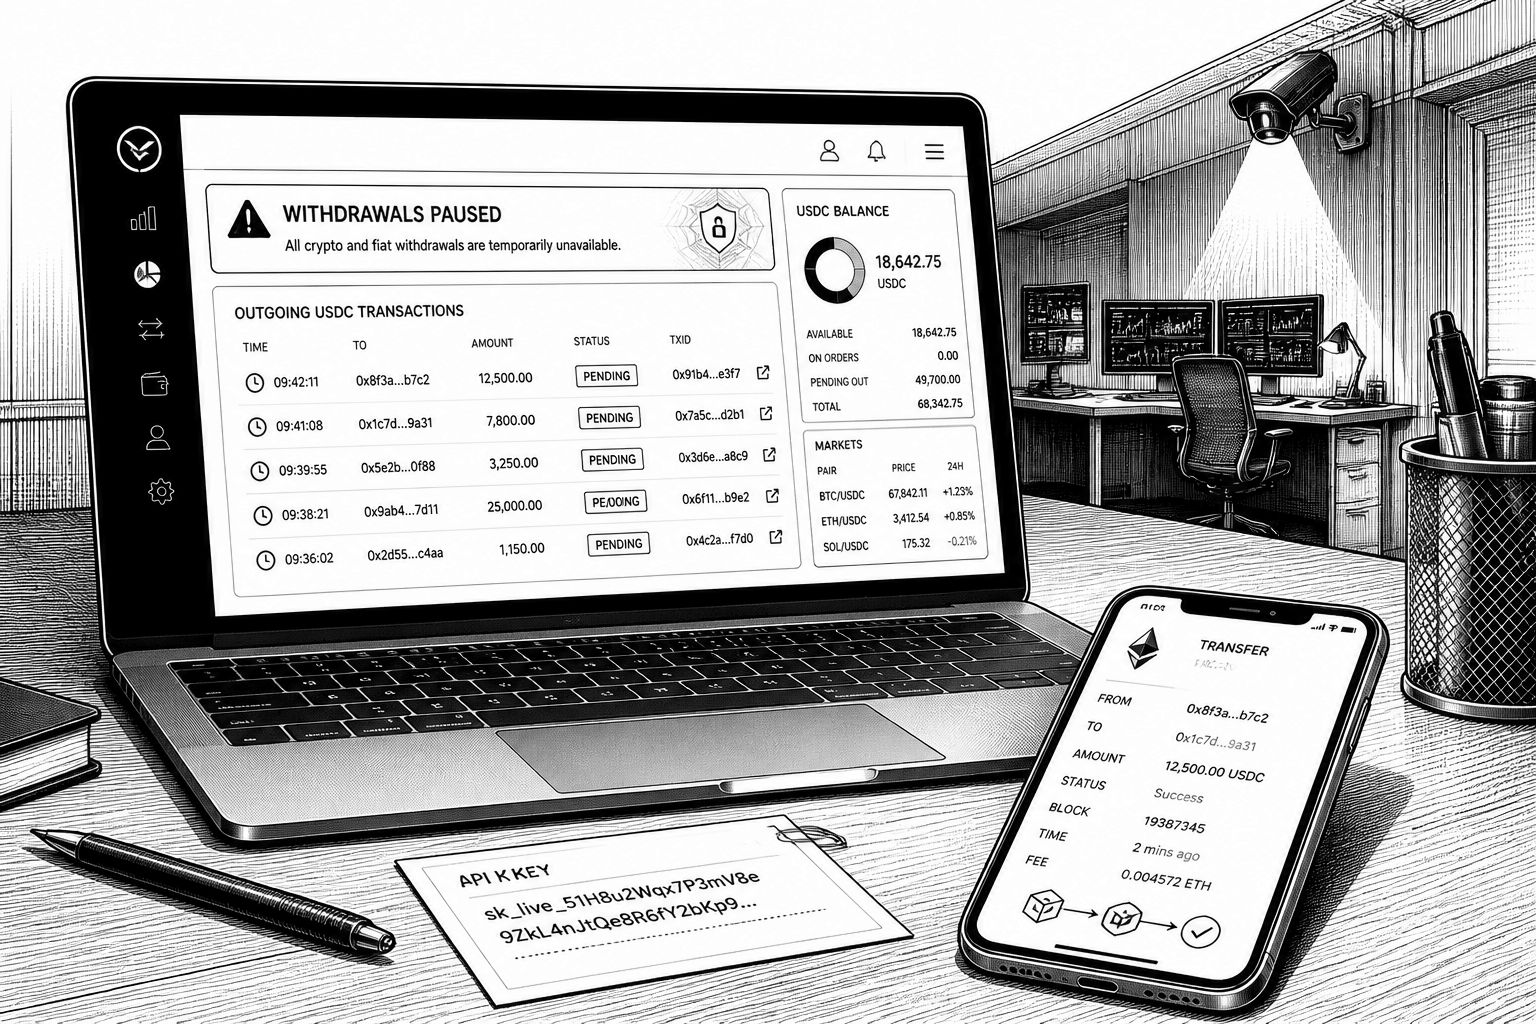
Im Umfeld dezentraler Derivate ist der Auslöser selten „ein kompletter Systemausfall“, sondern meist ein konkreter Zugriffspunkt. Genau an dieser Stelle setzt die jüngste Störung bei Lighter an: Der Betreiber hat Abhebungen gestoppt und gleichzeitig die Erstellung neuer Pools unterbunden, nachdem ein geleakter API-Key mit dem Konto eines Traders in Verbindung gebracht wurde. Laut dem begleitenden Monitoring per Blockchain-Analytics wurden dabei Vermögenswerte bewegt, ohne dass Lighter den Zugriff auf Protokoll- oder Smart-Contract-Logik als kompromittiert darstellt. Damit rückt einmal mehr die Angriffsfläche in den Fokus, die außerhalb der reinen On-Chain-Programmierung liegt: Identitäten, API-Schlüssel und Berechtigungen, mit denen automatisierte Trading-Logik auf Kontrakte zugreift.
Die gemeldeten Abflüsse lassen sich über die On-Chain-Spuren recht konkret zeitlich einordnen. Bubblemaps beziffert rund 10,4 Millionen USDC, die von der Plattform abgezogen wurden, wobei die Abflüsse anschließend in Richtung Ether (ETH) und Wrapped Monero (XMR1) liefen. Besonders aufschlussreich ist die Routenfolge: Die Gelder wurden in der weiteren Kette in Ether getauscht, unter anderem über einen CoW Swap, und danach in mehreren ETH-Transfers auf Wallets weiterverteilt, die im Zusammenhang mit Käufen von XMR1 bei Hyperliquid stehen. Diese Art von Muster ist typisch für automatisierte Abwicklung nach einem kompromittierten Zugriff, weil sie kurzfristige Liquiditätsumwandlung mit anschließender Verteilung kombiniert. Für Risikoteams zählt dabei weniger die „Höhe“ allein als vielmehr, dass die Ausführung offenbar innerhalb eines engen Zeitfensters erfolgte.
Technisch betont Lighter, dass sowohl das Protokoll als auch die Smart Contracts durch den Vorfall nicht beschädigt oder verändert worden seien. Nach den eigenen Dokumentationsangaben können API-Keys Trades ausführen, Positionen verwalten und Gelder zwischen Konten transferieren, sofern die Konten an dieselbe Blockchain-Wallet gekoppelt sind. Überdies gilt als zusätzliche Sicherheitsannahme: Transfers an einen anderen Wallet-Inhaber erfordern eine weitere Signatur des Wallet-Owners. Diese Differenzierung ist entscheidend, weil sie die plausibelste Erklärung für das Ereignis eingrenzt. Wenn ein API-Key effektiv Zugriff auf Handlungen innerhalb derselben Wallet-Kohorte hatte, kann ein Angreifer Geldströme anstoßen, ohne zwingend die Wallet-Eigentümersignatur für jede beliebige Zieladresse zu umgehen. Dennoch bleibt die zentrale Lücke: Die Meldung erklärt nicht, wie der API-Key exponiert wurde, ob er etwa in einer Integrationsumgebung fehlkonfiguriert war oder ob er durch kompromittierte Systeme abhandenkam.
Als Gegenmaßnahme aktivierte Lighter den Guardian Mode und kündigte an, dass sein Security Council die Verträge aktualisieren werde. Ziel sei es gewesen, die Arbeiten zügig abzuschließen und Abhebungen am selben Tag wiederherzustellen. In dieser Phase zeigt sich ein typisches Sicherheitsmuster der Branche: Guardian-Mechanismen liefern eine schnelle, steuernde Bremse, während eine strukturelle Anpassung der Smart-Contract-Logik vorbereitet wird. Dass Lighter dabei explizit auf eine geplante Contract-Upgrades setzt, deutet darauf hin, dass nicht nur kurzfristige Sperren wichtig sind, sondern vor allem dauerhaft nachvollziehbare Constraints für das Verhalten von externen Integrationen geschaffen werden sollen. Gleichzeitig bleibt offen, was genau sich ändert: Ob es um strengere Freigaben, um das Limitieren von API-basierten Aktionen oder um zusätzliche Validierungsregeln für Transferpfade geht.
Einordnung in den größeren Kontext: Die Sicherheitsvorfälle treffen auf eine Phase, in der Krypto-Ökosysteme wiederholt durch hochwertige Exploits erschüttert wurden. Im Quellmaterial wird unter anderem der Binance-Hack vom 29. Oktober mit einem Volumen von 6,3 Milliarden US-Dollar als derzeit größter bekannt gewordener Vorfall des Jahres genannt. Für den Markt heißt das: Jede Dezentralisierung über mehrere Komponenten hinweg verlagert Risiken, statt sie zu eliminieren. Selbst wenn die On-Chain-Logik stabil bleibt, kann ein kompromittierter Zugriff über API- oder Integrationsschichten reichen, um sehr schnell Gelder umzuschichten. Hinzu kommt, dass mehrere Analyseanbieter (u. a. Bubblemaps sowie eine separate Bitquery-Analyse) die Abflüsse mit unterschiedlichen Metriken und Pfaden nachverfolgen und so das Lagebild untermauern.
Außerdem liefert der weitere Verlauf Hinweise darauf, wie die Ermittlungs- und Wiederherstellungsdimension in solchen Fällen zusammenspielt. Das US-Justizministerium wird im Kontext des Binance-Hacks beschrieben, wobei es um die Maßnahme geht, Vermögenswerte im Umfang von 1,2 Milliarden US-Dollar zu sichern und einen Betrugsumfeld zu stören. Solche Schritte verändern die Rahmenbedingungen zwar nicht direkt für die technische Contract-Wartung, aber sie beeinflussen, wie schnell Marktteilnehmer mit möglichen Rückerstattungs- oder Abwicklungswegen rechnen. Für Lighter bleibt der konkrete Punkt jedoch weiterhin: Die Updates gehen nicht darauf ein, wie der kompromittierte API-Key identifiziert wurde, was das geplante Upgrade inhaltlich verhindern soll und ob der betroffene Trader entschädigt wird. Genau diese Transparenz-Lücken sind aus Sicht von Unternehmen mit eigenen Trading-Integrationen besonders relevant, denn sie bestimmen, welche Kontrollen man als Nächstes in der eigenen Pipeline einzieht.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Lighter stoppt Abhebungen nach kompromittiertem Trader-API-Key" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Lighter stoppt Abhebungen nach kompromittiertem Trader-API-Key" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Lighter stoppt Abhebungen nach kompromittiertem Trader-API-Key« bei Google Deutschland suchen, bei Bing oder Google News!