


Die europäische Finanzwelt steht vor einem der größten regulatorischen Umbrüche der letzten Jahrzehnte. Mit der Einführung der Digital Operational Resilience Act (DORA)-Verordnung beginnt eine neue Ära, in der digitale Stabilität und Cyber-Resilienz zur Pflicht werden. Deutschland, als einer der größten und technologisch komplexesten Finanzmärkte Europas, befindet sich dabei mitten in einer intensiven Umbauphase. Doch die entscheidende Frage lautet: Ist der deutsche Finanzsektor wirklich bereit für 2026 – oder droht ein regulatorischer Schock?
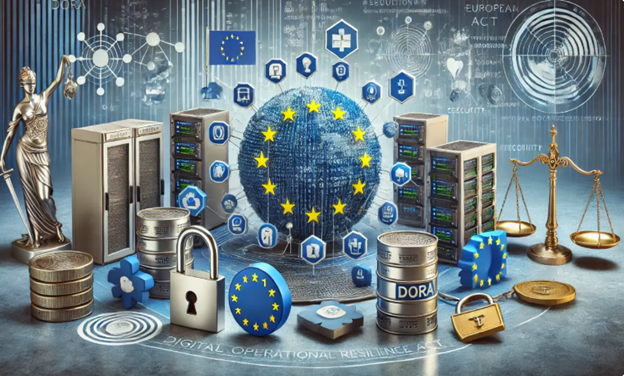
- Was hinter DORA steckt – und warum Deutschland besonders betroffen ist
Die Verordnung (EU) 2022/2554 wurde geschaffen, um den Umgang mit ICT-Risiken in der Finanzwelt zu harmonisieren. Sie legt erstmals ein einheitliches europäisches Regelwerk fest, das von Banken über Versicherern bis hin zu Krypto-Anbietern und Cloud-Dienstleistern gilt.
Deutschland war vor DORA bereits streng reguliert. Mit BAIT, VAIT, ZAIT und KAIT existierten vier nationale IT-Regelwerke, die nun – je nach Institutsart – vollständig durch DORA ersetzt werden. Die BaFin selbst beschreibt in ihren DORA-Umsetzungshinweisen die schrittweise Aufhebung dieser Vorgaben.
Eine präzise Analyse der bevorstehenden Veränderungen liefert der Fachbeitrag DORA-Regulierung in Deutschland, der die strukturellen Auswirkungen der neuen Anforderungen auf deutsche Unternehmen detailliert beschreibt.
Die zentrale Herausforderung für Deutschland liegt im massiven Transformationsdruck: Institute müssen nicht nur neue Prozesse etablieren, sondern auch alte regulatorische Rahmenwerke ablösen – und das in einem engen, gesetzlich definierten Zeitfenster.
- Übergangsfristen bis 2026: Zeitgewinn oder Risiko?
Obwohl DORA schon seit 2025 gilt, haben viele Finanzakteure Übergangsfristen bis zum 31. Dezember 2026. Doch diese Frist birgt paradoxerweise Risiken. Laut der BaFin haben viele Institute die kompletten Umsetzungsanforderungen unterschätzt.
Auch Branchenberichte, wie die Analyse der Deutschen Kreditwirtschaft, zeigen deutlich: Die Institute stehen vor tiefgreifenden organisatorischen, technologischen und vertraglichen Anpassungen, die nicht „nebenbei“ erledigt werden können.
Während große Banken strukturell weiter sind, geraten insbesondere kleinere Marktteilnehmer unter Druck, da ihnen Ressourcen fehlen, um Vorfallsmanagement, Resilienztests und Drittanbieter-Governance rechtzeitig umzubauen.
- Wo Deutschland heute steht – Fortschritte und echte Baustellen
Der aktuelle Stand der Umsetzung lässt sich wie folgt umreißen:
Fortschritte
Viele Finanzinstitute haben bereits:
- erste Gap-Analysen erstellt,
- Governance-Modelle überarbeitet,
- zentrale Ansprechpartner für ICT-Risiken definiert,
- Meldestrukturen für IT-Vorfälle entwickelt.
Diese Schritte sind wichtig, aber sie bilden nur das Fundament der DORA-Pflichten.
Herausforderungen
Mehrere kritische Baustellen bereiten weiterhin Sorge:
- Drittanbieter-Abhängigkeiten
Die BaFin fordert in ihren Hinweisen klare Mindestinhalte für ICT-Dienstleisterverträge. Viele deutsche Institute nutzen jedoch komplexe Lieferketten, die oft erst jetzt vollständig erfasst werden. - Resilienztests
Besonders anspruchsvoll sind Threat-Led Penetration Tests (TLPT). Die Bundesbank betont, dass diese Tests frühzeitig geplant werden müssen, da externe Anbieter knapp sind. - Vorfallsmeldungen und Meldewege
Die neuen, europaweit einheitlichen Meldepflichten überfordern viele Institute organisatorisch – besonders jene ohne 24/7-Monitoring. - Verantwortung auf Vorstandsebene
DORA zwingt CEOs, CIOs und Compliance-Leitungen zu einer zentralen Rolle im ICT-Risikomanagement. Viele Häuser müssen dafür ihre internen Strukturen modernisieren.
Diese Herausforderungen zeigen: Bis 2026 bleibt viel zu tun – und der Zeitpuffer ist geringer, als viele glauben.
- Warum ein „DORA-Schock“ realistisch ist
Ein regulatorischer Schock droht insbesondere deshalb, weil viele Institute bislang nur operative Anpassungen vorgenommen haben, aber noch keine tiefgreifenden strukturellen Veränderungen. Laut Experteneinschätzungen der BaFin wird DORA nicht nur als Projekt, sondern als permanentes Governance-Modell verstanden werden müssen.
Hinzu kommt der bestehende Fachkräftemangel im IT-Sicherheitsbereich und im Compliance-Umfeld. Dieser Engpass verstärkt das Risiko, dass Institute notwendige Maßnahmen nicht rechtzeitig implementieren können.
- Was Institute jetzt tun müssen – die realistische To-Do-Liste bis 2026
Die folgenden Schritte sind im Hinblick auf 2026 besonders wichtig:
- vollständige Dokumentation aller ICT-Dienstleister, inklusive Risiko-Einstufung, Exit-Strategien und Mindestvertragsklauseln,
- Aufbau eines funktionsfähigen Systems für Melde- und Reaktionsprozesse bei ICT-Vorfällen,
- Implementierung regelmäßiger Resilienztests, inklusive TLPT für kritische Systeme,
- Anpassung der internen Governance, sodass Vorstände aktiv eingebunden und haftungsbewusst entscheiden können,
- Nutzung digitaler Compliance-Lösungen wie Copla, um DORA-Pflichten zentral zu managen.
Diese Maßnahmen benötigen Zeit, Budget und erfahrene Spezialisten – Ressourcen, die nicht unbegrenzt verfügbar sind.
- Fazit: Deutschland hat noch Zeit – aber nicht mehr viel
Ob ein DORA-Schock in Deutschland eintritt, hängt vor allem davon ab, ob die Finanzbranche die Frist bis Ende 2026 aktiv nutzt. Die regulatorischen Anforderungen stehen fest, die Aufsicht hat ihre Erwartungen formuliert, und der europäische Rechtsrahmen verschärft sich weiter.
Deutschland hat grundsätzlich die Kompetenz, diese Transformation zu meistern. Doch ohne entschlossenes Handeln droht vielen Instituten ein riskanter Endspurt – mit potenziell deutlichen Aufsichtseingriffen.
Die kommenden zwei Jahre entscheiden, ob der Finanzsektor gestärkt aus der DORA-Umstellung hervorgeht oder ob 2026 tatsächlich zum Jahr des regulatorischen Schocks wird
- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "DORA-Schock für Deutschland: Ist der Finanzsektor wirklich bereit für 2026?" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "DORA-Schock für Deutschland: Ist der Finanzsektor wirklich bereit für 2026?" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »DORA-Schock für Deutschland: Ist der Finanzsektor wirklich bereit für 2026?« bei Google Deutschland suchen, bei Bing oder Google News!