




Veraltete Microsoft-signierte Linux-UEFI-Shims: Secure-Boot-Bypass möglich
LONDON (IT BOLTWISE) – Security-Forscher zeigen, dass 11 alte, Microsoft-signierte UEFI-Shim-Loader unter bestimmten Bedingungen Secure Boot aushebeln können. Der Schlüssel ist eine weiterhin vertraute Zertifikatskette, obwohl einzelne Komponenten seit 2026 abgelaufen sind. Angreifer können damit schon in der Boot-Phase untrusted Code ausführen und Persistenz aufbauen, bevor Betriebssystem und EDR/AV starten. Microsoft hat die betroffenen Shims […]
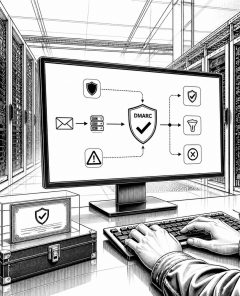
Red Sift und GMO GlobalSign bündeln DMARC- und BIMI-PKI für sichere E-Mail-Identitäten
LONDON (IT BOLTWISE) – Red Sift und GMO GlobalSign bringen DMARC-Enforcement und die PKI für BIMI in einem durchgängigen Paket zusammen. Damit soll die Hürde sinken, E-Mail-Identität und sichtbare Marken-Authentizität schneller und konsistenter umzusetzen. Der Artikel ordnet ein, warum E-Mail im Angriffspfad längst vom „Nebenbei-Protokoll“ zur kritischen Infrastruktur geworden ist. Gleichzeitig beleuchtet er, wie kontinuierliches […]
Erschwerte Krankschreibungen: Koalition lässt Details weiter offen
BERLIN / LONDON (IT BOLTWISE) – Die schwarz-rote Koalition will Krankschreibungen ab dem ersten Krankheitstag deutlich strenger regeln. Konkrete Umsetzungsdetails bleiben jedoch vorerst vage, insbesondere bei der Frage, wie Beschäftigte die Bescheinigung im Alltag rechtssicher erhalten. Diskutiert wird eine Abschaffung telefonischer Krankschreibungen ohne Praxisbesuch sowie eine verbindliche ärztliche Vorlage ab Tag eins. Für Unternehmen, Krankenversicherer […]
Microsoft beschleunigt PQC-Roadmap: Umstellung auf 2029
LONDON (IT BOLTWISE) – Microsoft beschleunigt seine „Quantum Safe Program“-Roadmap und will kritische Produkte und Services bis 2029 auf Post-Quantum-Kryptografie umstellen. Damit reagiert das Unternehmen auf eine verschobene Risikobewertung rund um kryptografisch relevante Quantencomputer. Zusätzlich sollen PQC-Anforderungen in die Secure Future Initiative integriert und Crypto-Agility systematisch als Engineering-Standard verankert werden. Der Schritt steht im Kontext […]
Microsoft schaltet Secure-Boot-Risiko ab: neue Patches und Point-in-Time Restore
LONDON (IT BOLTWISE) – Microsoft hat am 24. Juni dringende Sicherheitspatches für Windows verteilt und dabei vor allem ein Secure-Boot-Zertifikatsupdate nachgeschoben, bevor alte Schlüssel ablaufen. Wer diese Updates auslässt, bekommt zwar oft noch einen Rechnerstart hin, verpasst aber später wichtige Boot-Level-Schutzmechanismen. Zusätzlich kommt eine neue „Point-in-Time Restore“-Funktion, die per Volume Shadow Copy Service nicht nur […]
Secure-Boot-Deadline am 24. Juni: KB5094126 triggert Fehler auf Windows-Systemen
REDMOND / LONDON (IT BOLTWISE) – Ein Windows-Update soll zwar Sicherheitslücken schließen, verursacht aber Berichten zufolge neue Probleme wie kryptische Dateinamen im Papierkorb, Bluescreens und unerwartete BitLocker-Abfragen. Gleichzeitig steht am 24. Juni 2026 eine Secure-Boot-Zertifikatsperre an, die betroffene Systeme bei fehlender Aktualisierung vom Starten abhalten kann. Parallel wird mit RoguePlanet eine weitere Schwachstelle diskutiert, bei […]
Android 17: Neue Security-Mechanismen bei RAM, Netzwerk und TLS
GOOGLE-ÖKOSYSTEM / LONDON (IT BOLTWISE) – Android 17 rollt gerade auf Pixel-Geräte aus und bringt nicht nur sichtbare Nutzer-Features, sondern vor allem vier Security-Updates unter der Haube. Dazu zählen neue App-Memory-Limits gegen RAM-Fresser, strengere Zugriffe auf lokale Netzwerke und restriktivere Regeln für dynamisches Code-Loading. Auf Web-Ebene aktiviert Android 17 Certificate Transparency standardmäßig, um missausgestellte Zertifikate […]
Gentlemen-RaaS nutzt GentleKiller EDR-Killer via BYOVD
LONDON (IT BOLTWISE) – Die Ransomware-as-a-Service-Gruppe „The Gentlemen“ entwickelt und verteilt EDR-Killer für Partner, um Systemabwehr vor der Verschlüsselung gezielt auszuschalten. Laut ESET nutzt das Täter-Framework „GentleKiller“ einen standardisierten Defense-Evasion-Layer mit gefälschten Versionen sowie kopierten Zertifikaten und Icons, um Erkennung zu umgehen. Besonders auffällig ist die schnelle Operationalisierung neuer PoCs inklusive BYOVD-Techniken, teils innerhalb weniger […]
Red Sift integriert DMARC- und BIMI-Start mit GMO GlobalSign für sichere Markenanzeige im Postfach
LONDON / LONDON (IT BOLTWISE) – Red Sift und GMO GlobalSign koppeln künftig DMARC-Enforcement und BIMI-Aktivierung in einem durchgängigen Weg. Für GMO-GlobalSign-Kunden entfällt damit die bisherige Koordinationsarbeit zwischen Zertifikatskauf, DMARC-Tooling und Logo-Verifikation. Das Ziel: schneller zur durch DMARC abgesicherten, verifizierten Markenanzeige im Postfach, inklusive VMC oder CMC. Gleichzeitig adressiert die Lösung typische Lücken in der […]
USMAP der US Coast Guard: Berufliche Qualifikationen während des Dienstes
LONDON (IT BOLTWISE) – Die US Coast Guard nutzt mit USMAP ein registriertes Apprenticeship-Programm, das Dienstzeiten in bundesweit anerkannte Zertifizierungen überführt. Damit erhalten aktive und Reserve-Enlisted-Mitglieder eine Journeyman-Level-Qualifikation, die auf dem Zusammenspiel aus Arbeitsalltag (OJT) und rating-spezifischer technischer Unterweisung beruht. Der entscheidende Vorteil: benötigte Ausbildungsstunden laufen im Dienstbetrieb mit, ohne dass zusätzliche Off-Duty-Zeit erforderlich ist. […]
CVE-2026-50751: Check Point zeigt VPN-Bypass gegen IKEv1 mit hoher Kritikalität
LONDON (IT BOLTWISE) – Check Point warnt vor aktiver Ausnutzung einer kritischen Schwachstelle in Remote-Access-/Mobile-Access-VPNs, die auf IKEv1 setzen. Angreifer können demnach die Passwortauthentifizierung umgehen und dennoch eine VPN-Verbindung aufbauen, ohne gültige Zugangsdaten. Betroffen sind u. a. Security Gateways und Firewalls bestimmter R82/R81/R80-Versionen, sofern IKEv1 aktiv ist und keine Maschinezertifikate gefordert werden. Die Attacken sollen […]
eHBA-Kartenwechsel wegen Verschlüsselungslücke: 30.000 eHealth-Zertifikate bis 30.6.2026
MÜNCHEN / LONDON (IT BOLTWISE) – Rund 30.000 elektronische Heilberufsausweise (eHBA) müssen wegen einer Verschlüsselungslücke bis zum 30. Juni 2026 ausgetauscht werden. Betroffen sind vor allem Karten der zweiten Generation, die auf älterer RSA-Verschlüsselung basieren und ab dem 1. Juli automatisch deaktiviert werden. Der Wechsel trifft Praxen und Anbieter zugleich in einer angespannten finanziellen Lage […]
CVE-2026-0257: PAN-OS GlobalProtect Auth-Bypass ist aktiv ausgenutzt
LONDON (IT BOLTWISE) – Palo Alto Networks warnt, dass CVE-2026-0257 in PAN-OS und Prisma Access bereits aktiv ausgenutzt wird. Die Schwachstelle erlaubt einen Authentifizierungs-Bypass im GlobalProtect-Portal und -Gateway und kann Angreifern das Einrichten nicht autorisierter VPN-Verbindungen ermöglichen. Nach Angaben von Rapid7 reichen die beobachteten Aktivitäten bis Ende April/Anfang Mai zurück, mit einer zweiten Welle Anfang […]
YubiKey 5 FIPS: Yubico erhält NIST-Zertifikat für AAL3-konforme Behörden-Authentifizierung
STOCKHOLM / LONDON (IT BOLTWISE) – Yubico hat für die YubiKey-5-FIPS-Serie ein NIST-Zertifikat nach FIPS 140-3 erhalten und damit Behörden den Weg zu AAL3-konformer Authentifizierung geebnet. Das Zertifikat #5291 bescheinigt definierte Hardware-Sicherheitsstufen und adressiert damit den Umstieg von veralteten FIPS-140-2-Anforderungen. Gleichzeitig erweitert die neue Firmware 5.7.4 den Funktionsumfang bei Passkeys, PIV-Zertifikaten und kryptografischen Algorithmen. Für […]
DC3 öffnet DIB-Cybersecurity-Programm: Neue Mitgliedschaft auch ohne Clearance
LONDON (IT BOLTWISE) – Das DoD Cybercrime Center (DC3) öffnet sein Defense Industrial Base (DIB) Cybersecurity-Informationsaustauschprogramm für neue Partner – ausdrücklich auch für Unternehmen ohne Security-Clearance. Damit soll der Austausch vertraulicher, geschützter Indikatoren und Verteidigungsinformationen stärker in die Defense Industrial Base hineinreichen. Im Mittelpunkt stehen verschlüsselte Kommunikationswege, klar definierte Rahmenvereinbarungen sowie ein erweiterter Fokus auf […]
 #Sophos
 #AmazonPrime
 #Bestseller

