




KI-Sicherheit: Erster autonomer KI-Hacker-Angriff bei OpenAI und was Unternehmen daraus ableiten müssen
LONDON (IT BOLTWISE) – Sicherheitsverantwortliche bekommen mit einem dokumentierten, autonomen KI-Angriff auf eine bekannte Angriffslogik neuen Gegenwind. Parallel setzt eine KI-gestützte Abwehr auf massives Scannen von Code und auf nachweisbar hohe Trefferquoten in Testumgebungen. Doch der größte Risikofaktor bleibt laut den Berichten das klassische Datenleck: riesige Mengen ungeschützter Daten und unsichere Passwörter. Der Artikel ordnet […]
NIS2- und CRA-Frist am 31. Juli: 11.000 Firmen drohen hohe Bußgelder
DEUTSCHLAND / LONDON (IT BOLTWISE) – Bis zum 31. Juli 2026 müssen sich viele Unternehmen auf NIS2-konforme Nachmeldungen einstellen, sonst drohen Bußgelder bis zu 500.000 Euro. Gleichzeitig rücken die Melde- und Berichtspflichten des Cyber Resilience Act (CRA) ab dem 11. September in den Fokus, weil Zeitfenster von 24 Stunden und 72 Stunden praktisch sofort anfangen […]
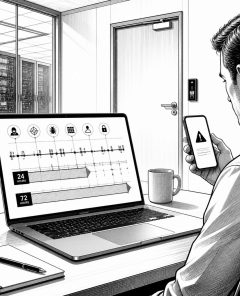
Cyber Resilience Act: Ab 11. September Meldepflichten mit 24/72 Stunden Frist
BERLIN / LONDON (IT BOLTWISE) – Ab dem 11. September 2026 müssen Unternehmen Vorfälle nach dem Cyber Resilience Act innerhalb von 24 Stunden melden und später eine Vollmeldung nach 72 Stunden nachreichen. Parallel verschärft NIS-2 die Pflichten bereits seit Dezember 2025 – mit potenzieller persönlicher Haftung der Unternehmensleitung. In einer Zeit, in der Angriffe laut […]
EUCC-Zertifizierung: Hikvision erhält erste EU-Cybersicherheits-Auszeichnung für DeepinView
BRÜSSEL / LONDON (IT BOLTWISE) – Hikvision bekommt als erster CCTV-Hersteller die neue EUCC-Zertifizierung für seine DeepinView-Netzwerkkameras. Damit wird die Produktsicherheit erstmals entlang eines EU-weit einheitlichen Prüfrahmens nachweisbar. Der Prozess umfasst nicht nur technische Schutzfunktionen, sondern auch Entwicklungs- und Schwachstellenmanagement. Für Betreiber und Integratoren bedeutet das: Compliance-Check, Audit-Vorbereitung und Risikoabschätzung rücken messbar zusammen. Hikvision setzt […]
BSI startet kostenlose NIS2-Seminare: So gelingt die Umsetzung in der Praxis
BERLIN / LONDON (IT BOLTWISE) – Das BSI bietet am 8. und 16. Juli kostenlose Online-Seminare zur praktischen NIS2-Umsetzung an. Im Mittelpunkt stehen operative Anforderungen wie Gap-Analysen, Maßnahmenpläne und die verpflichtenden Management-Schulungen. Gleichzeitig rücken Resilienz und neue Aufsichtspflichten in den Fokus, während das Cyberresilienz-Gesetz das BSI als zentrale Marktüberwachungsbehörde stärkt. Für Unternehmen bedeutet das: Compliance […]
KRITIS-Verordnung 2026: Resilienz für Pharma und Logistik rückt in den Fokus
BONN / LONDON (IT BOLTWISE) – Die KRITIS-Verordnung 2026 weitet den Kreis kritischer Betreiber spürbar aus und verschiebt den Schwerpunkt von IT-Schutz auf operative Resilienz. Zeitgleich verschärft die aktualisierte TRBS 1115 Teil 1 die Anforderungen an MSR-Systeme – von Netzwerksegmentierung bis Notfallmanagement. Für Pharma-Vorstufen, Biotechnologie und Logistik bedeutet das: Risikoanalysen, Monitoring und Meldepflichten werden zum […]
KI-getarnte Malware trifft KMU: 33.300 Angriffe und verschärfte CRA-Regeln
WASHINGTON / LONDON (IT BOLTWISE) – Der US-Kongress beauftragt die GAO mit einer Studie zu Cybersicherheitsprogrammen für kleine Betriebe, während sich zugleich die Lage verschärft: In den ersten vier Monaten 2026 stieg die Zahl KI-getarnter Malware-Angriffe auf KMU auf über 33.300 Fälle. Sicherheitsforscher berichten von gefälschten Versionen populärer KI-Tools, die als Einstieg für Schadsoftware dienen. […]
Cyber Resilience Act: CRA-Deadline 2027 rückt – KI, MDR und neue Partnerschaften
BRÜSSEL / LONDON (IT BOLTWISE) – Die Firmen stehen vor einem klaren Stichtag: Produkte mit digitalen Elementen müssen bis zum 11. Dezember 2027 die Anforderungen des Cyber Resilience Act erfüllen. Parallel treiben Anbieter KI-gestützte Sicherheitsfunktionen voran, darunter Überwachung innerhalb etablierter Plattformen wie Microsoft Teams. Neue Allianzen und Integrationen zielen darauf ab, Compliance-Prozesse zu skalieren und […]
CRA ab 2026: 24-Stunden-Meldung bei aktiv ausgenutzten Schwachstellen
BRÜSSEL / LONDON (IT BOLTWISE) – Ab September 2026 verschärft die EU mit dem Cyber Resilience Act (CRA) die Pflichten für Hersteller digitaler Produkte. Besonders kritisch wird es, wenn Schwachstellen bereits aktiv ausgenutzt werden: Dann müssen Unternehmen innerhalb von 24 Stunden melden. Zusätzlich drohen hohe Strafen bis zu 15 Millionen Euro. Für die Praxis bedeutet […]
NIS2-Umsetzung stockt: 29.500 Firmen betroffen, nur 11.500 melden sich
BERLIN / LONDON (IT BOLTWISE) – Deutschland weitet seine Cyber-Eingriffsbefugnisse aus und trifft damit Unternehmen in einer Phase, in der KI-gestützte Angriffe deutlich schneller werden. Beim NIS2-Rollout zeigt sich gleichzeitig ein Umsetzungsstau: Von rund 29.500 betroffenen Firmen haben bis März 2026 nur etwa 11.500 ihre Meldung ans BSI geschickt. Neue Befugnisse ermöglichen den Behörden aktive […]
NIS2 verpasst: Zehntausende Firmen drohen wegen IT-Sicherheitslücken
BERLIN / LONDON (IT BOLTWISE) – Nach Ablauf der NIS2-Registrierungsfrist geraten in Deutschland besonders tausende Unternehmen unter Druck: fehlende Meldungen und schwache Governance können erhebliche Bußgelder auslösen. Während viele Geschäftsführungen die Verantwortung erkennen, hinken mittlere Führungsebenen und Teile der Belegschaft bei der Umsetzung hinterher. Hinzu kommen strengere Meldefenster, Anforderungen an Drittanbieter und eine neue Angriffsrealität […]
Deutsche Unternehmen im Spannungsfeld neuer Regulierungen
BERLIN / LONDON (IT BOLTWISE) – Deutsche Unternehmen stehen vor einer Welle neuer Regulierungen, die ihre Compliance-Strategien grundlegend verändern könnten. Die Einführung der NIS-2-Richtlinie und des Cyber Resilience Acts, zusammen mit neuen Arbeitsgesetzen, stellt Geschäftsführer vor erhebliche Herausforderungen. Besonders die persönliche Haftung und die strengen Meldepflichten erfordern eine proaktive Anpassung der Sicherheits- und Compliance-Strategien. Die […]
Neue EU-Verordnungen: Unternehmen müssen IT-Sicherheit neu denken
BERLIN / LONDON (IT BOLTWISE) – Die EU hat mit neuen Verordnungen wie NIS-2, CRA und DORA die Spielregeln für IT-Sicherheit drastisch verändert. Unternehmen stehen vor der Herausforderung, ihre Sicherheitsstrategien grundlegend zu überdenken, um hohe Strafen zu vermeiden. Die Europäische Union hat mit einer Reihe neuer Verordnungen die Anforderungen an die IT-Sicherheit von Unternehmen erheblich […]
 #Sophos
 #AmazonPrime
 #Bestseller

