




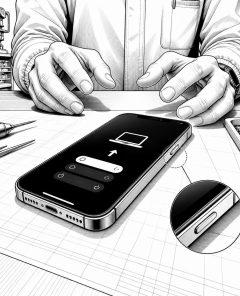
iOS 27: Apple bringt Recovery ohne Mac oder PC – plus neue Siri-Details
BERLIN / LONDON (IT BOLTWISE) – Apple kombiniert in iOS 27 und iPadOS 27 einen neuen Wiederherstellungsmodus, der iPhones erstmals ohne zwingende Verbindung zu Mac oder PC reparierbar machen soll. Die Entwickler-Beta zeigt ein Menü mit fünf Optionen, darunter Recovery Assistant, Updates, Diagnostics, sowie das Löschen von Inhalten. Parallel taucht die Diskussion um lokale KI-Funktionen […]
„usbliter8“: Unpatchbare BootROM-Lücke bei Apple-A12/A13-Chips und Schutzmaßnahmen
LONDON (IT BOLTWISE) – Apple warnt vor „usbliter8“, einem Exploit, der auf eine unpatchbare BootROM-Lücke in A12- und A13-Bionic-Chips zielt. Betroffen sind mehrere iPhone-Modelle wie XS, XR, die iPhone-11-Reihe sowie das iPhone SE (2. Gen.) – außerdem ausgewählte iPads und Apple Watches mit verwandten Chip-Architekturen. Der Angriff erfordert physischen Zugriff und lässt sich laut Sicherheitsangaben […]
usbliter8: Codeausführung in Apple SecureROM auf A12/A13 – DFU-Only
CUPERTINO / LONDON (IT BOLTWISE) – Ein aktueller usbliter8-Exploit demonstriert willkürliche Codeausführung in Apple SecureROM auf A12- und A13-Chips. Da der schädliche Zustand laut Proof-of-Concept bereits beim Silizium-Layout „eingebrannt“ ist, hilft kein Software-Update, die Ausnutzung zu verhindern. Betroffen sind vor allem Geräte der Jahre 2018 bis 2020, sofern sie im DFU-Modus physisch erreichbar bleiben. Für […]
iPhone-Sicherheit: Unpatchbarer Hardware-Exploit in A12/A13 bedroht iOS-Ökosystem
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen einen unpatchbaren Hardware-Exploit in Apples A12- und A13-Chips, der bereits vor dem Systemstart ansetzt. Besonders kritisch ist, dass der Angriff physischen USB-Zugriff im DFU-Modus erfordert und damit vor allem im Szenario gezielter Angriffe relevant wird. Parallel rückt Apple mit Updates zu Wiederherstellung, Face-ID-Workflows und Plänen für kontinuierliche Authentifizierung in […]
usbliter8: Permanente Hardware-Schwachstelle in Millionen Apple-Geräten
LONDON (IT BOLTWISE) – Ein neu veröffentlichter Exploit namens „usbliter8“ zeigt, wie eine permanent im Chip verankerte Schwachstelle Millionen Apple-Geräte betreffen kann, weil der Code bereits im Bootprozess abläuft. Betroffen sind vor allem Modelle mit A12- und A13-Chips, bei denen sich der Fehler nicht per Softwareupdate schließen lässt. Der Angriff erfordert physische Zugriffe und das […]
usbliter8: Nicht reparierbarer BootROM-Fehler macht iPhones und iPads verwundbar
LONDON (IT BOLTWISE) – Sicherheitsforscher haben den „usbliter8“-Exploit für eine kritische BootROM-Schwachstelle offengelegt, die A12- und A13-Geräte sowie betroffene Wearables in einen dauerhaften Risikostatus versetzt. Da der Fehler im schreibgeschützten SecureROM verwurzelt ist, können normale Software-Updates ihn nicht schließen. Für den Angriff ist in der Regel physischer Zugriff im DFU-Modus nötig, häufig mit einem USB-Timing-Setup […]
iOS 27: 30% schneller – doch eine Hardware-Sicherheitslücke bleibt
LONDON (IT BOLTWISE) – iOS 27 verspricht auf kompatiblen iPhones deutlich mehr Tempo: Apps starten bis zu 30% schneller, Fotos laden spürbar flotter und AirDrop-Übertragungen sollen deutlich zulegen. Gleichzeitig schlagen Sicherheitsforscher Alarm, weil eine Schwachstelle in Boot- bzw. Secure-Mechanismen nicht per Software-Update reparierbar ist und damit dauerhaft angreifbar bleibt. Besonders relevant ist das für ältere […]
Usbliter8: Unpatchbarer SecureROM-Exploit für Apple A12 und A13 über USB
LONDON (IT BOLTWISE) – Ein USB-Exploit namens usbliter8 ermöglicht Sicherheitsforschern eine vorhersagbare Manipulation der SecureROM-Bootkette von Apple auf den Chips A12 und A13. Entscheidend ist dabei: Der Code sitzt bereits im Silizium und lässt sich weder per Software-Update noch per Firmware-Fix nachrüsten. Betroffen sind mehrere iPhone-, iPad-, Watch- und HomePod-Modelle, wobei der Angriff physische Kontrolle, […]
usbliter8: Unpatchbare BootROM-Lücke bei Apple A12/A13 ermöglicht Code-Ausführung
LONDON (IT BOLTWISE) – Forschende beschreiben usbliter8 als eine unpatchbare BootROM-Schwachstelle, die über den USB-Controller in Verbindung mit einem Firmware-Fehlkonfigurationsfehler bei A12- und A13-Geräten willkürliche Codeausführung vor dem iOS-Start ermöglicht. Da sich BootROM-Fehler praktisch nur durch neue Hardware beheben lassen, rückt für Unternehmen besonders der Risiko- und Gerätemigrationsplan in den Fokus. Gleichzeitig bleibt die Secure […]
usbliter8: Unpatchbarer SecureROM-USB-Exploit für Apple A12 und A13
LONDON (IT BOLTWISE) – Security-Forscher veröffentlichen mit usbliter8 einen USB-Exploit, der auf Apple A12- und A13-Chips in der SecureROM-Bootkette beliebigen Code ermöglicht. Entscheidend ist: Der Code bleibt dauerhaft im Silicon und ist damit durch Firmware-Updates nicht mehr zu entfernen. Der Angriff erfordert zwar physischen Zugriff und DFU-Modus, verschiebt aber das Risiko hin zu Hardware-Custody und […]
usbliter8: Nicht reparaturfähige SecureROM-Lücke in Apple-Chips
LONDON (IT BOLTWISE) – Ein neuer USB-Exploit zeigt, warum manche iPhone-Sicherheitslücken trotz Updates dauerhaft bleiben: usbliter8 zielt auf die SecureROM von A12- und A13-Chips ab und ermöglicht nicht signierten Code schon vor dem Start von iOS. Für Privatnutzer bedeutet das einen schwierigen Best-Practice-Ansatz bei der Gerätekonfiguration, für Unternehmen ein anhaltendes Risiko in älteren Geräteflotten. Besonders […]
usbliter8: BootROM-Fehler macht ältere iPhones und Apple-Parts angreifbar
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen mit „usbliter8“, wie ein BootROM-Hardwarefehler über den USB-Controller in älteren Apple-Geräten unsignierten Code ermöglichen kann. Weil die Schwachstelle im Nur-Lese-Speicher sitzt, lässt sie sich durch normale Software-Updates nicht schließen. Betroffen sind Modelle aus der A12/A13-Generation sowie S4/S5-Varianten der Apple Watch, während neuere Chips mit zusätzlichen Schutzmechanismen als sicherer gelten. […]
 #Sophos
 #AmazonPrime
 #Bestseller

