




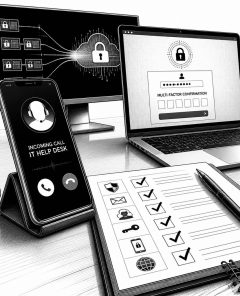
Vishing gegen MFA: Neue Cloud-Angriffe zielen auf Session- und Identitätsdaten
LONDON (IT BOLTWISE) – Microsoft Security Research beschreibt eine seit Mai 2026 beobachtete Angriffswelle auf Cloud-Infrastrukturen, bei der Vishing gezielt MFA-Schutz umgeht. Angreifer lenken Beschäftigte per gefälschter IT-Helpdesk-Kommunikation auf täuschende Login-Seiten und schaffen so Zugriff über Adversary-in-the-Middle-Phishing oder Device-Code-Flows. Danach registrieren sie eigene MFA-Methoden, laden Daten aus SharePoint und OneDrive herunter und nutzen technische Umgehungen […]
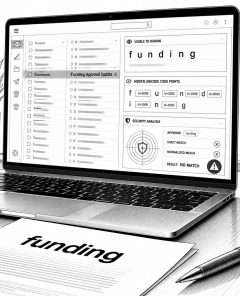
Unicode-Tag-Smuggling: Neue Phishing-Welle mit Millionen von E-Mails
LONDON (IT BOLTWISE) – Microsoft warnt vor einer hochvolumigen Phishing-Kampagne, die unsichtbare Unicode-Tag-Zeichen nutzt, um Erkennungsmechanismen von E-Mail-Filtern zu umgehen. Statt sichtbare Muster zu verschleiern, platzieren die Angreifer die Zeichen gezielt in Finanz-Begriffen wie „funding“, damit Wort- und Regex-Matches ins Leere laufen. Die Aktivität erreichte zeitweise bis zu 1 bis 2,37 Millionen Nachrichten pro Werktag. […]
KI-Angriffe im E-Mail-Verkehr: Phishing steigt 2026 um das 14-Fache
BERLIN / LONDON (IT BOLTWISE) – Angreifer nutzen im Jahr 2026 zunehmend KI, um E-Mails täuschend echt und personalisiert zu schreiben. Sicherheitsberichte sehen für das erste Halbjahr einen Anstieg bösartiger Anhänge um 15 Prozent und gleichzeitig einen KI-gestützten Sprung auf das 14-Fache. Besonders kritisch: saisonale Köder wie gefälschte US-Steuerbehörden oder WM-Kampagnen erreichen hohe Fehlerquoten bei […]
Ghost Phishing: Warum verschlüsselte Webseiten URL-Checks umgehen und Microsoft 365 gefährden
LONDON (IT BOLTWISE) – Eine neue Ghost-Phishing-Welle verschleiert bösartige Inhalte so lange, bis die Seite im Browser entschlüsselt und im DOM sichtbar wird. Das macht klassische URL-Checks und Netzwerkregeln in der Praxis blind, obwohl der erste HTTP-Response für Prüfmechanismen „harmlos“ wirkt. In einer aktuellen Kampagne nutzt EvilTokens zudem Microsoft Device Code Phishing, um Opfer in […]
 #Sophos
 #AmazonPrime
 #Bestseller

