




TELEPUZ: Pastejacking-Modulmalware nutzt ClickFix zum Datendiebstahl und PowerShell-Start
BRASILIEN / INDIEN / LONDON (IT BOLTWISE) – Eine neue modulare Malware namens TELEPUZ verbreitet sich über kompromittierte Websites, die ClickFix-Lures mit Clipboard-„Befehle einfügen“-Workflows koppeln. Nach dem Ausführen von PowerShell lädt das Schadprogramm eine zweite Stufe, die eng mit dem Vidar Stealer-Ökosystem zusammenhängt. TELEPUZ spürt Sandbox- und VM-Umgebungen auf, schaltet Sicherheitsüberwachung unter Windows ab und […]
Avalon-Malware: Phishing-Chain, ETW-Umgehung und CrownX-Ransomware-Funktion
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben das Malware-Framework Avalon, das über eine mehrstufige Phishing-Kette bis zur Auslieferung der Ransomware CrownX führt. Im Zentrum stehen eine in ISO-Dateien versteckte Ausführung, eine Störung von Event Tracing for Windows (ETW) zur Reduktion forensischer Spuren und ein breites Bündel an Credential- und Datendiebstahl-Features. Ergänzt wird das Paket […]
Avalon und agentic KI: Neue Ransomware-Frameworks umgehen Sicherheitskontrollen
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben mit „Avalon“ ein modular aufgebautes Malware-Framework, das über mehrstufiges Phishing und eine ISO/MSBuild-Kette unter anderem ETW abschwächt und am Ende verschlüsselt. Parallel meldet Sysdig eine „agentic“ Ransomware-Infektion, die von einem Large Language Model von Anfang bis Ende gesteuert und in Echtzeit nachjustiert wird. Damit verschiebt sich der Fokus von […]
DoubleClick-Malspam liefert DesckVB RAT: Angriffskette im Detail
LONDON (IT BOLTWISE) – In einer neuen Malspam-Kampagne missbrauchen Angreifer Googles DoubleClick-Domain, um eine Erkennungshürde zu umgehen und den .NET-basierten RAT DesckVB zu verteilen. Der Angriff nutzt dynamische Seiten-Inszenierung, um Empfängerinformationen automatisch einzubinden, bevor ein Loader weitere Payloads nachlädt. Besonders kritisch: Die Malware manipuliert Windows-Telemetrie auf API-Ebene, richtet Persistenz ein und führt Code in signierte […]
Lazarus nutzt RemotePE: Memory-Only RAT mit DPAPI-Loadern gegen Finanz- und Krypto-Ziele
SÜDKOREA / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor RemotePE, einem plattformübergreifenden Memory-Only RAT, den die mit Nordkorea in Verbindung gebrachte Lazarus-Gruppe gegen Finanz- und Krypto-Organisationen einsetzt. Die Attacke startet mit Social Engineering und Telegram-Nachrichten, die Opfer über gefälschte Termin-Links in eine mehrstufige Infektionskette ziehen. Entscheidend ist, dass der Schadcode nach der Initialzündung nie als […]
Lazarus nutzt RemotePE als In-Memory-RAT gegen Finanz- und Krypto-Ziele
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor RemotePE, einem In-Memory-RAT, den die Lazarus-Gruppe gegen Finanz- und Kryptowährungsakteure einsetzt. Die Schadsoftware läuft mehrstufig, nutzt DPAPI zum Entschlüsseln und führt zentrale Module komplett im Arbeitsspeicher aus. Zusätzlich verfeinern die Angreifer ihre Tarnung durch EDR-/ETW-Evasionsmechanismen, wodurch forensische Spuren minimiert werden. Für Unternehmen bedeutet das: Standard-Blocking reicht nicht – […]
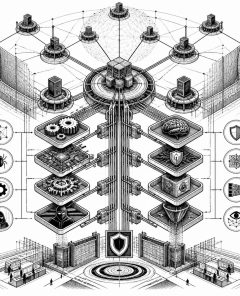
Modularer Kazuar-P2P-Botnet: Microsoft warnt vor flexiblen Spionage-Setups
BERLIN / LONDON (IT BOLTWISE) – Forschende berichten, dass die Kazuar-Backdoor weiterentwickelt wurde: Aus dem einzelnen Schadcode wurde ein modularer P2P-Botnet-Ansatz für langfristige Persistenz. Besonders kritisch ist die “Kernel-Bridge-Worker”-Aufteilung, die Kommunikation tarnt und Daten schrittweise für den Abfluss vorbereitet. Für Unternehmen bedeutet das vor allem: Statische Signaturen reichen oft nicht mehr, stattdessen müssen Verhalten und […]
 #Sophos
 #AmazonPrime
 #Bestseller

