




Attacke über GitHub Actions: Scans und Credential-Diebstahl gegen cPanel/WHM
LONDON (IT BOLTWISE) – Eine groß angelegte Kampagne missbraucht kompromittierte Quell-Repositories, um über GitHub Actions automatisch Runners zu starten und auf verwundbare cPanel- und WHM-Server zu zielen. Die Angreifer kombinieren dabei automatisierte Payload-Downloads mit einem Scanning- und Ausnutzungsablauf, der auf eine konkrete Schwachstelle (CVE-2026-41940) abzielt. Danach versucht das Skript, sich Zugang zu verschaffen und sammelt […]
SleeperGem: Drei bösartige RubyGems tarnen sich und liefern Malware über Entwickler-Setups
LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine neue Supply-Chain-Attacke gegen das Ruby-Ökosystem: Unter dem Codenamen SleeperGem wurden drei bösartige RubyGems veröffentlicht, die zusätzliche Payloads nachladen. Besonders kritisch ist, dass zwei der Gems über Jahre inaktiv waren und danach aktualisiert wurden, während eine weitere Kasse das Erscheinungsbild eines bekannten Microsoft-Tools imitierte. Die Malware erkennt laufende CI-Systeme, […]
Kompromittierte AsyncAPI-npm-Packages verteilen Multi-Stage Botnet-Loader via IPFS
BERLIN / LONDON (IT BOLTWISE) – Vier kompromittierte npm-Pakete aus dem @asyncapi-Namespace verteilen einen mehrstufigen Botnet-Loader. Die Malware wird nicht über install-Skripte ausgelöst, sondern beim Laden der Bibliothek via require() in Node.js, lädt dann verschlüsselte Folgekomponenten per IPFS nach. Als Kommunikations-Backbone dienen mehrere C2-Kanäle einschließlich HTTP, Nostr-Relays, BitTorrent DHT, libp2p und Ethereum-Smart-Contracts. Entscheidend: Die Veröffentlichung […]
FBI warnt vor TeamPCP: 500.000 Zugangsdaten aus Entwickler-Tools
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Das FBI warnt vor der Gruppe TeamPCP, die Entwickler- und Security-Tools kompromittiert und so Zugangsdaten in großem Stil abgegriffen hat. In einer Kampagne sollen rund 10.000 CI/CD-Workflows infiltriert und mehr als 500.000 Credentials aus mindestens 1.000 SaaS-Umgebungen abgerufen worden sein. Besonders kritisch: Gestohlene Token und SSH-Schlüssel werden offenbar […]
GitHub Copilot nimmt Kimi K2.7 als Open-Weight-Modell auf – Rollout ab Juli
LONDON (IT BOLTWISE) – GitHub erweitert Copilot ab dem 1. Juli 2026 um Kimi K2.7 als Open-Weight-Option und setzt damit auf ein chinesisches Modell mit rund einer Billion Parametern. Das System nutzt einen Mixture-of-Experts-Ansatz, bei dem pro Token nur ein kleiner Teil der Experten aktiv ist, und erreicht ein Kontextfenster von 256.000 Tokens. Gleichzeitig bleibt […]
Miasma: Selbstverbreitender npm-Wurm mit Phantom Gyp befallen GitHub Actions
LONDON (IT BOLTWISE) – Eine neue npm- und GitHub-Actions-Kampagne namens Miasma wird seit Juni 2026 aktiv ausgenutzt und setzt auf eine „Phantom Gyp“-Technik, um Install-Schutzmechanismen zu umgehen. Angreifer schleusen dabei Schadcode über manipulierte binding.gyp-Dateien in Paket-Archives ein und erreichen so CI/CD-Persistenz sowie Credential Harvesting. Besonders brisant: Die Malware injiziert Konfigurationsdateien in Repositories, die von KI-Coding-Assistenten […]
GitHub Copilot CLI bringt /security-review: KI prüft Code vor dem Commit
LONDON (IT BOLTWISE) – GitHub erweitert seine Copilot CLI um eine experimentelle Sicherheitsfunktion, die Codeänderungen noch vor dem Commit direkt im Terminal auf bekannte Schwachstellen prüft. Gleichzeitig vereinheitlicht das Unternehmen die Copilot-CLI-Einstellungen über einen neuen /settings-Befehl und passt Authentifizierung für agentische Workflows an. Parallel sinkt die Fehlalarmquote beim Secret-Scanning, während npm v12 in Aussicht stellt, […]
file-converter: Neues Python-Tool beherrscht über 20 Formate
BERLIN / LONDON (IT BOLTWISE) – Ein neues Open-Source-Python-Tool namens „file-converter“ soll Konvertierungen zwischen mehr als 20 Dateiformaten vereinfachen und sich nahtlos in Automatisierungspipelines einfügen. Mit MIT-Lizenz und Unterstützung via Kommandozeile sowie Python-API positioniert es sich klar für Batch-Jobs und CI/CD-Workflows. Parallel zeigt der Markt eine starke Bewegung hin zu clientseitigen, serverlosen Browser-Tools, die Uploads […]
Schwachstelle in Claude Code GitHub Actions: Repository-Zugriff über MCP-Server möglich
BERLIN / LONDON (IT BOLTWISE) – Eine kritische Supply-Chain-Schwachstelle in der GitHub-Actions-Integration von Anthropic’s Claude Code ermöglicht es Angreifern, über ein einzelnes Issue, einen Pull Request oder sogar nur über einen Kommentar Repositorys zu kompromittieren. Laut Sicherheitsforschung kann dabei ein MCP-Server mit von Angreifern definierter Konfiguration gestartet und im Runner-Kontext beliebiger Code ausgeführt werden. Dadurch […]
Miasma-Angriff: Gefälschte npm-Pakete bei Red Hat stehlen Credentials und verbreiten sich
LONDON (IT BOLTWISE) – Eine neue Supply-Chain-Kampagne namens Miasma hat offenbar npm-Pakete kompromittiert, um Installationsskripte als Trojaner zu missbrauchen. Laut Sicherheitsanalysen sammelt die Malware kurz nach dem npm-Installationsprozess GitHub-Aktions-Secrets, Token und Cloud-Zugänge, exfiltriert die Daten verschlüsselt und kann sie über GitHub-Commits in CI/CD-Pipelines weiter pushen. Besonders kritisch: Hinweise deuten darauf, dass ein kompromittierter GitHub-Account als […]
CISA nimmt Supply-Chain-Bugs für Daemon Tools und TanStack in KEV auf
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Die US-Cybersecurity-Behörde CISA ergänzt mit mehreren Supply-Chain-Fällen die Known Exploited Vulnerabilities (KEV) und nennt dabei unter anderem Daemon Tools Lite, TanStack und Nx Console. Für betroffene Systeme ist ein schneller Patch-Zyklus entscheidend, weil die Angriffe gültig signierte Artefakte und kompromittierte Release-Prozesse ausnutzten. Bundesbehörden sollen die Lücken bis zum […]
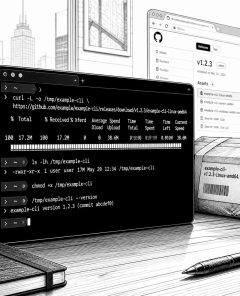
Packagist-Supply-Chain-Angriff lädt Linux-Malware über npm-artige Hooks nach
LONDON (IT BOLTWISE) – Ein Supply-Chain-Angriff hat acht Pakete auf Packagist kompromittiert und in deren Installationsprozess bösartigen Linux-Code nachgeladen. Auffällig ist die „cross-ecosystem“-Platzierung: Die Malware steckte nicht in composer.json, sondern in package.json-Postinstall-Skripten, die von vielen PHP-Teams leicht übersehen werden. Der Payload lädt ein Binärprogramm von einer GitHub-Releases-URL, speichert es in einem temporären Verzeichnis und startet […]
Megalodon-Angriff: Warum CI/CD-Pipelines für Startups jetzt Produktionswert sind
LONDON (IT BOLTWISE) – SafeDep-Research zeigt, wie der Megalodon-Angriff nicht fertige Software, sondern die Workflows im CI/CD-Build-Prozess kompromittiert. In sechs Stunden sollen 5.718 schädliche Commits in 5.561 Repositories gelangen und dabei wie normale Wartung wirkten. Besonders kritisch ist der Missbrauch von GitHub-Actions-Triggern wie pull_request_target, weil er privilegierten Zugriff auf Secrets ermöglichen kann. Für Startups verschiebt […]
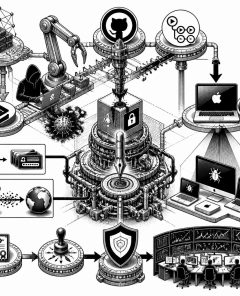
TanStack Supply-Chain-Angriff trifft OpenAI: macOS-Updates wegen neuer Code-Signing-Zertifikate
SAN FRANCISCO / LONDON (IT BOLTWISE) – OpenAI meldet, dass zwei Mitarbeitergeräte im Unternehmensumfeld durch einen Supply-Chain-Angriff auf TanStack betroffen waren. Der Vorfall führte zu einer gezielten Exfiltration von begrenztem Credential-Material aus internen Quellcode-Repositories, jedoch ohne Kompromittierung von Kundendaten, Produktionssystemen oder geistigem Eigentum. Besonders kritisch: Da die betroffenen Repositories Signierungszertifikate für iOS, macOS und Windows […]
Sicherheitslücke in KI-Bibliothek: Kryptowährungs-Miner in Ultralytics entdeckt
MÜNCHEN (IT BOLTWISE) – In einem alarmierenden Vorfall wurde die beliebte Python-Bibliothek Ultralytics kompromittiert, um einen Kryptowährungs-Miner zu verbreiten. In einem beunruhigenden Vorfall in der Software-Lieferkette wurde bekannt, dass zwei Versionen der beliebten Python-KI-Bibliothek Ultralytics kompromittiert wurden, um einen Kryptowährungs-Miner zu verbreiten. Die betroffenen Versionen 8.3.41 und 8.3.42 wurden inzwischen aus dem Python Package Index […]
 #Sophos
 #AmazonPrime
 #Bestseller

