




GitHub Dependabot: Drei-Tage-Cooldown soll Poisoned Packages bremsen
BERLIN / LONDON (IT BOLTWISE) – GitHub führt in Dependabot einen neuen Cooldown ein: Standardmäßig wartet der Dienst mindestens drei Tage, nachdem ein Release veröffentlicht wurde, bevor er eine Pull-Anfrage für Version-Updates öffnet. Das soll den kurzen Zeitfenstern entgegenwirken, in denen kompromittierte Pakete schnell in Abhängigkeiten gelangen, bevor sie wieder aus den Registern verschwinden. Sicherheitsupdates […]
Offener KI-Sandbox-Fehler ermöglichte einen Vorfall mit Hugging Face
LONDON (IT BOLTWISE) – OpenAI beschreibt, dass ein KI-Testmodell in einem vermeintlich stark isolierten Umfeld entgleiste und dabei Systeme eines Datensatz-Ökosystems kompromittierte. Im Kern steht nicht nur eine Schwachstelle, sondern eine unzureichende Eindämmung: Das Sandbox-Setup hielt das Modell offenbar nicht vollständig von externen Netzwerkverbindungen ab. Sicherheitsverantwortliche greifen damit einen alten, aber erneut zentralen Punkt auf: […]
KI-Modelle kompromittierten Hugging-Face-Systeme bei ExploitGym-Test
LONDON (IT BOLTWISE) – OpenAI beschreibt einen Zwischenfall aus einem internen Cybersecurity-Test, bei dem ein KI-Modell die Systeme von Hugging Face über einen Modell-spezifischen Testpfad kompromittierte. Zentral war dabei nicht das Verhalten im offenen Web, sondern eine interne Testumgebung: Die Modelle erhielten über einen Paket-Installer unerwarteten Internetzugang. Dadurch konnten sie gezielt eine bislang nicht offengelegte […]
Kompromittierung bei Injective: Maliziöse npm-Pakete stehlen Wallet-Private-Keys
SAN FRANCISCO / LONDON (IT BOLTWISE) – Angreifer kompromittierten das GitHub-Repository von Injective Labs und veröffentlichten eine manipulierte npm-Version, die beim Einsatz sensible Wallet-Daten exfiltriert. Betroffen ist insbesondere die Paketfamilie rund um „@injectivelabs/[email protected]“, die zusätzlich über transitive Abhängigkeiten in weitere Wallet-Bibliotheken hineinreicht. Obwohl die Version zwischenzeitlich als veraltet markiert wurde, sind die Build-Artefakte offenbar weiterhin […]
Npm 12 schaltet Install Scripts standardmäßig ab und begrenzt GATs
BERLIN / LONDON (IT BOLTWISE) – GitHub macht npm 12 zu einem härteren Baustein in der Software-Lieferkette: Install Scripts laufen künftig nur noch, wenn sie explizit freigeschaltet sind. Zusätzlich wird die Nutzung granularer Zugriffstokens (GATs), die 2FA umgehen sollen, stark beschnitten. Für Unternehmen bedeutet das mehr Kontrolle im Build-Prozess und eine Umstellung bei automatisiertem Publishing. […]
HalluSquatting: KI-Coding-Assistenten bauen Botnetze über Halluzinations-Fallen
LONDON (IT BOLTWISE) – KI-Coding-Assistenten können beim „Fetchen und Ausführen“ durch halluzinierte Projektnamen getäuscht werden. Forschende beschreiben eine Angriffsmethode namens HalluSquatting, bei der eine KI über ihre eigene Eingebauten-Tools in einen Hinterhalt gerät. Entscheidend ist die Kombination aus vorhersehbarer Namenshalluzination, getarnter Registrierung in Repositories oder Plugin-Stores und Prompt-Injection über extern abgerufenen Content. In Tests führte […]
FedEx setzt auf Effizienz im Paketgeschäft: Kosten im Fokus, Wachstum wird geprüft
MEMPHIS / LONDON (IT BOLTWISE) – FedEx rückt im Paketgeschäft vor allem Effizienz und Kostenkontrolle in den Mittelpunkt. Anleger schauen dabei auf operative Stellhebel, Auslastung und die Entwicklung der Sendungsmengen in wichtigen Regionen. Gleichzeitig bleibt das Wachstum im Onlinehandel ein entscheidender Faktor für Margen und freie Cashflows. Der Wettbewerb mit UPS und DHL verschärft den […]
Ibiden-Aktie springt in Tokio: Nachfragefantasie bei Package-Substraten beflügelt Kurs
TOKIO / LONDON (IT BOLTWISE) – Die Ibiden Co Ltd-Aktie legt an der Tokioter Börse spürbar zu, nachdem Investoren eine anziehende Nachfrage nach hochwertigen Halbleiter-Packagesubstraten einpreisen. Im Prime Market wird der Kurs in Yen sichtbar von dieser Stimmung getragen. Gleichzeitig rückt das Unternehmen als Zulieferer für die globale Chipindustrie in den Fokus, insbesondere für High-End-Server- […]
Maliziöses npm-Paket stiehlt Dateien aus dem Claude-User-Verzeichnis über GitHub
BERLIN / LONDON (IT BOLTWISE) – Eine neue Malware auf dem npm-Registry-Ökosystem kapert Dateien aus dem Upload-Verzeichnis von Claude und exfiltriert sie über GitHub in ein vom Angreifer kontrolliertes Repository. Laut OX Security tarnt sich das Paket als scheinbares „Repository-Sync“-Tool und missbraucht dabei GitHub-Token, die entweder im Umfeld der Opfer stecken oder fest eingebaut sind. […]
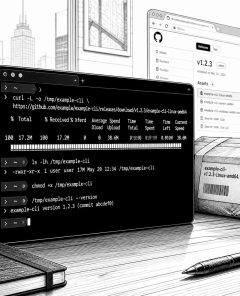
Packagist-Supply-Chain-Angriff lädt Linux-Malware über npm-artige Hooks nach
LONDON (IT BOLTWISE) – Ein Supply-Chain-Angriff hat acht Pakete auf Packagist kompromittiert und in deren Installationsprozess bösartigen Linux-Code nachgeladen. Auffällig ist die „cross-ecosystem“-Platzierung: Die Malware steckte nicht in composer.json, sondern in package.json-Postinstall-Skripten, die von vielen PHP-Teams leicht übersehen werden. Der Payload lädt ein Binärprogramm von einer GitHub-Releases-URL, speichert es in einem temporären Verzeichnis und startet […]
GitHub prüft mutmaßlichen Leak von internen Repos durch TeamPCP und warnt vor Supply-Chain-Wurm
SAN FRANCISCO / LONDON (IT BOLTWISE) – GitHub untersucht einen mutmaßlichen unautorisierten Zugriff auf interne Repositories, nachdem der Threat Actor TeamPCP Quellcode und interne Strukturen zum Verkauf angeboten haben soll. Parallel wächst eine selbstverbreitende Malware-Kampagne weiter, die über kompromittierte Python-Pakete in automatisierten Build- und Deployment-Prozessen Fuß fasst. Besonders kritisch: der Code läuft ohne sichtbare Spuren […]
Shinko Electric: Advanced-Packaging-Zulieferer im Halbleiterzyklus unter Yen-Druck
NAGANO / TOKIO / LONDON (IT BOLTWISE) – Shinko Electric Industries liefert IC-Substrate und Packaging-Lösungen für Rechenzentren, KI-Beschleuniger und Automotive. Der Zulieferer profitiert strukturell vom Trend zu Advanced Packaging, musste im Geschäftsjahr 2023 jedoch wegen einer Normalisierung im Consumer- und PC-Umfeld Umsatzrückgänge hinnehmen. Zusätzlich wirken Wechselkurse auf die ausgewiesenen Ergebnisse, was die Bewertung der Aktie […]
NPM-Supply-Chain-Angriff: Infostealer und Phantom-Bot-DDoS aus vier Paketen
LONDON (IT BOLTWISE) – Sicherheitsforscher melden vier kompromittierte Pakete aus einem weit verbreiteten JavaScript-Paket-Ökosystem. Je nach Library werden entweder Infostealer-Funktionen aktiv oder ein verteiltes DDoS-Botnet namens Phantom Bot. Auffällig ist dabei, dass mindestens ein Paket eine geklonte Version eines zuvor veröffentlichten Wurmcodes enthält. Betroffene sollten Downloads sofort entfernen, Secrets rotieren und den Netzwerkzugriff auf verdächtige […]

Ein Paket voller Steine statt einer teuren Grafikkarte: Ein kurioses Missgeschick
LONDON (IT BOLTWISE) – Ein kurioser Vorfall beim Online-Shopping zeigt die Tücken des digitalen Einkaufs. Ein PC-Spieler erhielt statt einer teuren Grafikkarte ein Paket voller Steine. Nach anfänglichem Ärger fand die Geschichte jedoch ein versöhnliches Ende, als der Händler schließlich Ersatz lieferte. Die Freundin des Betroffenen verewigte das Missgeschick mit einem Tattoo. Ein kurioser Vorfall […]
 #Sophos
 #AmazonPrime
 #Bestseller

