




SharePoint-Angriff in der Schweiz: BIT meldet 200 kompromittierte Konten
LONDON (IT BOLTWISE) – Das Schweizer BIT hat einen Cyberangriff auf seine On-Premises-SharePoint-Infrastruktur bestätigt. Im Zuge des Vorfalls sollen rund 200 Benutzerkonten kompromittiert worden sein. Technische Anomalien fielen ab dem 28. Juli auf, und am 31. Juli bestätigte die Behörde einen unbefugten Zugriff. Laut den vorliegenden Angaben reagierte das BIT sofort mit einer Blockierung des […]
Android 17 Beta 4: Screen Reactions, Kamerabild im Video und Update-Streichungen
LONDON (IT BOLTWISE) – Google testet mit Android 17 QPR1 Beta 4 die neue Screen-Reactions-Funktion, die Frontkamera und Bildschirmaufzeichnung in einer Datei zusammenführt. Gleichzeitig fallen Pixel 6 und Pixel 6 Pro in dieser Testphase vorerst aus, während Samsung das Galaxy M53 5G endgültig aus dem Update-Zyklus nimmt. Für Unternehmen und Entwickler wird der Wechsel damit […]
Microsoft meldet Rekord: 206 Schwachstellen, davon 38 kritisch
WASHINGTON / LONDON (IT BOLTWISE) – Microsoft meldet für Juni 206 geschlossene Schwachstellen, darunter 38 als kritisch. Besonders heikel: Mehrere Lücken ermöglichen Remotecodeausführung, während Teile der Industrie- und Behördenlandschaft bereits unter Zeitdruck geraten. Parallel verschärft die US-Cybersicherheitsbehörde CISA mit einer Drei-Tage-Frist den Patch-Zwang für Ivanti. Der Monat zeigt damit erneut, wie schnell aus theoretischen Bugs […]
BSI warnt vor SmarterMail-Lücke: Patch für Linux/UNIX/Windows
BONN / LONDON (IT BOLTWISE) – Das BSI hat am 04.06.2026 einen Sicherheitshinweis zu SmarterTools SmarterMail veröffentlicht. Betroffen sind laut Meldung Linux, UNIX und Windows sowie das Produkt selbst, wobei ein Remote-Angriff möglich ist. Die Schwachstelle wird mit einem CVSS-Base-Score von 7,3 als mittel eingestuft, kann aber in der Praxis je nach Exposition und Patch-Stand […]
BSI-Update: Sicherheitslücke in Golang Go (CVSS 8,2) betrifft zahlreiche Enterprise-Produkte
BONN / LONDON (IT BOLTWISE) – Das BSI warnt mit einem aktuellen Update vor einer Sicherheitslücke in Golang Go, die laut CVSS mit 8,2 als „hoch“ eingestuft wird und Remote-Angriffe ermöglicht. Betroffen sind nicht nur unterschiedliche Linux-Distributionen, sondern auch mehrere Enterprise-Anwendungen, die Go-Komponenten einbinden. Für IT-Teams bedeutet das vor allem: Abhängigkeiten identifizieren, betroffene Versionen prüfen […]
NIST stoppt ab Juni 2026 eigene CVSS-Bewertungen und setzt auf Herstellerdaten
WASHINGTON / LONDON (IT BOLTWISE) – NIST beendet ab dem 2. Juni 2026 weitgehend die eigenständige Berechnung von CVSS fhrern und verlagert die Bewertung in gronigen Fnfn. NIST verlagert einen zentralen Baustein der Verwundbarkeits-Landschaft: Ab dem 2. Juni 2026 will die US-Behörde die eigenständige CVSS-Bewertung weitgehend einstellen und stattdessen auf von Herstellern bereitgestellte Scoring-Daten setzen. […]
Agentische KI verkürzt Exploit-Zyklen und verschärft NIS-2-Compliance
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsanbieter rüsten ihre Produkte mit agentischer KI auf, damit Exploits nicht mehr Tage brauchen, bis sie ausgenutzt werden. Laut einer Analyse verkürzte sich das Zeitfenster zwischen erstem Auftreten und funktionsfähigem Exploit von 125,3 Tagen auf nur noch 0,5 Tage. Gleichzeitig erzwingt NIS-2 in Europa deutlich schnellere Melde- und Behebungsfristen. […]
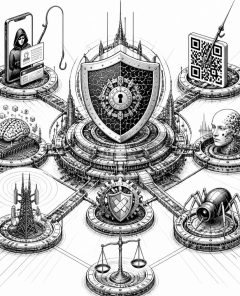
Mobile Cyberkriminalität 2026: Quishing, Voice-Cloning und Haftungsfragen
BERLIN / LONDON (IT BOLTWISE) – Mobile Cyberkriminalität verursacht 2026 laut aktuellen Branchenmeldungen Schäden in Höhe von 442 Milliarden Euro. Besonders schnell wächst Quishing: manipulierte QR-Codes und irreführende Links führen Nutzer auf betrügerische Seiten. Parallel steigen KI-gestützte Betrugsanrufe durch Voice-Cloning und Phishing-Mails deutlich an. Der Beitrag ordnet die technischen Ursachen, den Wettbewerb der Angreifer sowie […]
Chrome schließt rund 80 weitere Sicherheitslücken: Rust rückt näher
MOUNTAIN VIEW / LONDON (IT BOLTWISE) – Google stopft in der aktuellen Chrome-Version knapp 80 Sicherheitslücken. Besonders kritisch sind dabei 14 Schwachstellen, darunter mehrere Use-after-free-Probleme, die Angreifern potenziell Speicherzugriffe ermöglichen. Google nennt weiterhin keine aktive Ausnutzung für die gepatchten Lücken, während Chromium-basierte Browser in den nächsten Tagen nachziehen müssen. Der Patch-Zyklus zeigt zudem, warum die […]
 #Sophos
 #AmazonPrime
 #Bestseller

