




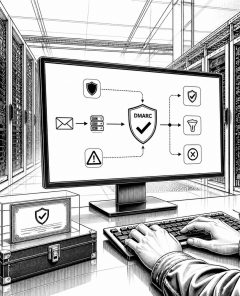
Red Sift und GMO GlobalSign bündeln DMARC- und BIMI-PKI für sichere E-Mail-Identitäten
LONDON (IT BOLTWISE) – Red Sift und GMO GlobalSign bringen DMARC-Enforcement und die PKI für BIMI in einem durchgängigen Paket zusammen. Damit soll die Hürde sinken, E-Mail-Identität und sichtbare Marken-Authentizität schneller und konsistenter umzusetzen. Der Artikel ordnet ein, warum E-Mail im Angriffspfad längst vom „Nebenbei-Protokoll“ zur kritischen Infrastruktur geworden ist. Gleichzeitig beleuchtet er, wie kontinuierliches […]
eHBA-Umstellung auf ECC: Was Zahnarztpraxen ab Juli 2026 prüfen müssen
BERLIN / LONDON (IT BOLTWISE) – Ab dem 1. Juli 2026 sind für elektronische Heilberufsausweise (eHBA) nur noch Zertifikate auf Basis von Elliptic Curve Cryptography (ECC) zulässig. Damit verlieren bisherige RSA-Zertifikate ihre Gültigkeit für gesicherte Anwendungen, und Praxen müssen ihre Integrationen rechtzeitig migrieren. Parallel wird die IT-Sicherheitslage nach § 390 SGB V weiter verschärft, was […]
RSA-Zertifikate im Gesundheitswesen laufen am 30. Juni ab: Wechsel auf ECC
BERLIN / LONDON (IT BOLTWISE) – Zum 30. Juni läuft im Umfeld elektronischer Heilberufsausweise eine Übergangsfrist für bestimmte RSA-Zertifikate aus. Ab dem 1. Juli werden neue ECC-Zertifikate für many Anwendungen erforderlich, wodurch Betreiber ihre PKI-Prozesse und Integrationen anpassen müssen. Für Krankenhäuser, Arztpraxen und Dienstleister bedeutet das vor allem: Zertifikatsketten, Trust-Store-Updates, Rollout-Planung und Auditierbarkeit rechtzeitig vorbereiten. […]
USA und Iran prüfen digitale Unterzeichnung: Sicherheits- und Prozessfragen im Fokus
GENF / LONDON (IT BOLTWISE) – Iran und die USA prüfen, ob ein Rahmenabkommen statt klassisch per Papier und Präsenz künftig digital unterzeichnet werden kann. Das soll die Verhandlungen in der Schweiz beschleunigen, wirft aber Fragen nach kryptografischer Beweiskraft, Identitätsprüfung und innerpolitischer Symbolik auf. Präsident Trump deutet zudem an, dass ein früherer Unterzeichnungstermin möglich sein […]
Red Sift integriert DMARC- und BIMI-Start mit GMO GlobalSign für sichere Markenanzeige im Postfach
LONDON / LONDON (IT BOLTWISE) – Red Sift und GMO GlobalSign koppeln künftig DMARC-Enforcement und BIMI-Aktivierung in einem durchgängigen Weg. Für GMO-GlobalSign-Kunden entfällt damit die bisherige Koordinationsarbeit zwischen Zertifikatskauf, DMARC-Tooling und Logo-Verifikation. Das Ziel: schneller zur durch DMARC abgesicherten, verifizierten Markenanzeige im Postfach, inklusive VMC oder CMC. Gleichzeitig adressiert die Lösung typische Lücken in der […]
Microsoft-Zertifikatspanne sorgt 35 Stunden für Office-365-Testausfälle
LONDON (IT BOLTWISE) – Microsoft zeigt bei Verbindungstests zu Microsoft 365 nach einem abgelaufenen Zertifikat weiterhin Browser-Warnungen. Der Ausfall dauerte laut Meldungen mehr als 35 Stunden und verweist auf wachsenden Handlungsdruck durch deutlich kürzere TLS- und SSL-Laufzeiten. Parallel treffen IT-Teams weitere Baustellen: Secure-Boot-Zertifikate, Exchange-OWA-Sicherheitsupdates und performancelastige Änderungen in Windows 11 sowie im neuen Outlook. Schon […]
eHBA-Kartenwechsel wegen Verschlüsselungslücke: 30.000 eHealth-Zertifikate bis 30.6.2026
MÜNCHEN / LONDON (IT BOLTWISE) – Rund 30.000 elektronische Heilberufsausweise (eHBA) müssen wegen einer Verschlüsselungslücke bis zum 30. Juni 2026 ausgetauscht werden. Betroffen sind vor allem Karten der zweiten Generation, die auf älterer RSA-Verschlüsselung basieren und ab dem 1. Juli automatisch deaktiviert werden. Der Wechsel trifft Praxen und Anbieter zugleich in einer angespannten finanziellen Lage […]
Extreme baut Platform ONE mit KI-Agenten und Wi‑Fi 7 zur Autonomie aus
LONDON (IT BOLTWISE) – Extreme Networks macht einen großen Schritt Richtung autonomer Netzwerke: Die Plattform Platform ONE erhält KI-Agenten mit Governance-Mechaniken und soll ab 2026 in zwei Ausbaustufen starten. Gleichzeitig erweitert der Hersteller sein Ökosystem um einen Marktplatz für KI-Skills sowie um Zero-Trust-Funktionen mit Cloud-PKI. Auf der Hardware-Seite liefert Extreme vier neue Wi‑Fi‑7-Access-Point-Serien für Indoor- […]
SEALSQ stockt Investition in EeroQ auf und übernimmt Lead bei nächster Finanzierungsrunde
GENF / LONDON (IT BOLTWISE) – SEALSQ baut die Zusammenarbeit mit dem Quantum-Chip-Startup EeroQ aus und übernimmt bei der nächsten Finanzierungsrunde die Lead-Rolle. Im Fokus steht ein integrierter Quantum-Security-Stack, der SEALSQs Post-Quantum-Kryptografie und PKI-Dienste mit EeroQs helium-basierter Prozessorarchitektur verbindet. Das Unternehmen verknüpft die neuen Mittel mit seiner „Quantum Highway“-Vision für einen sicheren Übergang von klassischer […]
YubiKey 5 FIPS: Yubico erhält NIST-Zertifikat für AAL3-konforme Behörden-Authentifizierung
STOCKHOLM / LONDON (IT BOLTWISE) – Yubico hat für die YubiKey-5-FIPS-Serie ein NIST-Zertifikat nach FIPS 140-3 erhalten und damit Behörden den Weg zu AAL3-konformer Authentifizierung geebnet. Das Zertifikat #5291 bescheinigt definierte Hardware-Sicherheitsstufen und adressiert damit den Umstieg von veralteten FIPS-140-2-Anforderungen. Gleichzeitig erweitert die neue Firmware 5.7.4 den Funktionsumfang bei Passkeys, PIV-Zertifikaten und kryptografischen Algorithmen. Für […]
IT-Notfallplanung: Nur 20 Stunden Resilienz bei Komplettausfall
BERLIN / LONDON (IT BOLTWISE) – Eine neue Bitkom-Studie legt offen, wie knapp es in deutschen Unternehmen bei einem vollständigen Internetausfall wird: Im Schnitt reichen nur 20 Stunden, bis der Betrieb nicht mehr handlungsfähig ist. Gleichzeitig steigen die regulatorischen Anforderungen mit NIS2 und den TISAX-Updates, während gerade Gesundheitswesen und Energieversorgung als besonders verwundbar gelten. Der […]
Warum SSL-Zertifikate immer kürzer werden
LONDON (IT BOLTWISE) – Die Lebensdauer von SSL-Zertifikaten wird immer kürzer, was eine grundlegende Veränderung in der Sicherheitsarchitektur des Internets signalisiert. Während früher Zertifikate für mehrere Jahre gültig waren, hat sich die Gültigkeitsdauer drastisch verkürzt. Diese Entwicklung wird von großen Technologieunternehmen wie Apple und Google vorangetrieben, um die Sicherheit zu erhöhen und die Flexibilität in […]
Red Sift erweitert PKI-Überwachung auf private Zertifikate
LONDON (IT BOLTWISE) – Red Sift hat eine neue Funktion zur Überwachung privater PKI-Zertifikate eingeführt, die bisher nicht durch öffentliche Scans erfasst wurden. Diese Erweiterung ermöglicht es Unternehmen, ihre Zertifikate zentral zu verwalten und Ausfälle zu vermeiden, die durch abgelaufene Zertifikate verursacht werden. Red Sift, ein Unternehmen, das sich der Sicherheit des Internets verschrieben hat, […]
Wichtige Änderungen bei TLS-Zertifikaten: Auswirkungen auf die Energiebranche
BERLIN / LONDON (IT BOLTWISE) – Die bevorstehenden Änderungen bei der Ausstellung von TLS-Zertifikaten könnten erhebliche Auswirkungen auf die Energie- und Wasserwirtschaft haben. Ab dem 15. Juni 2026 werden neue Vorgaben des Google Chrome Root Programs umgesetzt, die eine stärkere Trennung von PKI-Hierarchien erfordern. Diese Änderungen betreffen insbesondere die Nutzung von mutual TLS (mTLS) im […]

Sicherheitslücken und Fortschritte in der Public-Key-Infrastruktur
LONDON (IT BOLTWISE) – In der Welt der Public-Key-Infrastrukturen gibt es sowohl besorgniserregende Sicherheitslücken als auch vielversprechende Fortschritte. Ein aktuelles Beispiel zeigt, wie ein VoIP-Telefonanbieter durch unsichere Zertifikatskonfigurationen in die Kritik gerät, während gleichzeitig Let’s Encrypt mit neuen Entwicklungen in der Web-PKI aufwartet. Die Public-Key-Infrastruktur (PKI) ist ein zentraler Bestandteil der digitalen Sicherheit, doch nicht […]
 #Sophos
 #AmazonPrime
 #Bestseller

