




OpenSSL „HollowByte“: 11-Byte-TLS-Anfragen frieren Server-Speicher ein
LONDON (IT BOLTWISE) – Eine scheinbar harmlose TLS-Nachricht mit nur 11 Byte kann ungepatchte OpenSSL-Server dazu bringen, bis zu 131 KB Speicher pro Verbindung vorzuhalten und nie wieder freizugeben. In Tests führte das zu steigenden Heap-Fragmenten und im Extremfall zu OOM-Kills, selbst ohne die typischen Hürde-Mechanismen von Authentifizierung oder Session-Setup. Kritisch ist dabei vor allem […]
XRING: Ungepatchte XQUIC-Fehlberechnung kann HTTP/3-Server per Legal-Traffic crashen
SICHERHEITS-CHECK / LONDON (IT BOLTWISE) – Eine einzelne Fehlberechnung in der QUIC- und HTTP/3-Bibliothek XQUIC lässt sich offenbar ohne Anmeldung und ohne speziell „kaputten“ Verkehr auslösen: Ein kurzer, regelkonformer QPACK-Stream kann den Serverprozess zum Absturz bringen. Betroffen ist laut Sicherheitsmeldung jede XQUIC-Version bis 1.9.4 – und damit nicht nur der Alibaba-Stack, sondern auch zahlreiche Integrationen […]
Rokarolla: Neuer Android-Bankentrojaner kompromittiert 217 Finanz-Apps
LONDON (IT BOLTWISE) – Ein neuer Android-Bankentrojaner namens Rokarolla zielt auf rund 217 Banking- und Krypto-Apps und missbraucht nach der Installation sogar Accessibility-Dienste. Dabei nimmt er Sperrbildschirm-PINs, OTP-SMS und Tastatureingaben ins Visier und steuert den Abfluss von Daten über zahlreiche Befehle an die Command-and-Control-Infrastruktur. Parallel rücken Unternehmen stärker spezialisierte Enterprise-Browser und härtere Authentifizierung in den […]
F5 schließt zwei kritische RCE-Lücken in NGINX Open Source
SEATTLE / LONDON (IT BOLTWISE) – F5 veröffentlicht Sicherheitsupdates für zwei kritische Lücken in NGINX Open Source, die unter bestimmten HTTP/3- und Proxy-Konfigurationen zu Remote Code Execution führen können. Besonders heikel ist, dass die Fehler Remote und ohne Authentifizierung ausgenutzt werden können, abhängig von Modul-Setup und Puffer-/Header-Parametern. Der Hersteller nennt konkrete Versionen zum Patchen sowie […]
F5 schließt zwei kritische RCE-Lücken in NGINX Open Source
SEATTLE / LONDON (IT BOLTWISE) – F5 veröffentlicht Sicherheitsupdates für zwei kritische Lücken in NGINX Open Source, die unter bestimmten HTTP/3- und Proxy-Konfigurationen zu Remote Code Execution führen können. Besonders heikel ist, dass die Fehler Remote und ohne Authentifizierung ausgenutzt werden können, abhängig von Modul-Setup und Puffer-/Header-Parametern. Der Hersteller nennt konkrete Versionen zum Patchen sowie […]
DragonForce nutzt QUIC über Microsoft-Teams-Relays, um C2 zu tarnen
LONDON (IT BOLTWISE) – Angreifer, die mit der DragonForce-Ransomware in Verbindung stehen, haben einen Go-basierten Backdoor-Typ entwickelt, um C2-Verbindungen in den Microsoft-Teams-Relay-Fluss zu verstecken. Laut Analysen von Symantec- und Carbon-Black-Expertise läuft aus Sicht der Verteidiger überwiegend „nur“ legitimer Teams-Traffic aus dem Netzwerk. Entscheidend ist dabei die Nutzung eines QUIC-Streams über einen TURN-Relay sowie ein anonymer […]
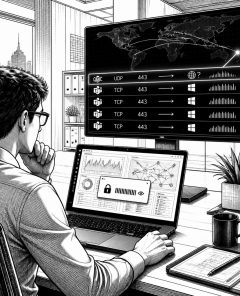
DragonForce: Backdoor.Turn versteckt C2-Traffic in Microsoft-Teams-Relays über TURN und QUIC
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen, wie die DragonForce-Akteure über Microsoft-Teams-Relay-Infrastruktur C2-Verbindungen tarnt. Mit einem Go-basierten RAT namens Backdoor.Turn holen sich die Angreifer anonyme Visitor-Tokens aus den Skype/Teams-Identitätsdiensten, nutzen legitime TURN-Relays und schalten danach eine direkte QUIC-Sitzung zu einem echten Kommando- und Kontrollserver. Die Beobachtungen umfassen zudem einen BYOVD-gestützten DLL-Side-Loading-Angriff und Hinweise auf […]
Network Observability statt DPI: TLS 1.3 und QUIC verändern die Analyse
LONDON (IT BOLTWISE) – Mit TLS 1.3 und QUIC wird klassische Netzwerktransparenz durch DPI zunehmend unzuverlässig. Unternehmen müssen deshalb ihre Analytik von paket- oder inhaltsgetriebener Sicht auf kontextbasierte Observability umstellen. Der Umbau betrifft besonders Security-Teams, die bisher stark auf signatur- und payloadnahe Muster setzten. Gleichzeitig rücken neue Telemetriequellen, Telemetrie-Integrationen und Governance-Fragen in den Mittelpunkt. TLS […]
Android 16: VPN-Sperrmodus lässt echte IPs durch – Google patcht nicht
LONDON (IT BOLTWISE) – Eine Sicherheitslücke in Android 16 kann den VPN-Sperrmodus aushebeln und Nutzern trotz aktivierter Privatsphärenregeln echte IP-Adressen offenbaren. Kritische Ursache ist ein QUIC-Beendigungsmechanismus im ConnectivityManager, der unter bestimmten Bedingungen vom Systemdienst vermittelt wird. Während Sicherheitsforscher einen Patch verlangen, zögern Googles Reaktionen offenbar, was Druck auf die gesamte Android-Ökosystem-Sicherheit auslöst. Drittanbieter liefern bereits […]
GrapheneOS schließt VPN-Sicherheitslücke in Android 16
LONDON (IT BOLTWISE) – GrapheneOS hat eine kritische Sicherheitslücke in Android 16 geschlossen, die es Apps ermöglichte, die echte IP-Adresse eines Nutzers trotz aktiver VPN-Verbindung preiszugeben. Diese Schwachstelle im QUIC-Protokoll wurde von einem Sicherheitsforscher entdeckt und von GrapheneOS umgehend behoben. GrapheneOS, bekannt für seinen Fokus auf Datenschutz und Sicherheit, hat einen dringenden Patch für Android […]
 #Sophos
 #AmazonPrime
 #Bestseller

